Comprenda el riesgo de sus políticas. Haga preguntas sobre políticas en lenguaje natural. Solicitar un demo →
Published:
Adiós “kill chains”, hola “secuencias de ataque”
by FireMon
Hace unos años, en la RSA Conference, copresenté una sesión sobre las principales “kill chains” de ataques en cloud. Shawn Harris @infotechwarrior y yo recorrimos lo que considerábamos los 10+ principales ataques reales en cloud. Para cada ataque, repasamos cada paso, y algunos ataques tenían varias ramificaciones para mostrar las distintas opciones.
Las llamamos “kill chains”, pero técnicamente una cyber kill chain es una técnica muy específica para modelar ataques desarrollada por Lockheed Martin. Cada ataque comienza con el reconocimiento y avanza por una serie de pasos prescritos hasta las acciones sobre los objetivos. En la charla, hicimos referencia al trabajo de Lockheed Martin y a cómo nuestro enfoque difería, ya que no nos limitamos a pasos prescritos. En cambio, recorrimos cada paso de un ataque exitoso. Esto también difiere de la herramienta MITRE ATT&CK, que en cambio se centra en clasificar las técnicas de ataque en categorías, pero no exige que un ataque determinado pase por todas las etapas en orden. ATT&CK también incluye un modelado en profundidad de técnicas y subtécnicas.
Ambas herramientas nos ayudan a modelar ataques para identificar dónde podemos insertar controles de seguridad que los interrumpan. Siempre me gustó la “cadena” de “kill chain”, ya que romper un solo eslabón de los pasos hacia un ataque exitoso detiene el ataque. Pero… kill chain suena un poco a algo que se le ocurriría a un contratista de defensa. ATT&CK adopta un enfoque distinto y documenta las TTP (tácticas, técnicas y procedimientos) de los adversarios en una base de conocimiento. Ambas nos ayudan a describir cómo operan los atacantes para definir nuestras defensas.
Inspirado por el cloud
La motivación original de aquella presentación en la RSA Conference fue la falta de información pública sobre cómo los atacantes irrumpen realmente en los despliegues en cloud. La mayor parte de la investigación reflejaba cosas interesantes que llamaban la atención del investigador, no necesariamente cómo los ataques tenían éxito en la realidad. Analizamos a fondo ATT&CK y la Cyber Kill Chain, fusionando un poco los conceptos para trazar la serie exacta de pasos de cada uno de los principales ataques en cloud. El modelado ayuda a encontrar puntos en común y cuellos de botella que podrían prevenir múltiples ataques.
Sencillamente no existe suficiente conocimiento institucional colectivo sobre los ataques en cloud, por lo que los defensores necesitan mapas más claros que les ayuden a interiorizar mejor cómo funcionan estos ataques.
Las llamamos kill chains aunque no lo eran y, hace unos seis meses, en una llamada con una organización que tomó nuestra presentación y la adoptó internamente, nos dijeron: “estas no son realmente kill chains, se parecen más a secuencias de ataque”. Lamento no recordar con quién hablaba, porque merece todo el crédito por el término.
Secuencia de ataque es una descripción mucho mejor para este trabajo, ya que traza la secuencia exacta de pasos necesarios para que el ataque tenga éxito y puede incorporar las distintas rutas que podrían llevar al mismo exploit final. Publiqué eso en Twitter y recibí algunas respuestas muy buenas:
Construcción de una secuencia de ataque
Las secuencias de ataque no son un modelo rígido con categorías predefinidas. Estas últimas sin duda tienen su lugar, pero piense más bien en el mapa que une esas TTP para mostrar un ataque de principio a fin. A diferencia de la Kill Chain de Lockheed, la secuencia de ataque puede trazar distintas rutas hacia el mismo destino. Veamos el ransomware en cloud como ejemplo:
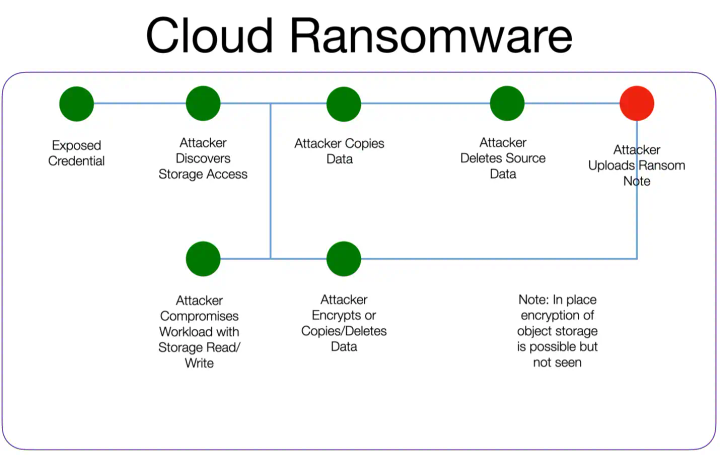
Este modelo destaca algunos puntos:
- Hay dos posibles puntos de inicio: credenciales expuestas o una carga de trabajo comprometida. Existe una secuencia completamente distinta para las credenciales expuestas que incluye mucho más detalle, pero esta secuencia puede remitirse a aquella para centrarse en los ataques de ransomware.
- Hay un puente donde el atacante puede pasar de una carga de trabajo comprometida con acceso al almacenamiento hacia el plano de gestión, o bien puede trabajar directamente sobre los datos dentro de la carga de trabajo.
- Ambas rutas vuelven a converger con la carga de una nota de rescate.
- Existen otras secuencias de ransomware, pero esto se centra en las rutas más comunes. Evidentemente, podría crear un modelo exhaustivo.
- Las TTP y los indicadores de ataque/compromiso pueden identificarse y documentarse para cada etapa de la secuencia.
- Esta es una secuencia genérica (se aplica a la mayoría de los proveedores de cloud), pero no es difícil extenderla a una versión para un proveedor o incluso para un servicio de cloud en particular.
- Construir defensas significa romper cada ruta posible, o el punto donde las rutas se combinan. CONSEJO: las credenciales expuestas aparecen en la gran mayoría de las secuencias de ataque en cloud.
Es un enfoque flexible y fácil de entender. Puede mantenerlo a alto nivel como en mi ejemplo o profundizar y modelar indicadores específicos. Creo que se complementa perfectamente con ATT&CK.
Incluso los ataques automatizados tienen a un adversario detrás. Conocer las TTP y los IoC es importante, pero también lo es comprender el panorama general de cómo se articula el ataque y las distintas opciones de los adversarios.