Comprenda el riesgo de sus políticas. Haga preguntas sobre políticas en lenguaje natural. Solicitar un demo →
Published:
Configuración de firewall: una guía para empresas
by FireMon
Configurar correctamente un firewall es una de las acciones más importantes que puede tomar para proteger la red de su empresa. Aunque los firewalls son la primera línea de defensa, su eficacia depende de una configuración adecuada y de un monitoreo continuo. Un firewall mal configurado puede dejar su red expuesta a amenazas cibernéticas, problemas de rendimiento y riesgos de cumplimiento. Esta guía desglosa los aspectos esenciales de la configuración de firewalls empresariales, ofrece pasos prácticos para asegurar su implementación y explica por qué el monitoreo continuo es clave para la protección a largo plazo. Puntos clave:
- Un firewall bien configurado protege los datos empresariales confidenciales, mejora el rendimiento de la red y garantiza el cumplimiento normativo.
- Los pasos esenciales incluyen implementar reglas de acceso de mínimo privilegio, habilitar el registro de eventos y usar la automatización para agilizar el monitoreo y la gestión.
Por qué una configuración adecuada del firewall es crítica para las organizaciones
Un firewall es una barrera de seguridad crítica, pero si se configura incorrectamente, inevitablemente hará más daño que bien. Los errores de configuración del firewall dejan brechas que los ciberdelincuentes pueden explotar, lo que ocasiona:
- Mayor riesgo de ciberataques: Un firewall mal configurado puede exponer datos confidenciales y dejar su red abierta a brechas de seguridad.
- Incumplimiento normativo: Una configuración deficiente del firewall puede provocar fallas de cumplimiento, lo que deriva en multas o sanciones de auditoría.
- Problemas de rendimiento: Una configuración deficiente puede crear cuellos de botella en la red y ralentizar operaciones empresariales esenciales.
- Costos más altos: Una brecha de seguridad causada por un firewall mal configurado puede generar pérdidas financieras y dañar la reputación de su empresa.
Vulnerabilidades por error humano: Errores simples durante la configuración o la gestión pueden crear brechas de seguridad. (Obtenga más información en nuestra guía sobre cómo evitar el error humano.)
Los efectos de los errores de configuración del firewall
Los errores de configuración del firewall han estado detrás de algunos de los ciberataques más significativos de la historia reciente. A continuación, dos incidentes importantes que evidencian por qué es crítico configurar correctamente el firewall:
Brecha de seguridad de Capital One (2019)
En 2019, un firewall mal configurado permitió que un atacante accediera a la infraestructura cloud de Capital One y expusiera la información personal de más de 100 millones de personas. Esta brecha de seguridad puso de relieve la necesidad crítica de contar con reglas de firewall seguras para impedir el acceso no autorizado.
Exposición de datos de Microsoft Power Apps (2021)
Durante la pandemia de COVID-19, un error de configuración en la plataforma Power Apps de Microsoft ocasionó que 38 millones de registros quedaran públicamente accesibles. El problema se originó en una configuración predeterminada que requería ajustes manuales para garantizar la privacidad, lo que evidencia los riesgos de depender de configuraciones predeterminadas sin una gestión activa de la seguridad. Estos casos demuestran por qué las empresas deben configurar de forma proactiva y auditar periódicamente los ajustes de sus firewalls para evitar fallas de seguridad similares.
Cómo configurar los ajustes del firewall para su red
Configurar correctamente un firewall implica varios pasos para asegurar que su red permanezca protegida. Siga estos ocho pasos para crear y mantener una configuración de firewall segura.
1. Acceder a la gestión del firewall
Comience por acceder a la interfaz de gestión del firewall, normalmente a través de una interfaz gráfica web o una interfaz de línea de comandos. Asegúrese de que los controles administrativos estén restringidos con contraseñas robustas y limitaciones de acceso, de modo que solo el personal autorizado pueda realizar cambios.
2. Definir los ajustes básicos de la infraestructura de red
Trace la arquitectura de su red, incluidos los rangos de IP, las subredes y las zonas de seguridad. Esto ayuda a alinear las reglas del firewall con la estructura de su red y reduce el riesgo de movimiento lateral no autorizado dentro de su entorno.
3. Elaborar el conjunto de reglas y las políticas del firewall
Establezca reglas claras de tráfico entrante y saliente basadas en el principio de mínimo privilegio. Permita únicamente las conexiones necesarias y bloquee todo lo demás de forma predeterminada. Para un enfoque más detallado, consulte nuestra guía sobre la optimización de las reglas de firewall.
4. Establecer protocolos de registro y monitoreo
Active el registro de eventos para capturar la actividad del firewall y hacer seguimiento a los patrones de tráfico. Revisar los registros con regularidad como parte del monitoreo de firewalls continuo le ayuda a identificar comportamientos inusuales de forma temprana y a responder antes de que las amenazas escalen.
5. Implementar la traducción de direcciones de red
Configure la traducción de direcciones de red (NAT) para ocultar las direcciones IP internas frente a amenazas externas. Esta capa adicional de seguridad impide que los atacantes mapeen su red interna y ataquen activos vulnerables.
6. Configurar controles de detección y prevención de amenazas
Active funciones de seguridad como los sistemas de detección de intrusiones (IDS) y los sistemas de prevención de intrusiones (IPS) para detectar y bloquear actividad sospechosa. Muchos firewalls modernos también incluyen seguridad en la capa de aplicación para defenderse de amenazas avanzadas.
7. Validar la integridad de la configuración del firewall
Realice revisiones de firewall periódicas para detectar errores de configuración antes de que se conviertan en riesgos de seguridad. Busque puertos abiertos, reglas demasiado permisivas y políticas obsoletas que puedan exponer su red a ataques.
8. Monitorear y validar la configuración de forma continua
La seguridad es un proceso continuo. Por ello, implemente un monitoreo de la configuración del firewall permanente para garantizar que las configuraciones se mantengan actualizadas, seguras y conformes.
Optimice la gestión de la configuración de firewalls con FireMon
Gestionar firewalls manualmente en toda una empresa puede resultar abrumador, en especial en redes grandes y complejas. Herramientas como Policy Manager de FireMon simplifican la gestión de la configuración de firewalls, al ofrecer monitoreo centralizado, optimización de políticas y verificaciones de cumplimiento automatizadas. También ayudan a realizar auditorías de cumplimiento de firewalls, lo que garantiza que su configuración cumpla con los estándares de la industria. Agende un demo hoy mismo para ver cómo FireMon puede ayudarle a tomar el control de la seguridad de su firewall.
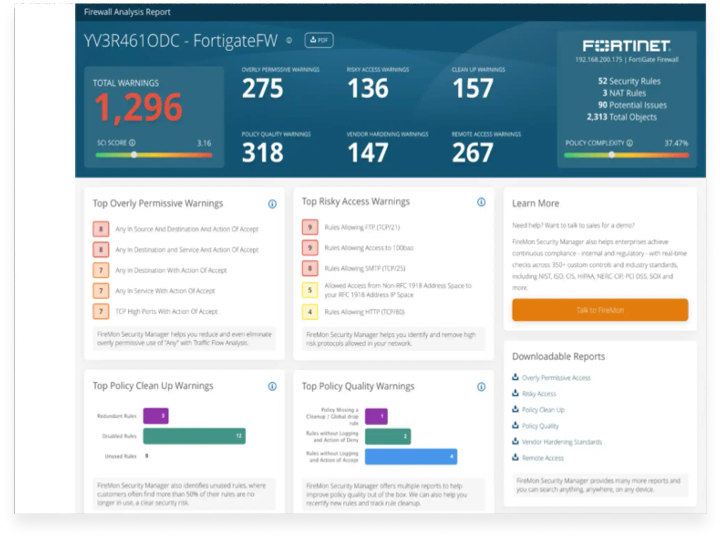
- Aumente la visibilidad: elimine los puntos ciegos con un administrador de seguridad de red que ofrece una vista completa de todas las políticas de firewall en todo el entorno
- Reduzca el riesgo: remedie las vulnerabilidades relacionadas con las políticas con visibilidad y control en tiempo real
- Gestione el cambio: evite configuraciones incorrectas, acelere el negocio y mejore la seguridad
- Aplique y mantenga el cumplimiento: evite infracciones, evite riesgos y evite multas
Preguntas frecuentes
¿Con qué frecuencia debo revisar y actualizar la configuración del firewall?
En resumen, su ciclo de revisión del firewall debe ser tan dinámico como su entorno: trimestral como mínimo, pero preferiblemente continuo. Cuanto más proactivo sea, menos reactivo tendrá que ser cuando ocurra un evento de seguridad. Debe revisar y actualizar las reglas del firewall al menos trimestralmente, o antes si hay cambios importantes en su red. Las auditorías frecuentes ayudan a eliminar reglas obsoletas, optimizar el rendimiento y prevenir brechas de seguridad. Las herramientas de monitoreo automatizado pueden hacer que este proceso sea más rápido y eficiente.
¿Qué métricas debo monitorear para evaluar el rendimiento del firewall?
Cuando se trata de evaluar el rendimiento del firewall, debe monitorear métricas que proporcionen tanto información de seguridad como eficiencia operativa. Los firewalls no se limitan a bloquear amenazas: deben hacerlo sin generar cuellos de botella en su red. Estas son las métricas clave que debería monitorear:
- Eficiencia del filtrado de paquetes – Esto indica qué tan bien su firewall bloquea el tráfico malicioso o no autorizado mientras permite el paso del tráfico legítimo. Si demasiado tráfico malicioso logra pasar, tiene un problema.
- Uso de CPU y memoria – Su firewall es una herramienta de seguridad crítica, pero no debería sobrecargar los recursos del sistema. Un alto consumo de CPU o memoria puede ralentizar el rendimiento de la red e incluso provocar interrupciones.
- Rendimiento (throughput) – Mide cuánto tráfico puede manejar su firewall sin descartar paquetes. Si su negocio está creciendo y el tráfico de red está aumentando, debe asegurarse de que su firewall pueda seguir el ritmo.
- Latencia – Su firewall debería añadir un retraso mínimo al tráfico de red. Si los usuarios se quejan de conexiones lentas, los problemas de latencia de un firewall sobrecargado podrían ser un factor contribuyente.
- Frecuencia de alertas y tiempo de respuesta – ¿Con qué frecuencia su firewall señala amenazas de seguridad y, lo que es más importante, con qué rapidez se atienden? Si recibe una avalancha de alertas pero los tiempos de respuesta son lentos, es momento de optimizar sus reglas de firewall y sus flujos de trabajo de respuesta a incidentes.
Monitorear estas métricas de forma constante garantizará que su firewall siga siendo un activo de seguridad eficaz mientras mantiene un rendimiento de red óptimo.
¿Cuáles son las diferencias clave entre los firewalls de hardware y los firewalls en el cloud?
- Firewalls de hardware – Son dispositivos físicos implementados dentro del perímetro de su red. Son excelentes para asegurar entornos on-premises y proporcionar un control granular sobre el tráfico interno. Sin embargo, requieren mantenimiento continuo, actualizaciones manuales y pueden ser costosos de escalar a medida que crece su red.
- Firewalls en el cloud – A menudo entregados como servicio (FWaaS), estos firewalls se alojan en el cloud y están diseñados para entornos distribuidos, híbridos y remote-first. Son altamente escalables, ofrecen actualizaciones automáticas y son más fáciles de gestionar en múltiples ubicaciones. ¿La contrapartida? Con frecuencia depende de un proveedor externo para la configuración y la disponibilidad.