Comprenda el riesgo de sus políticas. Haga preguntas sobre políticas en lenguaje natural. Solicitar un demo →
Published:
Informe sobre la automatización de la ciberseguridad empresarial
by FireMon
Perspectivas sobre los imperativos, inhibidores, talento y presupuesto de la automatización
Con base en la coyuntura macroeconómica global actual, hay pocos indicios de que los presupuestos aumenten durante el primer semestre de 2021. Dicho esto, atacantes automatizados cada vez más complejos están identificando nuevas vulnerabilidades y activando nuevas brechas de seguridad empresariales. Lamentable e inevitablemente, algunas de esas brechas de seguridad se están convirtiendo en verdaderos incidentes. La automatización de la ciberseguridad empresarial y la IA aplicada a la ciberseguridad han parecido hasta ahora, para muchos, algo deseable pero no indispensable. Sencillamente, eso dejará de ser así en adelante. Los ejecutivos de ciberseguridad están ahora separando el trigo de la paja en la búsqueda de soluciones de automatización. Encontrar un proveedor con resultados demostrables es imprescindible. Los CISOs están adoptando una postura colaborativa y proactiva para responder al panorama de amenazas actual y para anticipar el que viene. A medida que la industria avanza colectivamente, aprovechamos la oportunidad para publicar nuestro informe sobre la automatización de la ciberseguridad empresarial.
Imperativos de la automatización
El imperativo universal es, por supuesto, reducir el riesgo del negocio asegurando que los ejecutivos de ciberseguridad dediquen su tiempo a proteger realmente la empresa. La automatización ofrece la promesa de aumentar la eficiencia y reducir los costos en toda la empresa. Con la afluencia de tecnologías y fuentes de inteligencia de amenazas disponibles para la organización, es bastante fácil quedar atascado en información sobre la que no se puede actuar. La clave es que las personas de ciberseguridad se concentren únicamente en información accionable de alto impacto. Así, la automatización debe encargarse de recopilar datos, correlacionar información, identificar su significado y sugerir las acciones adecuadas.
ENFOQUE
Nuestro informe de mitad de año de Cyber Security Hub sobre gasto y tendencias reveló que dos de cada cinco ejecutivos mencionan las tecnologías de automatización SIEM y SOAR como las soluciones que han sido las mayores prioridades en los últimos 6 meses: 28 SIEM + 11 SOAR = 39% (61% otras). Aproximadamente tres de cada diez miembros de la comunidad de Cyber Security Hub han aprovechado hasta la fecha la gestión de información y eventos de seguridad (SIEM). Pero los detractores actuales de la tecnología señalan que los sistemas SIEM solo arrojan más información, innecesariamente detallada, sobre el asunto, sin resolver el problema. Eso significa que los analistas de ciberseguridad ahora tienen que abrirse paso entre volúmenes y volúmenes de ruido blanco en lugar de concentrarse en información accionable.
SIEM VS. SOAR
Por ello, muchos ven la tecnología SIEM como un precursor de los sistemas de orquestación, automatización y respuesta de seguridad (SOAR). La parte de “respuesta” de SOAR sugiere la automatización de las respuestas. Ese es el objetivo: obtener inteligencia real a partir de la información para orquestar una remediación automática. Lamentablemente, la verdadera efectividad de las tecnologías SOAR sigue siendo conceptual para buena parte de la industria. Si bien las tecnologías SIEM y SOAR están en el centro de atención, la comunidad de ciberseguridad sugiere que las tecnologías mismas podrían mejorar. Santosh Kamane, VP de seguridad de la información del DBS Bank, comparte: “La automatización en este momento está pensada para averiguar dónde hay violaciones a mis políticas. ¿Y quién está violando mis estándares? Así que las herramientas pueden generar cientos de registros, pero no son muy fáciles de leer ni de entender, porque son muy técnicas.” Barra lateral7 preguntas sobre la automatización de políticas de seguridad¿Mejora la eficiencia de las personas o de los procesos?¿Cómo se puede medir?¿Genera mayor consistencia?¿Se puede cuantificar?¿Cómo reduce el riesgo?¿Están las habilidades de investigación alineadas para alcanzar losobjetivos definidos?¿Le ahorra dinero a la empresa?Tim Woods, FireMon
PROMESA VS. CONCRECIÓN
Más allá de que la industria busque mejoras en la tecnología, los ejecutivos también quisieran ver más precisión en los mensajes sobre las soluciones: “Muchos proveedores en este momento tienen un marketing centrado en la IA y el machine learning y en cómo eso encaja en la parte de automatización. Creo que algunas empresas están haciendo cosas buenas en este espacio, pero todavía queda camino por recorrer en cuanto a respuestas automatizadas a las amenazas.” Así lo señala Jeff Campbell, CISO de Horizon Power, quien sugiere que las soluciones de automatización, en este punto, no deberían considerarse plug and play. Existe una desconexión en la industria entre la promesa de la solución y su concreción. Se percibe que la promesa actual de capacidades por parte de los proveedores no contextualiza los recursos internos necesarios para materializar los resultados previstos.
RECURSOS
Hay ejecutivos en instituciones muy grandes que confían en los resultados de las tecnologías SOAR y que pueden dotar de recursos a esas soluciones desde una perspectiva de analistas internos ya contratados. Por ello, esos ejecutivos están muy satisfechos con las soluciones que han adquirido. Para otros, un foco clave puede ser necesariamente una solución más directa de protección contra phishing o de filtrado de correo electrónico, debido a la falta de elasticidad en las plantillas actuales y a la escasez de las habilidades específicas que requieren las tecnologías de automatización dentro del personal actual. Consulte más información sobre recursos más abajo, en la sección de talento para la automatización.
Inhibidores de la automatización
Existen innumerables inhibidores de la automatización de la ciberseguridad. Los procesos nunca son perfectos. Sin embargo, una persona puede improvisar una solución alterna para un proceso y potencialmente detectar vulnerabilidades cuando esos procesos se ejecutan a velocidad humana. Al automatizar un proceso defectuoso, los resultados de ese proceso defectuoso se materializan mucho más rápido. Eso significa que pueden quedar expuestas vulnerabilidades no detectadas y potencialmente exponenciales, que no se advierten hasta que ocurre una brecha de seguridad. La cuestión de la automatización en sí misma es solo un inhibidor. La falta de estandarización en torno a los procesos y las soluciones de automatización significa que los ejecutivos de ciberseguridad a nivel global no están en la misma sintonía, lo que sienta las bases para nuevas vulnerabilidades. Si bien la estandarización es un objetivo, también lo es la personalización. La complejidad de los sistemas de ciberseguridad exige una buena dosis de personalización en torno a las tecnologías de automatización. La personalización de las tecnologías expone debilidades y además alarga el tiempo y el costo asociados a la implementación.
FALTA DE ESTANDARIZACIÓN
El paso a una fuerza laboral principalmente distribuida ha desestabilizado cualquier estandarización que existiera en el primer trimestre de 2020. Si bien los ejecutivos de ciberseguridad han realizado una tarea hercúlea para optimizar los entornos remotos, aún queda trabajo por completar. Por ello, la compatibilidad de los sistemas heredados con las herramientas más nuevas fuera de las instalaciones no es ideal. Sin una compatibilidad e interoperabilidad óptimas de los sistemas, la estandarización es un desafío. Sin estandarización, la automatización basada en reglas es difícil.
DIFICULTAD CON LA PERSONALIZACIÓN
“Encontrar una tecnología que entienda su entorno, que entienda qué es lo normal, que identifique ese comportamiento anómalo y que luego ejecute una respuesta automatizada a ese comportamiento anómalo es algo esquivo.” Jeff Campbell, CISO, Horizon Power
TIEMPO
Una de las promesas clave de la automatización es ahorrar tiempo a los equipos de ciberseguridad. Con los sistemas en funcionamiento y con los recursos adecuados, así sería en efecto. Pero hay que encontrar sistemas que funcionen para su entorno particular, comprobar que funcionan en su entorno, desplegarlos, implementarlos por completo, ajustarlos y dotarlos de recursos. Partiendo de cero, ese es un proceso de seis meses cuando todo marcha bien y no hay otros impedimentos para el proyecto.
HABILIDADES
La búsqueda y el despliegue de una herramienta de automatización son simplemente la base para que los hallazgos automatizados fundamenten decisiones de seguridad coherentes dentro de la empresa. Los CISOs se están dando cuenta de que, por mucho que un socio tecnológico señale la naturaleza low code o no code de la tecnología, es necesario realizar scripting y codificación internos para sacar el máximo provecho de los sistemas de automatización. “Hay organizaciones en este momento que están usando una metodología de threat hunting para encontrar y expulsar a los actores de amenazas antes de que logren una persistencia prolongada. El truco ahí está en hacerlo manualmente una vez y luego averiguar cómo automatizarlo. Así puede concentrarse en nuevos tipos de threat hunting o nuevos tipos de playbook, haciendo que su personal sea mucho más eficaz sin necesariamente aumentar la plantilla ni aumentar su riesgo.” Kayne McGladrey, IEEE
COSTO
Aunque la promesa de ahorrar dinero mediante eficiencias justifica actuar y un posible gasto, el desembolso real es difícil de asumir para muchos en este momento. Hay más de unas cuantas operaciones de ciberseguridad que consumieron el presupuesto de este año y una parte del presupuesto del próximo solo para mantenerse a flote en el segundo trimestre de 2020.
5 preguntas para ganar certeza sobre la automatización
¿Qué va a hacer el proveedor para garantizar el ROI? ¿Qué debe hacer el equipo interno para garantizar el ROI? ¿Puede el proveedor citar evidencia del mundo real de haber logrado ROI? ¿Cuál es la inversión real en dólares de seguridad? ¿Dónde se verá el retorno (consistencia, eficiencia, mejor postura, mejor seguridad)? Tim Woods, FireMon
Controles de automatización
Dado que la automatización se encarga de recopilar datos, correlacionar información, identificar su significado y sugerir las acciones adecuadas, la pregunta es qué otros controles pueden automatizarse. Al ser consultada, la comunidad de Cyber Security Hub señaló múltiples oportunidades en las que la automatización puede cumplir el principio de aumentar la eficiencia y reducir los costos dentro de la ciberseguridad. Además de los registros, hay muchas: identificar vulnerabilidades, ejecutar pruebas de penetración, involucrar a un hacker ético para ejecutar herramientas automatizadas y scripts manuales, encontrar la remediación, agilizar los informes, encontrar patrones en los datos de tendencias, aplicar analítica de datos para construir algo significativo a partir de sus registros y obtener análisis de los patrones de comportamiento de la empresa. Santosh Kamane, DBS Bank
Remediación y flujos de trabajo
La remediación, con la salvedad de que funciona bien en el ámbito de TI pero no tan bien en el ámbito de OT. Dentro de OT, todo gira en torno a la disponibilidad. Además de la remediación, la automatización puede apoyar los flujos de trabajo relacionados con la gestión de incidentes y automatizar algunos de esos flujos. La automatización puede integrarse con un sistema de tickets, que luego generará una alerta para que su equipo de SOC actúe. Es decir, identificar sus casos de uso, construir un flujo de trabajo en torno al caso de uso y automatizar ese flujo. Jeff Campbell, Horizon Power. A estas alturas es difícil encontrar un control técnico que no se pueda automatizar.
- Los elementos tradicionales relacionados con la gestión de identidades y accesos pueden automatizarse
- La prevención de pérdida de datos (DLP) puede automatizarse
- El threat hunting puede automatizarse. La ingesta de fuentes de inteligencia de amenazas puede automatizarse (suponiendo que las considere simplemente una fuente de datos y no las vea realmente como una fuente de inteligencia. La inteligencia es una función de inteligencia humana, no algo que se automatice.)
- La detección y respuesta en endpoints (EDR) puede automatizarse filtrando los falsos positivos
Kayne McGladrey, IEEE
Seguridad a la velocidad del cambio
La realidad del problema actual es que el negocio avanza más rápido que nuestra capacidad de asegurarlo. Los controles que estamos implementando simplemente no respetan la velocidad del negocio. Para adelantarnos a esto, tenemos que pensar en cómo automatizaremos las operaciones de firewall y la ejecución de las políticas de seguridad de red. Tim Woods, FireMon
Talento para la automatización
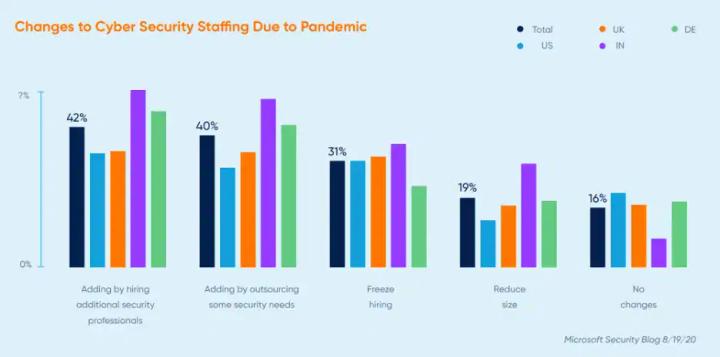
El objetivo de la automatización es reducir la carga sobre personas que tienen cada vez menos tiempo para ejecutar más y más tareas. Pero el talento interno no se reasigna necesariamente con facilidad para apoyar la automatización. La automatización es más valiosa cuando el equipo interno es responsable de la codificación, garantizando la integración y la interoperabilidad fluidas de todos sus sistemas. La abundancia de talento que se necesita en DevSecOps anticipa y se superpone con la abundancia de talento que se necesita en automatización. El próximo informe de fin de año de Cyber Security Hub destaca el hecho de que los CISOs quieren sumar personal en 2021, pero que los presupuestos probablemente se mantengan estáticos o se reduzcan. Los líderes también han señalado que parte del presupuesto de 2021 ya se gastó en 2020 debido a necesidades inmediatas relacionadas con la fuerza laboral distribuida. El blog de seguridad de Microsoft pinta un panorama similar: el presupuesto había aumentado tras la pandemia y una buena parte planea sumar personal en adelante. Pero incluso con respuestas optimistas de los ejecutivos, dos de cada tres esperan que no haya cambios, congelar la contratación o reducir el personal.
Conjuntos de habilidades distintos
“La automatización, particularmente en el ámbito de la IA y el ML, requiere un buen entendimiento de las matemáticas y de los algoritmos que respaldan una respuesta matemática a las anomalías. Así que encontrar buenos matemáticos que entiendan el dominio de las ciencias de la computación siempre será un desafío, creo, porque hay muy pocas personas que realmente tengan una pasión verdadera y profunda por las matemáticas.” Jeff Campbell, Horizon Power
Plataforma vs. defensa en profundidad
“Si bien puede que no haga lo último, lo mejor y más novedoso, la ventaja de optar por una solución basada en plataforma es que sin duda hace el 90% de lo que usted necesita y, por lo general, todas las herramientas están integradas. Eso reduce el tiempo de implementación porque tiene un lenguaje de diseño común en la interfaz de usuario, tiene una forma común de trabajar, lo que realmente reduce el tiempo de aprendizaje para las personas. Cada vez que incorporamos una nueva herramienta a la organización, hay que tener a alguien que la aprenda. Y eso le quita tiempo a sus tareas diarias. No se puede aprender una herramienta mientras se apaga un incendio. El mundo no funciona así.” Kayne McGladrey, IEEE
El tiempo y el talento finitos se pueden ampliar con un poco de automatización
Ya sea que mire una cifra que indica que el 69% de las organizaciones tienen equipos de seguridad con poco personal o los 350,000 puestos sin cubrir en la industria, está claro que los recursos que tenemos se están estirando demasiado. Como industria, estamos haciendo concesiones en nuestro perfil de seguridad. Y cuando hacemos concesiones, ocurren cosas malas. Tim Woods, FireMon