Policy-Risiken verstehen. Fragen zu Policies in natürlicher Sprache stellen. Demo anfragen →
Published:
Goodbye „Kill Chains“, Hello „Attack Sequences“
by FireMon
Vor einigen Jahren habe ich auf der RSA Conference gemeinsam einen Vortrag über die wichtigsten Cloud-Angriffs-„Kill Chains“ gehalten. Shawn Harris @infotechwarrior und ich sind die aus unserer Sicht zehn wichtigsten realen Cloud-Angriffe durchgegangen. Für jeden Angriff haben wir jeden einzelnen Schritt betrachtet, und einige Angriffe hatten mehrere Verzweigungen, um die verschiedenen Optionen aufzuzeigen.
Wir haben diese „Kill Chains“ genannt, doch technisch gesehen ist eine Cyber Kill Chain eine sehr spezifische Technik zur Modellierung von Angriffen, entwickelt von Lockheed Martin. Jeder Angriff beginnt mit Reconnaissance und durchläuft eine Reihe vorgegebener Schritte bis hin zu Actions on Objectives. In dem Vortrag haben wir auf die Arbeit von Lockheed Martin verwiesen und darauf, wie sich unser Ansatz davon unterscheidet, da wir uns nicht auf vorgegebene Schritte beschränkt haben. Stattdessen sind wir jeden Schritt eines erfolgreichen Angriffs durchgegangen. Das unterscheidet sich auch vom MITRE-ATT&CK-Tool, das stattdessen darauf abzielt, Angriffstechniken in Kategorien einzuordnen, aber nicht verlangt, dass ein bestimmter Angriff jede Phase der Reihe nach durchläuft. ATT&CK umfasst zudem eine detaillierte Modellierung von Techniken und Subtechniken.
Beide Werkzeuge helfen uns, Angriffe zu modellieren und zu erkennen, an welcher Stelle wir Sicherheitskontrollen einsetzen können, um sie zu unterbrechen. Mir hat die „Chain“ in „Kill Chain“ immer gefallen, denn wenn man ein Glied in der Kette der Schritte zu einem erfolgreichen Angriff zerbricht, stoppt man den Angriff. Aber … Kill Chain klingt ein wenig nach etwas, das sich ein Rüstungsunternehmen ausgedacht hat. ATT&CK verfolgt einen anderen Ansatz und dokumentiert die TTPs (Taktiken, Techniken und Verfahren) von Angreifern in einer Wissensdatenbank. Beide helfen uns zu beschreiben, wie Angreifer vorgehen, und unterstützen uns damit bei der Definition unserer Verteidigung.
Inspiriert von der Cloud
Die ursprüngliche Motivation für diese Präsentation auf der RSA Conference war der Mangel an öffentlich verfügbaren Informationen darüber, wie Angreifer tatsächlich in Cloud-Umgebungen eindringen. Die meisten Forschungsarbeiten spiegelten interessante Aspekte wider, die den jeweiligen Forscher beschäftigten, nicht unbedingt jedoch, wie Angriffe wirklich erfolgreich waren. Wir haben uns ATT&CK und die Cyber Kill Chain genau angesehen und die Konzepte etwas zusammengeführt, um die exakte Abfolge der Schritte für jeden der wichtigsten Cloud-Angriffe abzubilden. Diese Modellierung hilft dabei, Gemeinsamkeiten und Engpassstellen zu finden, an denen sich mehrere Angriffe verhindern lassen.
Es gibt schlicht nicht genug kollektives institutionelles Wissen über Cloud-Angriffe, deshalb brauchen Verteidiger klarere Karten, die ihnen helfen, die Funktionsweise dieser Angriffe besser zu verinnerlichen.
Wir haben sie Kill Chains genannt, obwohl sie keine waren, und vor etwa sechs Monaten sagte ein Unternehmen, das unsere Präsentation übernommen und intern eingesetzt hatte, in einem Gespräch: „Das sind eigentlich keine Kill Chains, das sind eher Attack Sequences.“ Ich ärgere mich, dass ich mich nicht erinnern kann, mit wem ich gesprochen habe, denn dieser Person gebührt die volle Anerkennung für den Begriff.
Attack Sequence beschreibt diese Arbeit deutlich besser, denn der Begriff bildet die exakte Abfolge der Schritte ab, die für den Erfolg eines Angriffs nötig sind, und kann die verschiedenen Wege einbeziehen, die zum selben Exploit führen können. Ich habe das auf Twitter gepostet und einige großartige Reaktionen erhalten:
Eine Attack Sequence aufbauen
Attack Sequences sind kein starres Modell mit vordefinierten Kategorien. Solche Modelle haben durchaus ihre Berechtigung, doch denken Sie eher an eine Karte, die diese TTPs miteinander verknüpft und einen Angriff von Anfang bis Ende zeigt. Anders als die Kill Chain von Lockheed kann eine Attack Sequence verschiedene Wege zum selben Ziel abbilden. Betrachten wir als Beispiel Cloud-Ransomware:
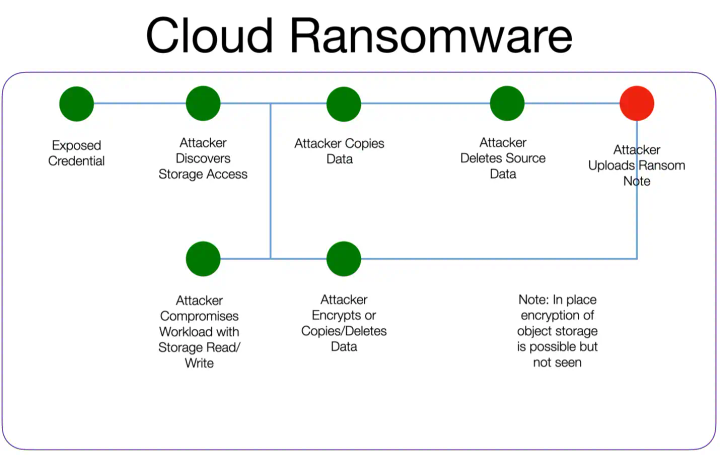
Dieses Modell verdeutlicht einige Punkte:
- Es gibt zwei mögliche Ausgangspunkte – offengelegte Zugangsdaten oder eine kompromittierte Workload. Für offengelegte Zugangsdaten existiert eine völlig eigene, deutlich detailliertere Sequenz, doch diese Sequenz kann darauf zurückverweisen, um sich auf Ransomware-Angriffe zu konzentrieren.
- Es gibt eine Brücke, über die der Angreifer von einer kompromittierten Workload mit Speicherzugriff in die Management-Ebene wechseln kann, oder er arbeitet direkt mit den Daten innerhalb der Workload.
- Beide Pfade laufen beim Hochladen einer Lösegeldforderung wieder zusammen.
- Es gibt weitere Sequenzen für Ransomware, doch dieses Modell konzentriert sich auf die häufigsten Pfade. Selbstverständlich ließe sich auch ein vollständiges Modell erstellen.
- TTPs sowie Indicators of Attack/Compromise lassen sich für jede Phase der Sequenz identifizieren und dokumentieren.
- Dies ist eine generische Sequenz (sie gilt für die meisten Cloud-Anbieter), doch es ist nicht schwer, sie zu einer Version für einen bestimmten Anbieter oder sogar einen bestimmten Cloud-Dienst zu erweitern.
- Verteidigung aufzubauen bedeutet, jeden möglichen Pfad zu unterbrechen oder die Stellen, an denen die Pfade zusammenlaufen. PRO-TIPP: Offengelegte Zugangsdaten treten in der überwiegenden Mehrheit der Cloud-Angriffssequenzen auf.
Es ist ein flexibler Ansatz, der leicht verständlich ist. Sie können ihn wie in meinem Beispiel auf einer hohen Ebene halten oder in die Tiefe gehen und konkrete Indikatoren modellieren. Meiner Ansicht nach lässt er sich hervorragend mit ATT&CK kombinieren.
Auch hinter automatisierten Angriffen steht ein Angreifer. TTPs und IoCs zu kennen, ist wichtig, ebenso jedoch das Gesamtbild davon, wie ein Angriff zusammenhängt und welche unterschiedlichen Optionen die Angreifer haben.