Policy-Risiken verstehen. Fragen zu Policies in natürlicher Sprache stellen. Demo anfragen →
Published:
Firewall-Konfiguration: Ein Leitfaden für Unternehmen
by FireMon
Die korrekte Einrichtung einer Firewall gehört zu den wichtigsten Maßnahmen zum Schutz Ihres Unternehmensnetzwerks. Firewalls bilden zwar die erste Verteidigungslinie, ihre Wirksamkeit hängt jedoch von einer korrekten Konfiguration und einer kontinuierlichen Überwachung ab. Eine falsch eingerichtete Firewall kann Ihr Netzwerk anfällig für Cyberbedrohungen, Leistungsprobleme und Compliance-Risiken machen. Dieser Leitfaden erläutert die Grundlagen der Firewall-Konfiguration in Unternehmen, beschreibt praktische Schritte zur Absicherung Ihrer Umgebung und erklärt, warum kontinuierliche Überwachung für einen langfristigen Schutz entscheidend ist. Die wichtigsten Punkte:
- Eine gut konfigurierte Firewall schützt sensible Unternehmensdaten, verbessert die Netzwerkleistung und stellt die Einhaltung regulatorischer Vorgaben sicher.
- Zu den wesentlichen Schritten zählen die Umsetzung von Zugriffsregeln nach dem Least-Privilege-Prinzip, die Aktivierung der Protokollierung und der Einsatz von Automatisierung zur Vereinfachung von Überwachung und Verwaltung.
Warum eine korrekte Firewall-Einrichtung für Organisationen entscheidend ist
Eine Firewall ist eine zentrale Sicherheitsbarriere, doch bei falscher Einrichtung richtet sie zwangsläufig mehr Schaden als Nutzen an. Fehlkonfigurationen von Firewalls hinterlassen Lücken, die Cyberkriminelle ausnutzen können. Die Folgen sind:
- Erhöhtes Risiko von Cyberangriffen: Eine falsch konfigurierte Firewall kann sensible Daten offenlegen und Ihr Netzwerk für Sicherheitsverletzungen öffnen.
- Verstöße gegen regulatorische Vorgaben: Unzureichende Firewall-Einstellungen können zu Compliance-Verstößen führen und Bußgelder oder Auditstrafen nach sich ziehen.
- Leistungsprobleme: Eine mangelhafte Konfiguration kann Engpässe im Netzwerk verursachen und wesentliche Geschäftsprozesse verlangsamen.
- Höhere Kosten: Eine durch eine fehlkonfigurierte Firewall verursachte Datenschutzverletzung kann zu finanziellen Verlusten führen und dem Ruf Ihres Unternehmens schaden.
Schwachstellen durch menschliche Fehler: Einfache Fehler bei der Einrichtung oder Verwaltung können Sicherheitslücken verursachen. (Mehr dazu in unserem Leitfaden zur Vermeidung von menschlichen Fehlern.)
Die Auswirkungen von Firewall-Fehlkonfigurationen
Firewall-Fehlkonfigurationen waren die Ursache einiger der folgenschwersten Cyberangriffe der jüngeren Vergangenheit. Zwei bedeutende Vorfälle zeigen, warum korrekte Firewall-Einstellungen entscheidend sind:
Datenschutzverletzung bei Capital One (2019)
Im Jahr 2019 ermöglichte eine fehlkonfigurierte Firewall einem Angreifer den Zugriff auf die cloudbasierte Infrastruktur von Capital One, wodurch die persönlichen Daten von mehr als 100 Millionen Menschen offengelegt wurden. Dieser Vorfall verdeutlichte, wie dringend sichere Firewall-Regeln erforderlich sind, um unbefugten Zugriff zu verhindern.
Datenoffenlegung bei Microsoft Power Apps (2021)
Während der COVID-19-Pandemie führte eine Fehlkonfiguration in der Power Apps-Plattform von Microsoft dazu, dass 38 Millionen Datensätze öffentlich zugänglich wurden. Ursache war eine Standardeinstellung, die für den Datenschutz manuell angepasst werden musste – ein Hinweis auf die Risiken, sich ohne aktives Sicherheitsmanagement auf Standardkonfigurationen zu verlassen. Diese Fälle zeigen, warum Unternehmen ihre Firewall-Einstellungen proaktiv konfigurieren und regelmäßig prüfen müssen, um ähnliche Sicherheitsmängel zu vermeiden.
So konfigurieren Sie die Firewall-Einstellungen für Ihr Netzwerk
Die korrekte Einrichtung einer Firewall umfasst mehrere Schritte, um den Schutz Ihres Netzwerks sicherzustellen. Befolgen Sie diese acht Schritte, um eine sichere Firewall-Konfiguration aufzubauen und aufrechtzuerhalten.
1. Zugriff auf die Firewall-Verwaltung
Greifen Sie zunächst auf die Verwaltungsoberfläche der Firewall zu, in der Regel über eine webbasierte GUI oder eine Befehlszeilenschnittstelle. Stellen Sie sicher, dass administrative Zugänge durch starke Passwörter und Zugriffsbeschränkungen geschützt sind, sodass nur autorisiertes Personal Änderungen vornehmen kann.
2. Grundlegende Einstellungen der Netzwerkinfrastruktur festlegen
Erfassen Sie Ihre Netzwerkarchitektur einschließlich IP-Bereichen, Subnetzen und Sicherheitszonen. So richten Sie Ihre Firewall-Regeln an der Struktur Ihres Netzwerks aus und verringern das Risiko unbefugter lateraler Bewegungen in Ihrer Umgebung.
3. Firewall-Regelwerk und Richtlinien erstellen
Legen Sie klare Regeln für ein- und ausgehenden Datenverkehr nach dem Least-Privilege-Prinzip fest. Lassen Sie nur notwendige Verbindungen zu und blockieren Sie standardmäßig alles andere. Einen ausführlichen Ansatz finden Sie in unserem Leitfaden zur Optimierung von Firewall-Regeln.
4. Protokollierungs- und Überwachungsverfahren einrichten
Aktivieren Sie die Protokollierung, um Firewall-Aktivitäten zu erfassen und Verkehrsmuster nachzuverfolgen. Die regelmäßige Auswertung der Protokolle im Rahmen einer laufenden Firewall-Überwachung hilft Ihnen, ungewöhnliches Verhalten frühzeitig zu erkennen und zu reagieren, bevor Bedrohungen eskalieren.
5. Network Address Translation implementieren
Konfigurieren Sie Network Address Translation (NAT), um interne IP-Adressen vor externen Bedrohungen zu verbergen. Diese zusätzliche Sicherheitsebene verhindert, dass Angreifer Ihr internes Netzwerk kartieren und anfällige Assets ins Visier nehmen.
6. Kontrollen zur Bedrohungserkennung und -abwehr konfigurieren
Aktivieren Sie Sicherheitsfunktionen wie Intrusion Detection Systems (IDS) und Intrusion Prevention Systems (IPS), um verdächtige Aktivitäten zu erkennen und zu blockieren. Viele moderne Firewalls bieten zudem Sicherheit auf Anwendungsebene zur Abwehr fortgeschrittener Bedrohungen.
7. Integrität der Firewall-Konfiguration überprüfen
Führen Sie regelmäßige Firewall-Überprüfungen durch, um Fehlkonfigurationen zu erkennen, bevor sie zu Sicherheitsrisiken werden. Achten Sie auf offene Ports, zu freizügige Regeln und veraltete Richtlinien, die Ihr Netzwerk Angriffen aussetzen könnten.
8. Konfiguration kontinuierlich überwachen und validieren
Sicherheit ist ein fortlaufender Prozess. Führen Sie daher eine kontinuierliche Überwachung der Firewall-Konfiguration durch, damit die Konfigurationen aktuell, sicher und konform bleiben.
Firewall-Konfigurationsmanagement mit FireMon vereinfachen
Die manuelle Verwaltung von Firewalls in einem Unternehmen kann überfordernd sein, insbesondere bei großen, komplexen Netzwerken. Werkzeuge wie der Policy Manager von FireMon vereinfachen das Firewall-Konfigurationsmanagement und bieten zentrale Überwachung, Richtlinienoptimierung und automatisierte Compliance-Prüfungen. Sie unterstützen zudem bei der Durchführung von Firewall-Compliance-Audits und stellen Sie sicher, dass Ihre Konfiguration den Branchenstandards entspricht. Book a demo Sie noch heute und erfahren Sie, wie FireMon Ihnen hilft, die Kontrolle über Ihre Firewall-Sicherheit zu übernehmen.
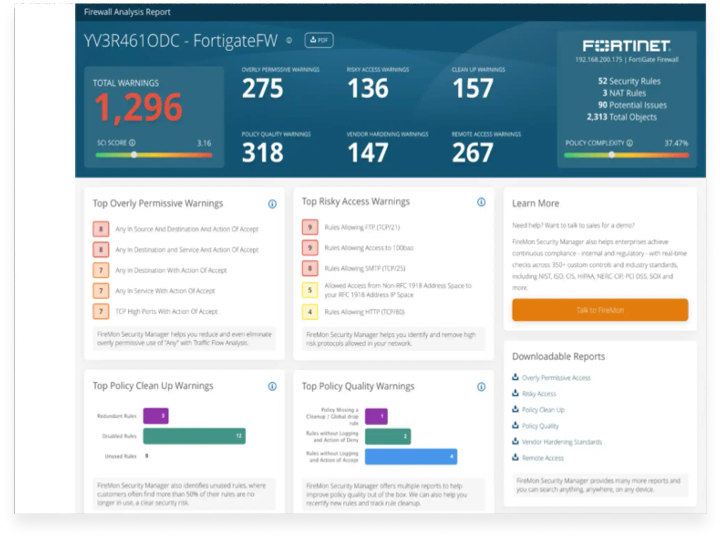
- Transparenz erhöhen: Beseitigen Sie blinde Flecken mit einem Network Security Manager, der einen vollständigen Überblick über alle Firewall-Richtlinien in der gesamten Umgebung bietet
- Risiko reduzieren: Beheben Sie richtlinienbedingte Schwachstellen mit Transparenz und Kontrolle in Echtzeit
- Änderungen verwalten: Vermeiden Sie Fehlkonfigurationen, beschleunigen Sie das Geschäft und verbessern Sie die Sicherheit
- Compliance durchsetzen und aufrechterhalten: Vermeiden Sie Verstöße, Risiken und Bußgelder
Häufig gestellte Fragen
Wie oft sollte ich Firewall-Einstellungen überprüfen und aktualisieren?
Kurz gesagt: Ihr Firewall-Überprüfungszyklus sollte so dynamisch sein wie Ihre Umgebung – mindestens vierteljährlich, vorzugsweise jedoch kontinuierlich. Je proaktiver Sie vorgehen, desto weniger reaktiv müssen Sie handeln, wenn ein Sicherheitsvorfall eintritt. Sie sollten Firewall-Regeln mindestens vierteljährlich überprüfen und aktualisieren, bei größeren Änderungen an Ihrem Netzwerk auch früher. Häufige Audits helfen dabei, veraltete Regeln zu beseitigen, die Leistung zu optimieren und Sicherheitslücken zu verhindern. Automatisierte Überwachungswerkzeuge können diesen Prozess schneller und effizienter machen.
Welche Kennzahlen sollte ich zur Bewertung der Firewall-Leistung verfolgen?
Bei der Bewertung der Firewall-Leistung müssen Sie Kennzahlen verfolgen, die sowohl Sicherheitserkenntnisse als auch operative Effizienz abbilden. Firewalls sollen nicht nur Bedrohungen blockieren – sie müssen dies tun, ohne Ihr Netzwerk auszubremsen. Dies sind die wichtigsten Kennzahlen, die Sie überwachen sollten:
- Effizienz der Paketfilterung – Diese zeigt Ihnen, wie gut Ihre Firewall bösartigen oder unbefugten Datenverkehr blockiert und gleichzeitig legitimen Datenverkehr durchlässt. Wenn zu viel schädlicher Datenverkehr durchkommt, haben Sie ein Problem.
- CPU- und Speicherauslastung – Ihre Firewall ist ein kritisches Sicherheitswerkzeug, sollte aber die Systemressourcen nicht überlasten. Ein hoher CPU- oder Speicherverbrauch kann die Netzwerkleistung verlangsamen und sogar Ausfälle verursachen.
- Durchsatz – Misst, wie viel Datenverkehr Ihre Firewall verarbeiten kann, ohne Pakete zu verwerfen. Wenn Ihr Unternehmen wächst und der Netzwerkverkehr zunimmt, sollten Sie sicherstellen, dass Ihre Firewall Schritt hält.
- Latenz – Ihre Firewall sollte den Netzwerkverkehr nur minimal verzögern. Wenn Benutzer über langsame Verbindungen klagen, können Latenzprobleme durch eine überlastete Firewall ein Faktor sein.
- Alarmhäufigkeit und Reaktionszeit – Wie oft meldet Ihre Firewall Sicherheitsbedrohungen und, noch wichtiger, wie schnell werden diese bearbeitet? Wenn Sie mit Alarmen überflutet werden, die Reaktionszeiten aber hinterherhinken, ist es an der Zeit, Ihre Firewall-Regeln und Incident-Response-Workflows zu optimieren.
Die konsequente Verfolgung dieser Kennzahlen stellt sicher, dass Ihre Firewall ein wirksames Sicherheitselement bleibt und gleichzeitig eine optimale Netzwerkleistung erhalten bleibt.
Was sind die wesentlichen Unterschiede zwischen Hardware- und cloudbasierten Firewalls?
- Hardware-Firewalls – Dies sind physische Appliances, die innerhalb Ihres Netzwerkperimeters bereitgestellt werden. Sie eignen sich hervorragend zur Absicherung von On-Premises-Umgebungen und bieten granulare Kontrolle über den internen Datenverkehr. Sie erfordern jedoch laufende Wartung und manuelle Updates und können bei wachsendem Netzwerk teuer zu skalieren sein.
- Cloudbasierte Firewalls – Diese Firewalls werden häufig als Service (FWaaS) bereitgestellt, in der Cloud gehostet und für verteilte, hybride und remote-first Umgebungen konzipiert. Sie sind hochgradig skalierbar, bieten automatische Updates und lassen sich über mehrere Standorte hinweg leichter verwalten. Der Kompromiss? Sie verlassen sich bei Konfiguration und Verfügbarkeit häufig auf einen Drittanbieter.