Policy-Risiken verstehen. Fragen zu Policies in natürlicher Sprache stellen. Demo anfragen →
Published:
Automating Enterprise Cyber Security Report
by FireMon
Perspektiven zu Automatisierungszwängen, Hemmnissen, Fachkräften und Budget
Angesichts der aktuellen globalen makroökonomischen Lage gibt es kaum Anzeichen dafür, dass die Budgets im ersten Halbjahr 2021 steigen werden. Dennoch identifizieren immer komplexere automatisierte Angreifer neue Schwachstellen und lösen neue Sicherheitsverletzungen in Unternehmen aus. Bedauerlicherweise und unvermeidlich werden einige dieser Sicherheitsverletzungen zu echten Vorfällen. Die Automatisierung der Cyber-Sicherheit im Unternehmen und Cyber-KI galten bislang für viele als nette Ergänzung. Das wird künftig schlicht nicht mehr der Fall sein. Führungskräfte im Bereich Cyber-Sicherheit trennen bei der Suche nach Automatisierungslösungen nun die Spreu vom Weizen. Einen Anbieter mit nachweisbaren Ergebnissen zu finden, ist ein Muss. CISOs nehmen eine kooperative, proaktive Haltung ein, um auf die aktuelle Bedrohungslage zu reagieren und die kommende zu antizipieren. Während die Branche gemeinsam voranschreitet, nutzen wir die Gelegenheit, unseren Automating Enterprise Cyber Security Report zu veröffentlichen.
Automatisierungszwänge
Der universelle Imperativ besteht natürlich darin, das Geschäftsrisiko zu senken, indem sichergestellt wird, dass Führungskräfte der Cyber-Sicherheit ihre Zeit tatsächlich mit der Absicherung des Unternehmens verbringen. Automatisierung verspricht, die Effizienz zu steigern und die Kosten im gesamten Unternehmen zu senken. Angesichts der Flut an Threat-Intelligence-Technologien und -Feeds, die der Organisation zur Verfügung stehen, ist es sehr leicht, in nicht handlungsrelevanten Informationen zu versinken. Entscheidend ist, die Mitarbeitenden in der Cyber-Sicherheit ausschließlich auf handlungsrelevante Informationen mit hoher Wirkung zu konzentrieren. Die Automatisierung sollte daher dafür verantwortlich sein, Daten zu erfassen, Informationen zu korrelieren, Bedeutung zu erkennen und geeignete Maßnahmen vorzuschlagen.
FOKUS
Unser Cyber Security Hub Mid Year Report on Spend and Trends zeigte, dass zwei von fünf Führungskräften SIEM- und SOAR-Automatisierungstechnologien als die Lösungen nennen, die in den letzten 6 Monaten die größte Priorität hatten: 28 SIEM + 11 SOAR = 39 % (61 % andere). Rund drei von zehn Mitgliedern der Cyber Security Hub Community haben bislang Security Information and Event Management (SIEM) genutzt. Kritiker der Technologie merken jedoch an, dass SIEM-Systeme lediglich mehr und unnötig detaillierte Informationen zum Problem liefern, ohne es zu lösen. Das bedeutet, dass Cyber-Sicherheitsanalysten sich nun durch Unmengen von weißem Rauschen arbeiten müssen, anstatt sich auf handlungsrelevante Informationen zu konzentrieren.
SIEM VS. SOAR
Daher betrachten viele die SIEM-Technologie als Vorstufe zu Systemen für Security Orchestration, Automation and Response (SOAR). Der Teil „And Response“ in SOAR verweist auf die Automatisierung von Reaktionen. Genau das ist das Ziel: aus Informationen tatsächliche Erkenntnisse gewinnen, um eine automatische Behebung zu orchestrieren. Leider ist die tatsächliche Wirksamkeit von SOAR-Technologien für einen großen Teil der Branche noch immer konzeptionell. Während SIEM- und SOAR-Technologien im Fokus stehen, gibt es aus der Cyber-Sicherheits-Community den Hinweis, dass die Technologien selbst verbesserungswürdig sind. Santosh Kamane, VP Information Security der DBS Bank, berichtet: „Automatisierung dient derzeit dazu herauszufinden: Wo gibt es Verstöße gegen meine Richtlinien? Und wer verstößt gegen meine Standards? Es können also Hunderte von Logs durch die Tools entstehen, aber die Tools sind nicht sehr leicht zu lesen oder zu verstehen, da sie sehr technisch sind.“ Sidebar7 Fragen zur Automatisierung von SicherheitsrichtlinienVerbessert sie die Effizienz von Menschen oder Prozessen?Wie lässt sie sich messen?Führt sie zu größerer Konsistenz?Lässt sie sich quantifizieren?Wie reduziert sie das Risiko?Sind die Recherchekompetenzen auf die definierten Ziele ausgerichtet?Spart sie dem Unternehmen Geld?Tim Woods, FireMon
VERSPRECHEN VS. UMSETZUNG
Über Verbesserungen der Technologie hinaus wünschen sich Führungskräfte auch mehr Genauigkeit in der Kommunikation rund um Lösungen: „Viele Anbieter betreiben derzeit Marketing rund um KI und maschinelles Lernen und wie sich das in den Automatisierungsteil einfügt. Ich denke, einige Unternehmen leisten in diesem Bereich gute Arbeit, aber bei automatisierten Reaktionen auf Bedrohungen ist noch ein Stück Weg zu gehen.“ So Jeff Campbell, CISO von Horizon Power, der darauf hinweist, dass Automatisierungslösungen zum jetzigen Zeitpunkt nicht als Plug-and-Play betrachtet werden sollten. Zwischen dem Versprechen einer Lösung und ihrer tatsächlichen Umsetzung klafft in der Branche eine Lücke. Es besteht der Eindruck, dass die derzeitigen Leistungsversprechen der Anbieter die internen Ressourcen nicht berücksichtigen, die erforderlich sind, um die angestrebten Ergebnisse zu erzielen.
RESSOURCEN
Es gibt Führungskräfte in sehr großen Institutionen, die von den Ergebnissen der SOAR-Technologien überzeugt sind und diese Lösungen mit intern bereits beschäftigten Analysten ausstatten können. Diese Führungskräfte sind daher mit den erworbenen Lösungen sehr zufrieden. Für andere kann ein Schwerpunkt notwendigerweise eher auf einer direkteren Lösung zum Phishing-Schutz oder zur E-Mail-Filterung liegen, weil die aktuellen Personalzahlen keine Flexibilität zulassen und im vorhandenen Team die spezifischen Fähigkeiten für Automatisierungstechnologien fehlen. Weitere Informationen zur Ressourcenausstattung finden Sie weiter unten im Abschnitt zu Automatisierungsfachkräften.
Hemmnisse der Automatisierung
Es gibt unzählige Hemmnisse für die Automatisierung der Cyber-Sicherheit. Prozesse sind nie perfekt. Ein Mensch kann jedoch eine Umgehungslösung für einen Prozess einführen und Schwachstellen möglicherweise erkennen, wenn diese Prozesse in menschlichem Tempo ablaufen. Wird ein fehlerhafter Prozess automatisiert, treten dessen Ergebnisse sehr viel schneller ein. Das bedeutet, dass unentdeckte und potenziell exponentiell wachsende Schwachstellen offengelegt und erst bemerkt werden, wenn es zu einer Sicherheitsverletzung kommt. Die Frage der Automatisierung selbst ist nur ein Hemmnis. Fehlende Standardisierung bei Automatisierungsprozessen und -lösungen bedeutet, dass Führungskräfte der Cyber-Sicherheit weltweit nicht an einem Strang ziehen und damit den Grundstein für weitere Schwachstellen legen. Standardisierung ist ein Ziel, Anpassung aber ebenso. Die Komplexität von Cyber-Sicherheitssystemen erfordert ein erhebliches Maß an Anpassung rund um Automatisierungstechnologien. Die Anpassung von Technologien legt Schwächen offen und verlängert zugleich Zeitaufwand und Kosten der Implementierung.
FEHLENDE STANDARDISIERUNG
Der Übergang zu einer überwiegend verteilten Belegschaft hat jede Standardisierung destabilisiert, die im ersten Quartal 2020 bestand. Zwar haben Führungskräfte der Cyber-Sicherheit eine Herkulesaufgabe bewältigt, um Remote-Umgebungen zu optimieren, doch es bleibt noch Arbeit zu tun. Die Kompatibilität von Altsystemen mit neueren Off-Premise-Tools ist daher nicht ideal. Ohne optimale Kompatibilität und Interoperabilität der Systeme ist Standardisierung eine Herausforderung. Ohne Standardisierung ist regelbasierte Automatisierung schwierig.
SCHWIERIGKEITEN BEI DER ANPASSUNG
„Eine Technologie zu finden, die Ihre Umgebung versteht, versteht, was normal ist, dieses anomale Verhalten erkennt und dann eine automatisierte Reaktion darauf ausführt, ist schwer zu erreichen.“ Jeff Campbell, CISO, Horizon Power
ZEIT
Eines der zentralen Versprechen der Automatisierung ist, Cyber-Sicherheitsteams Zeit zu sparen. Wenn die Systeme laufen und angemessen mit Ressourcen ausgestattet sind, trifft das tatsächlich zu. Doch Systeme, die für Ihre spezifische Umgebung geeignet sind, müssen erst gefunden, in Ihrer Umgebung erprobt, ausgerollt, vollständig implementiert, angepasst und mit Ressourcen ausgestattet werden. Von null an ist das ein Prozess von sechs Monaten, wenn alles glattläuft und es keine weiteren Hindernisse für das Projekt gibt.
KOMPETENZ
Die Suche nach einem Automatisierungswerkzeug und dessen Einführung sind lediglich die Grundlage dafür, dass automatisierte Erkenntnisse fundierte Sicherheitsentscheidungen im Unternehmen ermöglichen. CISOs erkennen: Egal, wie sehr ein Technologiepartner auf den Low-Code- oder No-Code-Charakter der Technologie verweist, internes Scripting und Coding sind erforderlich, um das Beste aus Automatisierungssystemen herauszuholen. „Es gibt derzeit Organisationen, die eine Threat-Hunting-Methodik nutzen, um Bedrohungsakteure zu finden und zu entfernen, bevor diese sich langfristig festsetzen. Der Trick besteht darin, es einmal manuell zu tun und dann herauszufinden, wie es sich automatisieren lässt. Anschließend können Sie sich auf neue Arten des Threat Huntings oder neue Playbooks konzentrieren und so Ihr Team deutlich wirksamer machen, ohne zwangsläufig Ihr Team zu vergrößern oder Ihr Risiko zu erhöhen.“ Kayne McGladrey, IEEE
KOSTEN
Auch wenn das Versprechen, durch Effizienzgewinne Geld zu sparen, Handeln und mögliche Ausgaben rechtfertigt, fällt es vielen derzeit schwer, die tatsächlichen Ausgaben zu tätigen. Es gibt mehr als nur einige Cyber-Sicherheitsabteilungen, die das diesjährige Budget und einen Teil des kommenden Budgets aufgebraucht haben, nur um im zweiten Quartal 2020 den Kopf über Wasser zu halten.
5 Fragen, um Sicherheit aus der Automatisierung zu gewinnen
Was wird der Anbieter tun, um den ROI zu garantieren? Was muss das interne Team tun, um den ROI zu garantieren? Kann der Anbieter reale Belege für einen erzielten ROI vorlegen? Wie hoch ist die tatsächliche Investition an Sicherheitsbudget? Wo wird sich der Ertrag zeigen (Konsistenz, Effizienz, verbesserte Aufstellung, verbesserte Sicherheit)? Tim Woods, FireMon
Automatisierbare Kontrollen
Da die Automatisierung dafür verantwortlich ist, Daten zu erfassen, Informationen zu korrelieren, Bedeutung zu erkennen und geeignete Maßnahmen vorzuschlagen, stellt sich die Frage, welche weiteren Kontrollen automatisiert werden können. Auf Nachfrage nannte die Cyber Security Hub Community zahlreiche Möglichkeiten, wie Automatisierung das Prinzip höherer Effizienz und geringerer Kosten in der Cyber-Sicherheit verwirklichen kann. Neben Logs gibt es viele: Schwachstellen identifizieren Penetrationstests durchführen Einen ethischen Hacker beauftragen, automatisierte Tools und manuelle Skripte auszuführen Die Behebung finden Die Berichterstattung beschleunigen Muster in den Trenddaten finden Datenanalysen einsetzen, um aus Ihren Logs etwas Sinnvolles zu machen Und Analysen von Verhaltensmustern im Unternehmen gewinnen Santosh Kamane, DBS Bank
Behebung und Workflows
Behebung, mit der Einschränkung, dass sie im IT-Bereich gut funktioniert, im OT-Bereich jedoch weniger gut. Im OT-Bereich geht es vor allem um Verfügbarkeit. Neben der Behebung kann Automatisierung Workflows rund um das Incident Management unterstützen und einige dieser Workflows automatisieren. Automatisierung lässt sich in ein Ticketsystem integrieren, das dann eine Meldung an Ihr SOC-Team zur Bearbeitung auslöst. Also: Ihre Anwendungsfälle identifizieren, einen Workflow um den Anwendungsfall herum aufbauen und den Workflow automatisieren. Jeff Campbell, Horizon Power Es ist derzeit schwer, eine technische Kontrolle zu finden, die sich nicht automatisieren lässt.
- Die klassischen Aufgaben rund um Identity and Access Management lassen sich automatisieren
- Data Loss Prevention (DLP) lässt sich automatisieren
- Threat Hunting lässt sich automatisieren Die Aufnahme von Threat-Intelligence-Feeds lässt sich automatisieren (vorausgesetzt, Sie betrachten sie als reinen Datenfeed und nicht tatsächlich als Intelligence-Feed. Intelligence ist eine menschliche Funktion und nichts, was man automatisiert.)
- Endpoint Detection Response (EDR) lässt sich automatisieren, indem False Positives herausgefiltert werden
Kayne McGladrey, IEEE
Sicherheit im Tempo des Wandels
Die Realität des heutigen Problems ist, dass sich das Geschäft schneller bewegt als unsere Fähigkeit, es abzusichern. Die Kontrollen, die wir einführen, halten mit dem Tempo des Geschäfts einfach nicht Schritt. Um dem voraus zu sein, müssen wir überlegen, wie wir den Firewall-Betrieb und die Durchsetzung von Netzwerksicherheitsrichtlinien automatisieren. Tim Woods, FireMon
Automatisierungsfachkräfte
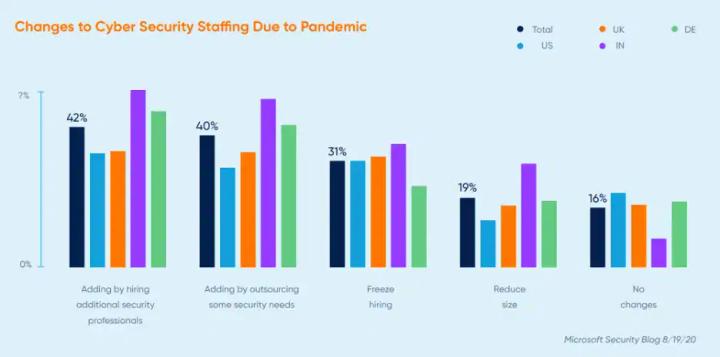
Ziel der Automatisierung ist es, die Belastung der Menschen zu verringern, die immer weniger Zeit für immer mehr Aufgaben haben. Interne Fachkräfte lassen sich jedoch nicht ohne Weiteres für die Automatisierung umwidmen. Automatisierung ist dann am wertvollsten, wenn das interne Team für das Coding verantwortlich ist und so die nahtlose Integration und Interoperabilität all Ihrer Systeme sicherstellt. Der große Bedarf an Fachkräften im Bereich DevSecOps kündigt den Bedarf an Fachkräften für Automatisierung an und überschneidet sich mit ihm. Der kommende Cyber Security Hub Year End Report zeigt, dass CISOs 2021 Personal aufbauen wollen, die Budgets aber voraussichtlich gleich bleiben oder gekürzt werden. Führungskräfte haben zudem angemerkt, dass ein Teil des Budgets für 2021 bereits 2020 ausgegeben wurde, bedingt durch den unmittelbaren Bedarf im Zusammenhang mit der verteilten Belegschaft. Der Microsoft Security Blog zeichnet ein ähnliches Bild: Die Budgets seien infolge der Pandemie gestiegen, und ein guter Teil plane, künftig Personal aufzubauen. Doch selbst bei zuversichtlichen Antworten der Führungskräfte erwarten zwei von drei entweder keine Veränderung, einen Einstellungsstopp oder einen Personalabbau.
Andere Kompetenzprofile
„Automatisierung, insbesondere im Bereich KI und ML, erfordert ein gutes Verständnis von Mathematik und Algorithmen, die eine mathematische Reaktion auf Anomalien ermöglichen. Gute Mathematikerinnen und Mathematiker zu finden, die die Informatik-Domäne verstehen, wird daher meiner Meinung nach immer eine Herausforderung bleiben, weil es nur sehr wenige Menschen gibt, die tatsächlich eine echte, wirklich tiefe Leidenschaft für Mathematik haben.“ Jeff Campbell, Horizon Power
Plattform vs. Defense-in-Depth
„Auch wenn sie vielleicht nicht das Neueste, Größte und Beste leistet, liegt der Vorteil einer plattformbasierten Lösung darin, dass sie ganz sicher 90 % dessen abdeckt, was Sie brauchen, und dass typischerweise sämtliche Werkzeuge integriert sind. Das verkürzt die Implementierungszeit, weil es eine gemeinsame Designsprache in der Benutzeroberfläche gibt, eine gemeinsame Arbeitsweise, was den Lernaufwand für die Menschen wirklich reduziert. Jedes Mal, wenn wir ein neues Tool in die Organisation holen, muss jemand es erlernen. Und das nimmt Zeit von den täglichen Aufgaben. Man kann ein Tool nicht nebenbei erlernen, während man einen Brand löscht. So funktioniert die Welt nicht.“ Kayne McGladrey, IEEE
Begrenzte Zeit und Fachkräfte lassen sich mit etwas Automatisierung erweitern
Ob Sie nun auf eine Zahl blicken, die besagt, dass 69 % der Organisationen unterbesetzte Sicherheitsteams haben, oder auf 350.000 unbesetzte Stellen in der Branche – klar ist, dass unsere vorhandenen Ressourcen zu dünn verteilt werden. Als Branche gehen wir Kompromisse bei unserem Sicherheitsprofil ein. Und wenn wir Kompromisse eingehen, passieren schlimme Dinge. Tim Woods, FireMon