افهم مخاطر السياسات. اطرح أسئلتك حول السياسات بلغة طبيعية. اطلب عرضًا توضيحيًا ←
Published:
وداعًا "سلاسل القتل"، مرحبًا "تسلسلات الهجوم"
by FireMon
قبل بضع سنوات في مؤتمر RSA، شاركتُ في تقديم عرض حول أبرز "سلاسل القتل" للهجمات السحابية. لقد استعرضتُ أنا وShawn Harris @infotechwarrior ما اعتبرناه أبرز 10+ هجمات سحابية واقعية. وبالنسبة إلى كل هجوم، استعرضنا كل خطوة، وكان لبعض الهجمات مسارات متعددة لإظهار الخيارات المختلفة.
أطلقنا على هذه العمليات اسم "سلاسل القتل"، لكن من الناحية التقنية، فإن سلسلة القتل السيبرانية هي أسلوب محدد للغاية لنمذجة الهجمات طورته شركة Lockheed Martin. فكل هجوم يبدأ بالاستطلاع ويمر عبر سلسلة من الخطوات المحددة وصولاً إلى الإجراءات على الأهداف. وفي العرض، أشرنا إلى عمل Lockheed Martin وإلى اختلاف منهجنا، إذ لم نُقيّد أنفسنا بخطوات محددة مسبقًا. بل استعرضنا كل خطوة من خطوات الهجوم الناجح. ويختلف هذا أيضًا عن أداة MITRE ATT&CK، التي تركز بدلاً من ذلك على تصنيف أساليب الهجوم ضمن فئات، لكنها لا تشترط أن يمر هجوم معين بكل مرحلة بالترتيب. كما تتضمن ATT&CK نمذجة معمّقة للأساليب والأساليب الفرعية.
تساعدنا كلتا الأداتين على نمذجة الهجمات لتحديد المواضع التي يمكننا إدراج ضوابط أمنية فيها لكسرها. لطالما أعجبتني كلمة "سلسلة" في "سلسلة القتل"، لأن كسر حلقة واحدة من خطوات الهجوم الناجح يوقف الهجوم. لكن... مصطلح سلسلة القتل يبدو نوعًا ما كشيء قد يبتكره مقاول دفاعي. أما ATT&CK فتتبع منهجًا مختلفًا وتوثّق أساليب الخصوم وتكتيكاتهم وإجراءاتهم (TTPs) ضمن قاعدة معرفية. وكلاهما يساعدنا على وصف كيفية عمل المهاجمين بما يساعدنا على تحديد دفاعاتنا.
مستوحى من السحابة
كان الدافع الأصلي وراء ذلك العرض في مؤتمر RSA هو نقص المعلومات المتاحة للعموم حول الكيفية التي يخترق بها المهاجمون فعليًا عمليات النشر السحابي. فمعظم الأبحاث كانت تعكس أمورًا مثيرة للاهتمام بالنسبة إلى الباحث، وليس بالضرورة كيفية نجاح الهجمات فعليًا. لقد تعمّقنا في دراسة ATT&CK وسلسلة القتل السيبرانية، ودمجنا المفهومين إلى حد ما لرسم التسلسل الدقيق للخطوات في كل هجوم من أبرز الهجمات السحابية. وتساعد هذه النمذجة على اكتشاف القواسم المشتركة ونقاط الاختناق التي يمكن أن تمنع هجمات متعددة.
لا توجد معرفة مؤسسية جماعية كافية حول الهجمات السحابية، لذا يحتاج المدافعون إلى خرائط أوضح تساعدهم على استيعاب كيفية عمل هذه الهجمات بشكل أفضل.
أطلقنا عليها اسم سلاسل القتل رغم أنها لم تكن كذلك، وقبل نحو ستة أشهر، وخلال مكالمة مع مؤسسة أخذت عرضنا واعتمدته داخليًا، قالوا: "هذه ليست سلاسل قتل حقًا، بل هي أشبه بتسلسلات هجوم". يؤسفني أنني لا أتذكر من كنت أتحدث إليه، لأنه يستحق كل الفضل في هذا المصطلح.
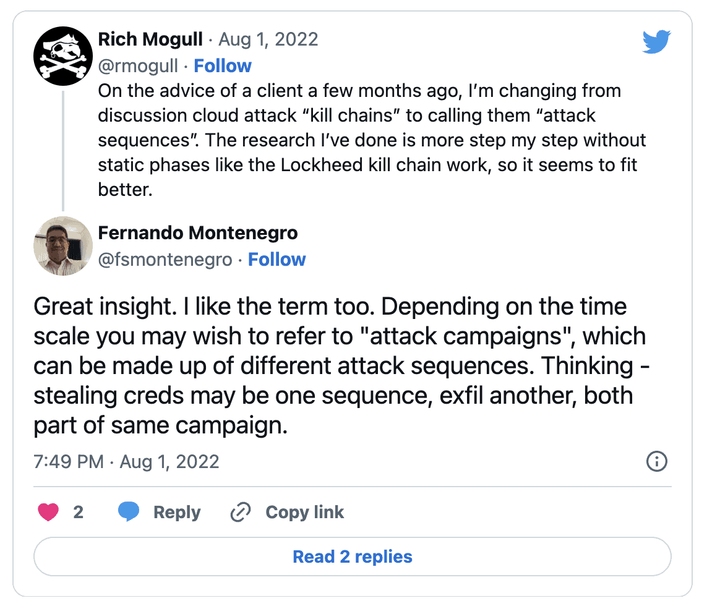
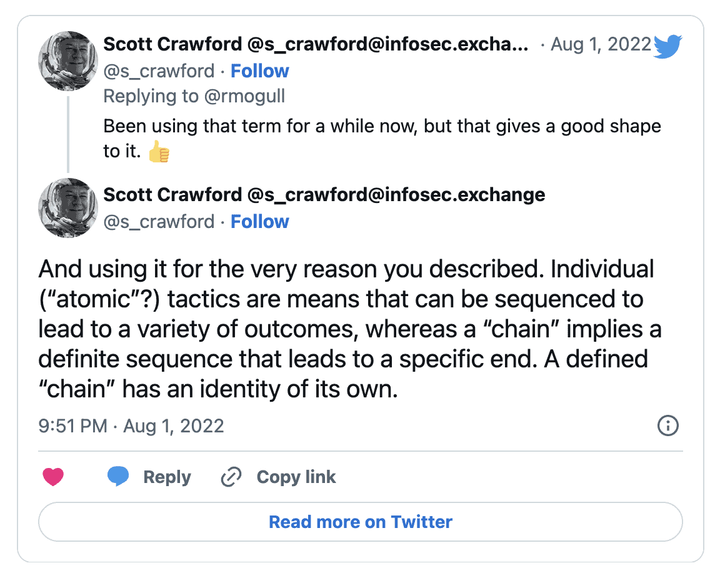
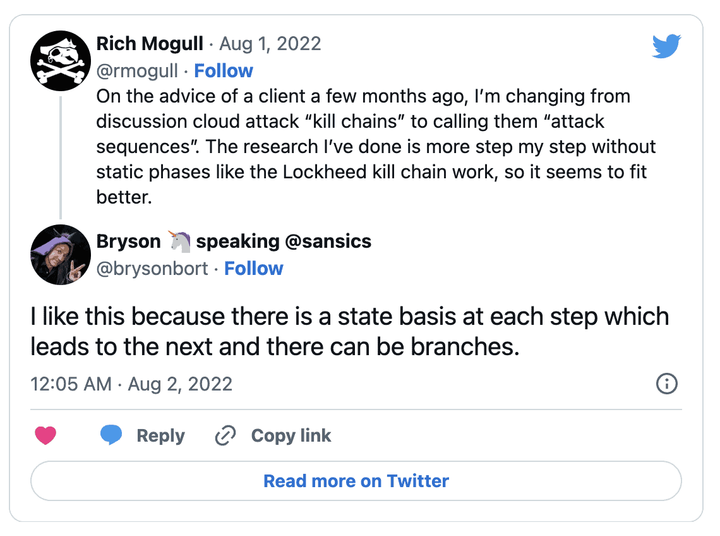
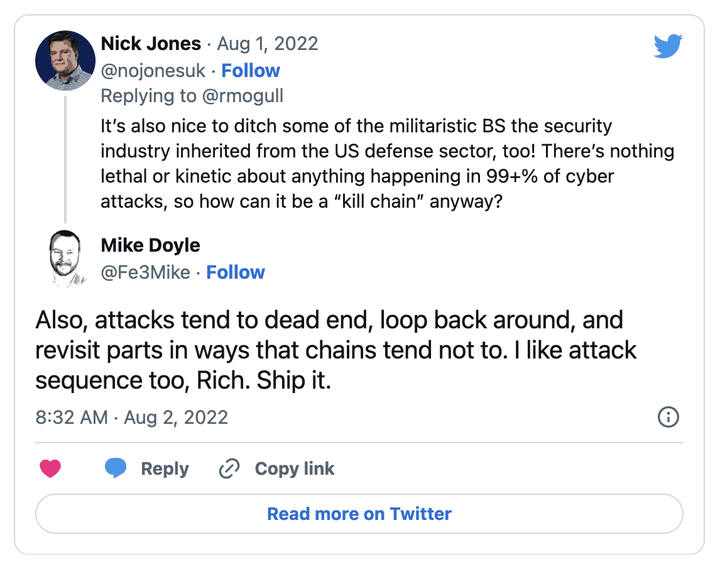
تسلسل الهجوم وصف أفضل بكثير لهذا العمل، لأنه يرسم التسلسل الدقيق للخطوات اللازمة لنجاح الهجوم، ويمكنه أن يستوعب المسارات المختلفة التي قد تؤدي إلى الاستغلال النهائي ذاته. لقد نشرت ذلك على Twitter وتلقيت بعض الردود الرائعة:
بناء تسلسل الهجوم
تسلسلات الهجوم ليست نموذجًا جامدًا بفئات محددة مسبقًا. فلتلك النماذج مكانها بالتأكيد، لكن فكّروا فيها بمنطق الخريطة التي تربط تلك الـ TTPs معًا لتُظهر الهجوم من بدايته إلى نهايته. وعلى خلاف سلسلة القتل الخاصة بـ Lockheed، يمكن لتسلسل الهجوم أن يرسم مسارات مختلفة تؤدي إلى الوجهة نفسها. لنأخذ برامج الفدية السحابية مثالاً:
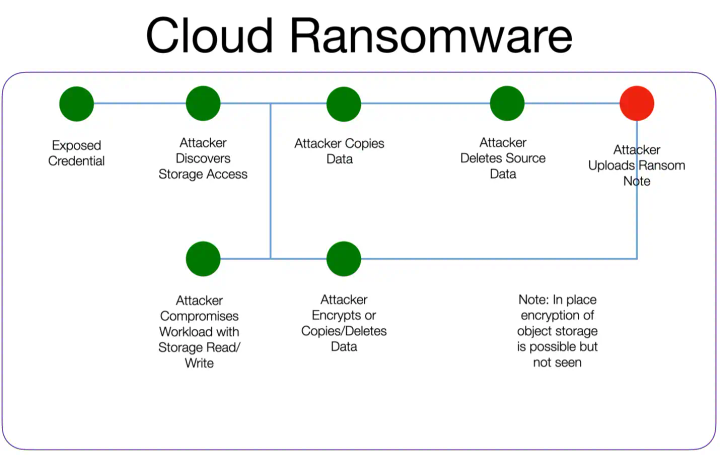
يسلّط هذا النموذج الضوء على بضع نقاط:
- هناك نقطتا بداية محتملتان - بيانات اعتماد مكشوفة أو حِمل عمل مخترق. وهناك تسلسل مختلف تمامًا لبيانات الاعتماد المكشوفة يتضمن تفاصيل أكثر بكثير، لكن يمكن لهذا التسلسل أن يشير إليه للتركيز على هجمات برامج الفدية.
- هناك جسر يمكن للمهاجم من خلاله الانتقال من حِمل عمل مخترق يمتلك صلاحية الوصول إلى التخزين نحو مستوى الإدارة، أو يمكنه العمل مباشرة على البيانات داخل حِمل العمل.
- يلتقي المساران مجددًا عند رفع مذكرة الفدية.
- هناك تسلسلات أخرى لبرامج الفدية، لكن هذا يركز على المسارات الأكثر شيوعًا. ومن الواضح أنه يمكنكم إنشاء نموذج شامل.
- يمكن تحديد وتوثيق الـ TTPs ومؤشرات الهجوم/الاختراق لكل مرحلة من مراحل التسلسل.
- هذا تسلسل عام (ينطبق على معظم مزودي الخدمات السحابية)، لكن ليس من الصعب توسيعه إلى نسخة خاصة بمزوّد معين أو حتى بخدمة سحابية بعينها.
- بناء الدفاعات يعني كسر كل مسار محتمل، أو كسرها عند نقطة التقاء المسارات. نصيحة مهمة: تظهر بيانات الاعتماد المكشوفة في الغالبية العظمى من تسلسلات الهجمات السحابية.
إنه منهج مرن وسهل الفهم. يمكنكم إبقاؤه على مستوى عالٍ كما في مثالي، أو التعمق فيه ونمذجة مؤشرات محددة. وأعتقد أنه يتكامل بشكل رائع مع ATT&CK.
حتى الهجمات الآلية يقف خلفها خصم. ومعرفة الـ TTPs ومؤشرات الاختراق أمر مهم، لكن المهم أيضًا فهم الصورة الشاملة لكيفية ترابط الهجوم، والخيارات المختلفة المتاحة للخصوم.