افهم مخاطر السياسات. اطرح أسئلتك حول السياسات بلغة طبيعية. اطلب عرضًا توضيحيًا ←
Published:
تهيئة جدار الحماية: دليل للمؤسسات
by FireMon
يُعد الإعداد الصحيح لجدار الحماية من أهم الإجراءات التي يمكنكم اتخاذها لحماية شبكة مؤسستكم. ورغم أن جدران الحماية تمثل خط الدفاع الأول، فإن فاعليتها تعتمد على التهيئة السليمة والمراقبة المستمرة. فجدار الحماية غير المُهيّأ على النحو الصحيح قد يترك شبكتكم عرضة للتهديدات السيبرانية ومشكلات الأداء ومخاطر الامتثال. يستعرض هذا الدليل أساسيات تهيئة جدران الحماية في المؤسسات، ويقدم خطوات عملية لتأمين إعداداتكم، ويوضح سبب أهمية المراقبة المستمرة للحماية على المدى الطويل. أبرز النقاط:
- يحمي جدار الحماية المُهيّأ جيدًا بيانات المؤسسة الحساسة، ويحسّن أداء الشبكة، ويضمن الامتثال التنظيمي.
- تشمل الخطوات الأساسية تطبيق قواعد الوصول بأقل قدر من الامتيازات، وتفعيل التسجيل، واستخدام الأتمتة لتبسيط المراقبة والإدارة.
لماذا يُعد الإعداد السليم لجدار الحماية أمرًا بالغ الأهمية للمؤسسات
جدار الحماية حاجز أمني بالغ الأهمية، لكنه إن أُعدّ بشكل غير صحيح فسيؤدي حتمًا إلى ضرر أكبر من نفعه. فأخطاء تهيئة جدار الحماية تترك ثغرات يمكن لمجرمي الإنترنت استغلالها، مما يؤدي إلى:
- ارتفاع مخاطر الهجمات السيبرانية: قد يكشف جدار الحماية غير المُهيّأ بشكل صحيح البيانات الحساسة ويجعل شبكتكم عرضة للاختراقات.
- عدم الامتثال التنظيمي: قد تؤدي إعدادات جدار الحماية الضعيفة إلى إخفاقات في الامتثال، وما يترتب عليها من غرامات أو عقوبات تدقيق.
- مشكلات الأداء: قد تتسبب التهيئة الرديئة في اختناقات بالشبكة تُبطئ العمليات التجارية الأساسية.
- ارتفاع التكاليف: قد يؤدي اختراق البيانات الناجم عن جدار حماية غير مُهيّأ بشكل صحيح إلى خسائر مالية والإضرار بسمعة شركتكم.
الثغرات الناتجة عن الخطأ البشري: قد تُنشئ الأخطاء البسيطة أثناء الإعداد أو الإدارة ثغرات أمنية. (اطّلعوا على المزيد في دليلنا حول تجنّب الخطأ البشري.)
آثار أخطاء تهيئة جدار الحماية
أخطاء تهيئة جدار الحماية كانت وراء بعض أخطر الهجمات السيبرانية في التاريخ الحديث. وفيما يلي حادثتان كبيرتان توضحان سبب الأهمية البالغة لضبط إعدادات جدار الحماية بشكل صحيح:
اختراق بيانات Capital One (2019)
في عام 2019، أتاح جدار حماية غير مُهيّأ بشكل صحيح لأحد المهاجمين الوصول إلى البنية التحتية السحابية لشركة Capital One، مما كشف المعلومات الشخصية لأكثر من 100 مليون شخص. وقد أبرز هذا الاختراق الحاجة الماسّة إلى قواعد آمنة لجدار الحماية لمنع الوصول غير المصرح به.
كشف بيانات Microsoft Power Apps (2021)
خلال جائحة COVID-19، أدى خطأ في تهيئة منصة Power Apps من Microsoft إلى إتاحة 38 مليون سجل للعامة. ونتجت المشكلة عن إعداد افتراضي كان يتطلب تعديلات يدوية للخصوصية، مما يسلّط الضوء على مخاطر الاعتماد على التهيئات الافتراضية دون إدارة أمنية فعّالة. وتوضح هذه الحالات لماذا يجب على المؤسسات تهيئة إعدادات جدران الحماية بشكل استباقي وتدقيقها بانتظام لتفادي إخفاقات أمنية مماثلة.
كيفية تهيئة إعدادات جدار الحماية لشبكتكم
يتضمن إعداد جدار الحماية بشكل صحيح خطوات متعددة لضمان بقاء شبكتكم محمية. اتبعوا هذه الخطوات الثماني لبناء تهيئة آمنة لجدار الحماية والحفاظ عليها.
1. الوصول إلى إدارة جدار الحماية
ابدأوا بالوصول إلى واجهة إدارة جدار الحماية، عادةً عبر واجهة رسومية عبر الويب أو واجهة سطر الأوامر. واحرصوا على تقييد عناصر التحكم الإدارية بكلمات مرور قوية وقيود وصول، بحيث يقتصر إجراء التغييرات على الموظفين المصرح لهم.
2. تحديد إعدادات البنية التحتية الأساسية للشبكة
ارسموا مخططًا لبنية شبكتكم، بما في ذلك نطاقات IP والشبكات الفرعية والمناطق الأمنية. ويساعد ذلك على مواءمة قواعد جدار الحماية مع هيكل شبكتكم، مما يقلل خطر الحركة الجانبية غير المصرح بها داخل بيئتكم.
3. وضع مجموعة قواعد جدار الحماية وسياساته
ضعوا قواعد واضحة لحركة البيانات الواردة والصادرة استنادًا إلى مبدأ أقل قدر من الامتيازات. واسمحوا بالاتصالات الضرورية فقط، مع حظر كل ما عداها افتراضيًا. وللاطلاع على نهج أكثر تعمقًا، راجعوا دليلنا حول تحسين قواعد جدار الحماية.
4. إرساء بروتوكولات التسجيل والمراقبة
فعّلوا التسجيل لالتقاط نشاط جدار الحماية وتتبع أنماط حركة البيانات. ومراجعة السجلات بانتظام كجزء من مراقبة جدار الحماية المستمرة تساعدكم على رصد السلوك غير المعتاد مبكرًا والاستجابة قبل تفاقم التهديدات.
5. تطبيق ترجمة عناوين الشبكة
هيّئوا ترجمة عناوين الشبكة (NAT) لإخفاء عناوين IP الداخلية عن التهديدات الخارجية. وتمنع هذه الطبقة الأمنية الإضافية المهاجمين من رسم خريطة لشبكتكم الداخلية واستهداف الأصول المعرضة للخطر.
6. تهيئة ضوابط كشف التهديدات ومنعها
فعّلوا ميزات أمنية مثل أنظمة كشف التسلل (IDS) وأنظمة منع التسلل (IPS) لاكتشاف النشاط المشبوه وحظره. كما تتضمن العديد من جدران الحماية الحديثة أمانًا على مستوى التطبيقات للدفاع ضد التهديدات المتقدمة.
7. التحقق من سلامة تهيئة جدار الحماية
أجروا مراجعات دورية لجدار الحماية لرصد أخطاء التهيئة قبل أن تتحول إلى مخاطر أمنية. وابحثوا عن المنافذ المفتوحة والقواعد المفرطة في التساهل والسياسات القديمة التي قد تعرّض شبكتكم للهجمات.
8. المراقبة المستمرة والتحقق من التهيئة
الأمن عملية مستمرة. ولذلك، طبّقوا مراقبة تهيئة جدار الحماية بشكل مستمر لضمان بقاء التهيئات محدّثة وآمنة وممتثلة.
تبسيط إدارة تهيئة جدار الحماية مع FireMon
قد تكون الإدارة اليدوية لجدران الحماية على مستوى المؤسسة مرهقة، خصوصًا في الشبكات الكبيرة والمعقدة. وتعمل أدوات مثل Policy Manager من FireMon على تبسيط إدارة تهيئة جدار الحماية، إذ توفر مراقبة مركزية وتحسينًا للسياسات وفحوصات امتثال مؤتمتة. كما تساعد في إجراء عمليات تدقيق امتثال جدار الحماية، بما يضمن توافق إعداداتكم مع معايير القطاع. Book a demo اليوم للاطلاع على الكيفية التي يساعدكم بها FireMon في إحكام السيطرة على أمن جدار الحماية لديكم.
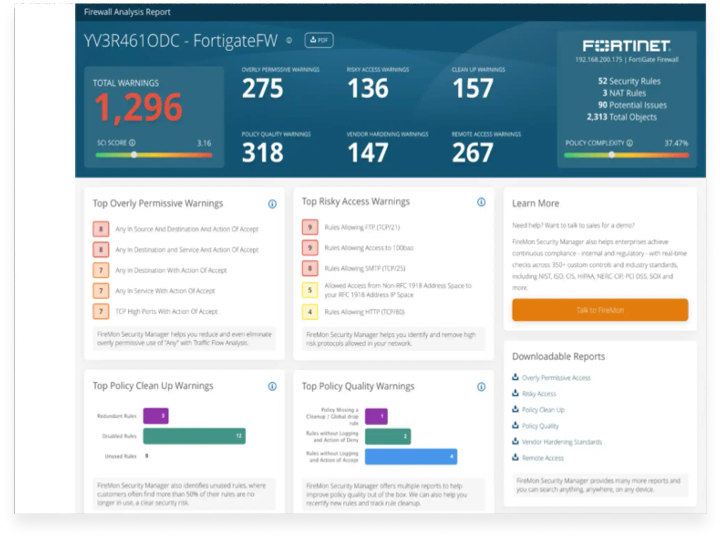
- زيادة الوضوح: التخلص من النقاط العمياء بالاعتماد على مدير أمن الشبكة الذي يوفر رؤية كاملة لجميع سياسات جدران الحماية في البيئة بأكملها
- تقليل المخاطر: معالجة الثغرات المرتبطة بالسياسات من خلال الرؤية والتحكم في الوقت الفعلي
- إدارة التغيير: تجنّب أخطاء التهيئة وتسريع الأعمال وتحسين الأمن
- فرض الامتثال والحفاظ عليه: تجنّب المخالفات والمخاطر والغرامات
الأسئلة الشائعة
ما مدى تكرار مراجعة إعدادات جدار الحماية وتحديثها
باختصار، ينبغي أن تكون دورة مراجعة جدار الحماية لديكم ديناميكية بقدر ديناميكية بيئتكم، أي كل ثلاثة أشهر على الأقل، ويفضّل أن تكون مستمرة. فكلما زادت استباقيتكم، قلّت الحاجة إلى رد الفعل عند وقوع حادث أمني. ينبغي مراجعة قواعد جدار الحماية وتحديثها كل ثلاثة أشهر على الأقل، أو قبل ذلك في حال حدوث تغييرات كبيرة على الشبكة. وتساعد عمليات التدقيق المتكررة على إزالة القواعد القديمة وتحسين الأداء ومنع الثغرات الأمنية. ويمكن لأدوات المراقبة الآلية أن تجعل هذه العملية أسرع وأكثر كفاءة.
ما المقاييس التي ينبغي تتبعها لتقييم أداء جدار الحماية
عند تقييم أداء جدار الحماية، يلزمكم تتبع مقاييس توفر رؤى أمنية وكفاءة تشغيلية معًا. فجدران الحماية لا تقتصر على حجب التهديدات، بل عليها القيام بذلك دون إحداث اختناق في الشبكة. وفيما يلي المقاييس الرئيسية التي ينبغي مراقبتها:
- كفاءة تصفية الحزم – توضح مدى نجاح جدار الحماية في حجب حركة المرور الضارة أو غير المصرح بها مع السماح بمرور حركة المرور المشروعة. وإذا كان قدر كبير من حركة المرور الضارة يمر دون اكتشاف، فأنتم أمام مشكلة.
- استخدام وحدة المعالجة المركزية والذاكرة – جدار الحماية أداة أمنية بالغة الأهمية، لكنه لا ينبغي أن يُثقل موارد النظام. فالاستهلاك المرتفع لوحدة المعالجة المركزية أو الذاكرة قد يبطئ أداء الشبكة وقد يتسبب في انقطاع الخدمة.
- الإنتاجية – تقيس حجم حركة المرور التي يستطيع جدار الحماية التعامل معها دون إسقاط الحزم. وإذا كانت أعمالكم في نمو وحركة مرور الشبكة في تزايد، فمن الضروري التأكد من قدرة جدار الحماية على مواكبة ذلك.
- زمن الاستجابة – ينبغي أن يضيف جدار الحماية أدنى قدر من التأخير إلى حركة مرور الشبكة. وإذا اشتكى المستخدمون من بطء الاتصالات، فقد تكون مشكلات زمن الاستجابة الناتجة عن جدار حماية مُحمَّل بما يفوق طاقته أحد العوامل المساهمة.
- تكرار التنبيهات وزمن الاستجابة لها – ما مدى تكرار رصد جدار الحماية للتهديدات الأمنية، والأهم من ذلك، ما مدى سرعة معالجتها؟ فإذا كنتم تتلقون سيلًا من التنبيهات بينما تتأخر أزمنة الاستجابة، فقد حان الوقت لتحسين قواعد جدار الحماية وسير عمل الاستجابة للحوادث.
إن تتبع هذه المقاييس بانتظام يضمن بقاء جدار الحماية أصلًا أمنيًا فعالًا مع الحفاظ على أداء أمثل للشبكة.
ما الفروق الرئيسية بين جدران الحماية المادية والسحابية
- جدران الحماية المادية – هي أجهزة مادية تُنشر داخل محيط الشبكة. وهي مناسبة جدًا لتأمين البيئات المحلية وتوفير تحكم دقيق في حركة المرور الداخلية. غير أنها تتطلب صيانة مستمرة وتحديثات يدوية، وقد تكون توسعتها مكلفة مع نمو الشبكة.
- جدران الحماية السحابية – تُقدَّم غالبًا كخدمة (FWaaS)، وتُستضاف هذه الجدران في السحابة وهي مصممة للبيئات الموزعة والهجينة والقائمة على العمل عن بُعد أولًا. وهي قابلة للتوسع بدرجة كبيرة، وتوفر تحديثات تلقائية، ويسهل إدارتها عبر مواقع متعددة. أما المقابل؟ فهو الاعتماد في الغالب على مزوّد خارجي فيما يخص التهيئة ووقت التشغيل.