افهم مخاطر السياسات. اطرح أسئلتك حول السياسات بلغة طبيعية. اطلب عرضًا توضيحيًا ←
Published:
تقرير أتمتة الأمن السيبراني المؤسسي
by FireMon
وجهات نظر حول ضرورات الأتمتة ومعوقاتها والمواهب والميزانية
استناداً إلى البنية الاقتصادية الكلية العالمية الراهنة، لا توجد مؤشرات تُذكر على ارتفاع الميزانيات خلال النصف الأول من عام 2021. ومع ذلك، فإن المهاجمين المؤتمتين المتزايدي التعقيد يكتشفون ثغرات جديدة ويطلقون اختراقات جديدة للمؤسسات. وللأسف، وبشكل حتمي، يتحول بعض تلك الاختراقات إلى حوادث فعلية. لقد بدت أتمتة الأمن السيبراني المؤسسي والذكاء الاصطناعي السيبراني للكثيرين حتى الآن أمراً مستحسناً لا أكثر. ولن يظل الأمر كذلك في المستقبل. فمسؤولو الأمن السيبراني يميزون الآن الغث من السمين في بحثهم عن حلول الأتمتة. وقد بات العثور على مزوّد يقدّم نتائج ملموسة أمراً لا غنى عنه. ويتخذ مسؤولو أمن المعلومات موقفاً تعاونياً استباقياً في الاستجابة لمشهد التهديدات الحالي وتصوّر المشهد القادم. ومع مسيرة القطاع الجماعية إلى الأمام، نغتنم الفرصة لإصدار تقريرنا حول أتمتة الأمن السيبراني المؤسسي.
ضرورات الأتمتة
الضرورة الشاملة هي بالطبع تقليص مخاطر الأعمال عبر ضمان أن يقضي مسؤولو الأمن السيبراني وقتهم في تأمين المؤسسة فعلياً. وتَعِد الأتمتة برفع الكفاءة وخفض التكاليف على نطاق المؤسسة. ومع تدفق تقنيات وخلاصات معلومات التهديدات المتاحة للمؤسسة، من السهل جداً الغرق في معلومات غير قابلة للتنفيذ. والمفتاح هو تركيز الكوادر البشرية في الأمن السيبراني على المعلومات القابلة للتنفيذ وعالية الأثر فقط. وعليه، ينبغي أن تكون الأتمتة مسؤولة عن جمع البيانات وربط المعلومات وتحديد دلالاتها واقتراح الإجراءات المناسبة.
التركيز
كشف تقرير منتصف العام الصادر عن Cyber Security Hub حول الإنفاق والاتجاهات أن اثنين من كل خمسة مسؤولين تنفيذيين يصنفون تقنيات الأتمتة SIEM وSOAR ضمن الحلول التي شكّلت أكبر الأولويات خلال الأشهر الستة الماضية: 28 SIEM + 11 SOAR = 39% (61% أخرى). وقد استفاد نحو ثلاثة من كل عشرة في مجتمع Cyber Security Hub من إدارة معلومات وأحداث الأمن (SIEM) حتى الآن. لكن منتقدي هذه التقنية حالياً يشيرون إلى أن أنظمة SIEM لا تقدّم سوى مزيد من المعلومات المفصّلة دون داعٍ حول المشكلة من دون حلها. وهذا يعني أن محللي الأمن السيبراني باتوا مضطرين للخوض في كميات هائلة من الضجيج بدلاً من التركيز على المعلومات القابلة للتنفيذ.
SIEM مقابل SOAR
ولذلك يرى كثيرون أن تقنية SIEM تمهيد لأنظمة التنسيق والأتمتة والاستجابة الأمنية (SOAR). ويشير جزء "والاستجابة" من SOAR إلى أتمتة الاستجابات. وهذا هو الهدف: استخلاص معلومات استخباراتية فعلية من البيانات لتنسيق معالجة آلية. وللأسف، لا تزال الفعالية الحقيقية لتقنيات SOAR مفهوماً نظرياً لدى شريحة كبيرة من القطاع. وبينما ينصبّ التركيز على تقنيات SIEM وSOAR، يرى مجتمع الأمن السيبراني أن التقنيات نفسها بحاجة إلى تحسين. ويقول سانتوش كامانيه، نائب رئيس أمن المعلومات في DBS Bank: "الأتمتة في الوقت الحالي تهدف إلى معرفة أين توجد انتهاكات لسياساتي؟ ومن الذي ينتهك معاييري؟ لذا قد تُنتج الأدوات مئات السجلات، لكن هذه الأدوات ليست سهلة القراءة أو الفهم لأنها تقنية للغاية." الشريط الجانبي7 أسئلة حول أتمتة السياسات الأمنيةهل تُحسّن كفاءة الأفراد أو العمليات؟كيف يمكن قياس ذلك؟هل تؤدي إلى اتساق أكبر؟هل يمكن تحديدها كمياً؟كيف تقلل المخاطر؟هل تتوافق مهارات البحث مع تحقيقالأهداف المحددة؟هل توفّر أموالاً للشركة؟تيم وودز، FireMon
الوعد مقابل التحقق الفعلي
إلى جانب سعي القطاع إلى تحسينات في التقنية، يودّ المسؤولون التنفيذيون أيضاً رؤية مزيد من الدقة في الرسائل المتعلقة بالحلول: "كثير من المورّدين لديهم حالياً حملات تسويقية حول الذكاء الاصطناعي والتعلم الآلي وكيفية اندماجهما في جانب الأتمتة. أعتقد أن بعض الشركات تقوم بأمور جيدة في هذا المجال، لكن لا يزال الطريق طويلاً فيما يتعلق بالاستجابات الآلية للتهديدات." هذا ما يقوله جيف كامبل، مسؤول أمن المعلومات في Horizon Power، الذي يرى أن حلول الأتمتة - في هذه المرحلة - لا ينبغي اعتبارها جاهزة للتشغيل الفوري. فهناك انفصال في القطاع بين ما تَعِد به الحلول وما تحققه فعلياً. وثمة تصوّر بأن الوعود الحالية بقدرات الحلول من جانب المزوّدين لا تضع في سياقها الموارد الداخلية اللازمة لتحقيق النتائج المرجوة.
توفير الموارد
هناك مسؤولون تنفيذيون في مؤسسات كبيرة جداً يثقون بنتائج تقنيات SOAR وقادرون على توفير الموارد لتلك الحلول من خلال محللين داخليين موظفين بالفعل. ولذلك فإن هؤلاء المسؤولين راضون جداً عن الحلول التي اقتنوها. أما بالنسبة لآخرين، فقد يكون التركيز الأساسي بالضرورة على حل أكثر مباشرة للحماية من التصيّد أو تصفية البريد الإلكتروني، نظراً لانعدام المرونة في أعداد الموظفين الحالية ونقص المهارات المحددة اللازمة لتقنيات الأتمتة ضمن الفريق الحالي. يُرجى الاطلاع على مزيد من المعلومات حول الموارد أدناه في قسم مواهب الأتمتة.
معوقات الأتمتة
هناك معوقات لا حصر لها أمام أتمتة الأمن السيبراني. فالعمليات ليست مثالية أبداً. لكن بإمكان الإنسان أن يضع حلاً بديلاً لعملية ما وأن يكتشف ثغرات محتملة عندما تسير تلك العمليات بسرعة بشرية. وعند أتمتة عملية معطوبة، تظهر نتائج ذلك العطل بسرعة أكبر بكثير. وهذا يعني أن ثغرات غير مكتشفة وربما متضاعفة قد تنكشف ولا يُنتبه إليها حتى يقع اختراق. ومسألة الأتمتة نفسها ليست سوى معوّق واحد. فغياب التوحيد القياسي حول عمليات الأتمتة وحلولها يعني أن مسؤولي الأمن السيبراني حول العالم لا يعملون وفق نهج موحّد، ما يمهّد الأرضية لمزيد من الثغرات. وفي حين أن التوحيد القياسي هدف، فكذلك التخصيص. إذ يتطلب تعقيد أنظمة الأمن السيبراني قدراً لا بأس به من التخصيص حول تقنيات الأتمتة. وتخصيص التقنيات يكشف نقاط ضعف كما يطيل الوقت والتكلفة المرتبطين بالتنفيذ.
غياب التوحيد القياسي
أدى الانتقال إلى قوة عاملة موزعة في المقام الأول إلى زعزعة أي توحيد قياسي كان قائماً في الربع الأول من عام 2020. ورغم أن مسؤولي الأمن السيبراني بذلوا جهداً جباراً لتحسين بيئات العمل عن بُعد، لا يزال العمل بحاجة إلى استكمال. ولذلك فإن توافق الأنظمة القديمة مع الأدوات الأحدث خارج الموقع ليس مثالياً. ومن دون توافق وقابلية تشغيل بيني مثاليين بين الأنظمة، يصبح التوحيد القياسي تحدياً. ومن دون التوحيد القياسي، تصعب الأتمتة القائمة على القواعد.
صعوبة التخصيص
"إن العثور على تقنية تفهم بيئتك، وتدرك ما هو الوضع الطبيعي، وتحدد السلوك الشاذ، ثم تنفّذ استجابة آلية لذلك السلوك الشاذ، أمر بعيد المنال." جيف كامبل، مسؤول أمن المعلومات، Horizon Power
الوقت
من أبرز وعود الأتمتة توفير الوقت على فرق الأمن السيبراني. ومع تشغيل الأنظمة وتوفير الموارد المناسبة لها، سيتحقق ذلك فعلاً. لكن يجب أولاً العثور على الأنظمة التي تناسب بيئتك تحديداً، وإثبات فعاليتها داخل بيئتك، وطرحها، وتنفيذها بالكامل، وضبطها، وتوفير الموارد لها. وانطلاقاً من نقطة الصفر، فإن ذلك عملية تستغرق ستة أشهر عندما تسير الأمور بسلاسة ولا توجد عوائق أخرى أمام المشروع.
المهارة
إن البحث عن أداة أتمتة وطرحها ليس سوى الأساس لرؤى مؤتمتة تدعم قرارات أمنية سليمة داخل المؤسسة. ويدرك مسؤولو أمن المعلومات أنه مهما أشار شريك التقنية إلى طبيعة التقنية منخفضة البرمجة أو عديمة البرمجة، فلا بد من إجراء برمجة نصية وترميز داخلي لتحقيق أقصى استفادة من أنظمة الأتمتة. "هناك مؤسسات تستخدم حالياً منهجية تعقّب التهديدات للعثور على الجهات المهاجمة وطردها قبل أن تحقق فعلياً وجوداً طويل الأمد. والحيلة هنا هي القيام بذلك يدوياً مرة واحدة، ثم معرفة كيفية أتمتته. عندها يمكنك التركيز على أنواع جديدة من تعقّب التهديدات أو أنواع جديدة من كتيبات التشغيل، وبالتالي جعل فريقك أكثر فعالية بكثير دون الحاجة بالضرورة إلى زيادة عدد الموظفين أو زيادة مخاطرك." كاين ماكغلادري، IEEE
التكلفة
رغم أن الوعد بتوفير المال عبر رفع الكفاءة يستدعي اتخاذ إجراء وإنفاقاً محتملاً، فإن الإنفاق الفعلي صعب التحمّل للكثيرين في هذه اللحظة. فهناك أكثر من عملية أمن سيبراني استنفدت ميزانية هذا العام وجزءاً من ميزانية العام المقبل لمجرد تجاوز الأزمة في الربع الثاني من عام 2020.
5 أسئلة تساعد على تحقيق اليقين من الأتمتة
ما الذي سيفعله المزوّد لضمان العائد على الاستثمار؟ ما الذي يحتاج الفريق الداخلي إلى فعله لضمان العائد على الاستثمار؟ هل يستطيع المزوّد تقديم أدلة واقعية على تحقيق العائد على الاستثمار؟ ما الاستثمار الحقيقي في أموال الأمن؟ أين سيظهر العائد (الاتساق، الكفاءة، تحسين الوضع الأمني، تحسين الأمن)؟ تيم وودز، FireMon
ضوابط الأتمتة
مع كون الأتمتة مسؤولة عن جمع البيانات وربط المعلومات وتحديد دلالاتها واقتراح الإجراءات المناسبة، يصبح السؤال: ما الضوابط الأخرى التي يمكن أتمتتها؟ وعند طرح السؤال، قدّم مجتمع Cyber Security Hub فرصاً لا حصر لها يمكن للأتمتة من خلالها تحقيق مبدأ رفع الكفاءة وخفض التكاليف داخل الأمن السيبراني. وبعيداً عن السجلات، هناك الكثير: تحديد الثغرات إجراء اختبارات الاختراق الاستعانة بمخترق أخلاقي لتشغيل أدوات مؤتمتة ونصوص برمجية يدوية إيجاد المعالجة تسريع إعداد التقارير اكتشاف الأنماط في بيانات الاتجاهات الاستعانة بتحليلات البيانات لبناء شيء ذي معنى من سجلاتك والحصول على تحليل لأنماط السلوك المؤسسي سانتوش كامانيه، DBS Bank
المعالجة وسير العمل
المعالجة، مع التحفّظ بأنها تعمل جيداً في مجال تقنية المعلومات وليس كذلك في مجال التقنية التشغيلية. ففي التقنية التشغيلية، الأمر كله يتعلق بالتوافر. وبعيداً عن المعالجة، يمكن للأتمتة أن تساعد في سير العمل المتعلق بإدارة الحوادث وأتمتة بعض تلك المسارات. ويمكن للأتمتة أن تتكامل مع نظام تذاكر، يقوم بدوره بإطلاق تنبيه لفريق مركز العمليات الأمنية لاتخاذ إجراء. إذاً، تحديد حالات الاستخدام لديك، وبناء سير عمل حول حالة الاستخدام، وأتمتة سير العمل. جيف كامبل، Horizon Power من الصعب في هذه المرحلة العثور على ضابط تقني لا يمكن أتمتته.
- يمكن أتمتة الأمور التقليدية المتعلقة بإدارة الهوية والوصول
- يمكن أتمتة منع فقدان البيانات (DLP)
- يمكن أتمتة تعقّب التهديدات ويمكن أتمتة استيعاب خلاصات معلومات التهديدات (بافتراض أنك تعتبرها مجرد خلاصة بيانات ولا تعتبرها فعلياً خلاصة استخباراتية. فالاستخبارات وظيفة بشرية، وليست شيئاً تقوم بأتمتته.)
- يمكن أتمتة الكشف والاستجابة على نقاط النهاية (EDR) من خلال تصفية النتائج الإيجابية الخاطئة
كاين ماكغلادري، IEEE
الأمن بسرعة التغيير
حقيقة المشكلة اليوم أن الأعمال تتحرك أسرع من قدرتنا على تأمينها. والضوابط التي نضعها لا تواكب سرعة الأعمال. ولتجاوز ذلك، علينا التفكير في كيفية أتمتة عمليات الجدران النارية وتطبيق سياسات أمن الشبكات. تيم وودز، FireMon
مواهب الأتمتة
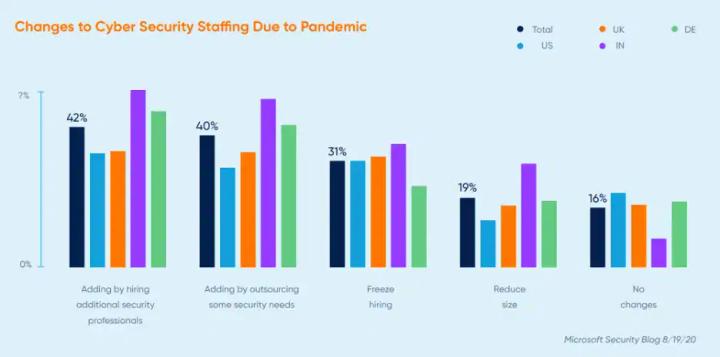
هدف الأتمتة هو تخفيف العبء عن الأشخاص الذين يملكون وقتاً أقل فأقل لتنفيذ مهام متزايدة. لكن المواهب الداخلية لا يمكن بالضرورة تحويلها بسهولة للمساعدة في الأتمتة. وتكون الأتمتة أكثر قيمة عندما يتولى الفريق الداخلي مسؤولية البرمجة بما يضمن التكامل السلس وقابلية التشغيل البيني لجميع أنظمتك. ووفرة المواهب المطلوبة في DevSecOps تنذر بوفرة المواهب المطلوبة في الأتمتة وتتداخل معها. ويسلّط تقرير نهاية العام القادم من Cyber Security Hub الضوء على أن مسؤولي أمن المعلومات يرغبون في زيادة عدد الموظفين في عام 2021 لكن من المرجح أن تظل الميزانيات ثابتة أو أن تُخفَّض. كما أشار القادة إلى أن جزءاً من ميزانية 2021 قد أُنفق بالفعل في 2020 بسبب الاحتياجات الفورية المرتبطة بالقوة العاملة الموزعة. وترسم مدونة Microsoft Security صورة مشابهة، إذ ارتفعت الميزانيات في أعقاب الجائحة ويخطط جزء كبير لزيادة عدد الموظفين مستقبلاً. لكن حتى مع الردود المتفائلة من المسؤولين التنفيذيين، يتوقع اثنان من كل ثلاثة إما عدم حدوث تغيير، أو تجميد التوظيف، أو تقليص عدد الموظفين.
مجموعات مهارات مختلفة
"تتطلب الأتمتة، ولا سيما في مجال الذكاء الاصطناعي والتعلم الآلي، فهماً جيداً للرياضيات والخوارزميات التي تدعم الاستجابة الرياضية للحالات الشاذة. لذا أعتقد أن العثور على أشخاص جيدين في الرياضيات يفهمون مجال علوم الحاسوب سيظل تحدياً دائماً، لأن قلة قليلة من الأفراد لديهم شغف حقيقي وعميق بالرياضيات." جيف كامبل، Horizon Power
المنصة مقابل الدفاع المتعمق
"رغم أنها قد لا تقدّم أحدث وأفضل ما هو متاح، فإن ميزة اعتماد حل قائم على منصة هي أنه ينجز بالتأكيد 90% مما تحتاج إليه، وعادة ما تكون جميع الأدوات متكاملة. وهذا يقلل وقت التنفيذ لأن لديها لغة تصميم موحدة في واجهة المستخدم، وطريقة عمل موحدة، وهو ما يقلل فعلاً من وقت التعلم المرتبط بالأشخاص. ففي كل مرة ندخل فيها أداة جديدة إلى المؤسسة، يجب أن يتعلمها أحدهم. وهذا يقتطع وقتاً من مهامه اليومية. لا يمكنك تعلّم أداة بينما تكافح حريقاً. ليست هكذا تسير الأمور." كاين ماكغلادري، IEEE
يمكن توسيع الوقت والمواهب المحدودة بلمسة من الأتمتة
سواء نظرت إلى رقم يقول إن 69% من المؤسسات لديها فرق أمنية تعاني نقصاً في الموظفين أو إلى 350,000 وظيفة شاغرة في القطاع، فمن الواضح أن الموارد المتاحة لدينا تُستنزف أكثر مما ينبغي. وكقطاع، نحن نقدّم تنازلات في وضعنا الأمني. وعندما نقدّم تنازلات، تحدث أمور سيئة. تيم وودز، FireMon