洞察策略风险,用自然语言提问策略问题。 申请演示 →
Published:
FireMon Policy Analyzer – 解读您的评估结果
by FireMon
如果您正在阅读本文,您可能希望进一步了解 FireMon Policy Analyzer,或者您刚刚运行了首次评估,想知道如何充分利用评估结果。无论属于哪种情况,我们都很高兴您的到访。对于尚不熟悉 Policy Analyzer 的读者,这里再作说明:它是一款免费的防火墙安全策略评估解决方案,依据 FireMon 的最佳实践对您的防火墙配置和规则库进行测试,以降低与策略相关的风险。几分钟之内,Policy Analyzer 即可提供一份诊断报告,概述您环境中某一台防火墙的安全态势,并包含重点关注领域和修复建议。我们建议您亲自体验一下! 现在您已经生成了第一份报告,但不确定该从何入手。仪表板以可视化方式呈现该防火墙的整体策略健康状况。报告顶部提供防火墙健康状况的总体视图,首先是已识别警告的总数、安全关注指数(SCI)评分和设备复杂度评分,然后显示六项关键结果:
- 过度宽松警告
- 高风险访问警告
- 清理警告
- 策略质量警告
- 厂商加固警告
- 远程访问警告
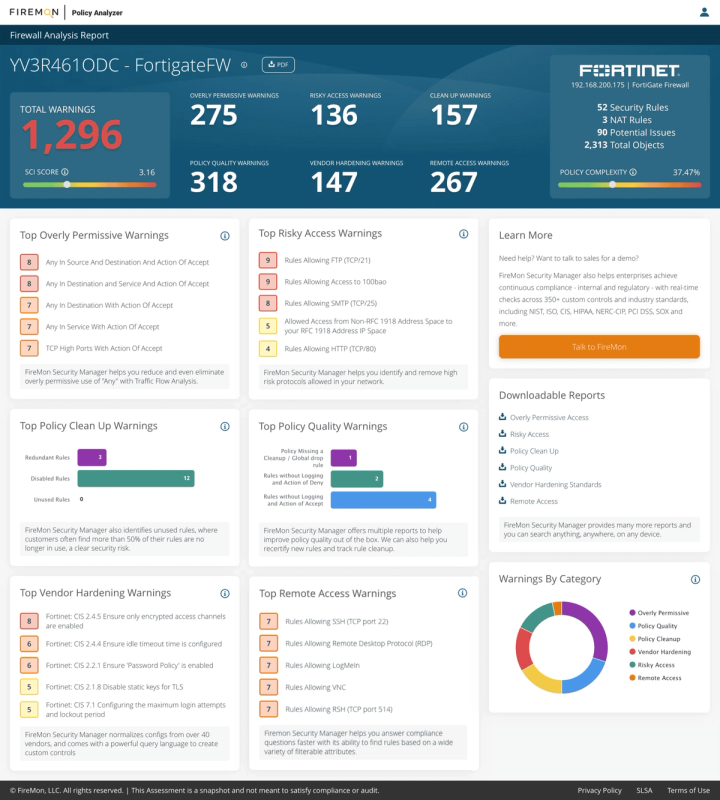
这六项关键结果将在仪表板各处的图块中详细说明,您还可以下载基于这些信息并附有修复建议的报告(位于屏幕右侧)。以下是这些“关键结果”的详细说明。在分析报告时,我们认为越简洁越好。绿色代表低严重性警告,黄色代表中等严重性,红色代表高严重性。这些颜色贯穿整份报告,便于您迅速了解应重点关注之处。我们的现有客户使用安全关注指数(SCI)来跟踪长期改进情况。如果您想了解其运作方式,可在完成部分建议的更改后再次上传您的防火墙配置,查看评分的改善情况。SCI 的计算方式为:所有测试结果为失败的唯一控制项的严重性值之和,除以所有通过或失败的唯一控制项的严重性值之和,再乘以 10,并保留两位小数。策略复杂度同样是潜在风险的有用指标。每新增一个组件——例如组成员、主机、网络或服务——都会增加设备复杂度。设备复杂度越高,发生配置错误的风险越大。您还可以下载一份报告,其中详细列出各项测试中未通过的主要结果,并给出修复建议。这些报告与我们的企业级产品 Security Manager 中提供的报告类似,配置为显示摘要、按严重性划分的失败项,以及每条策略最多 3 项结果。(在某些防火墙上,结果可能非常冗长!)
主要过度宽松警告:
- 最佳实践要求限制使用“Any with Accept”。过度宽松规则包含若干针对“Any”与“Accept”组合规则的特定测试,以及针对使用高位端口的 TCP 或网络地址范围过宽的其他测试。
存在高风险访问的主要规则:
- 最佳实践要求限制使用明文协议和其他高风险协议。
主要策略清理类别:
- 冗余规则、被遮蔽的规则、已禁用的规则或过于复杂的规则都会增加安全态势的风险。在某些情况下,保留已禁用的规则可能有合理原因,但不应无目的地将其留存。此图块中的数字表示各类别中未通过测试的规则总数。
主要策略质量问题:
- 最佳实践要求规则启用日志记录、标明责任人并记录设立理由,同时应设置隐身规则,以阻止未经授权的主机与防火墙通信。此图块中的数字表示各类别中未通过测试的规则总数。
厂商加固问题:
- 许多最佳实践针对特定防火墙厂商的配置,例如“锁定前的失败尝试次数”等。
包含远程访问的规则:
- 允许远程访问的网络协议应仅限于特定服务器使用,在某些情况下,还应根据贵公司的政策完全予以取消。
在体验过 Policy Analyzer 并查看若干报告之后,您可能希望更全面地了解整个环境,而不仅仅是一台防火墙。升级至完整的 FireMon Security Manager 解决方案后,除配置数据外,您还将获得防火墙使用数据的全面概览、符合行业标准的合规评估与报告(PCI、NERC-CIP、GDPR 等)、用于规划修复工作的流量分析(TFA),以及变更用例的自动化。我们建议您使用仪表板中的“Talk to FireMon”按钮,输入您联系我们的原因,系统会将您与 FireMon 的相关人员联系起来。您也可以在此联系我们,提出任何疑问。