Entenda o risco das políticas. Faça perguntas sobre políticas em linguagem natural. Solicite uma demonstração →
Published:
Adeus, “kill chains”; olá, “sequências de ataque”
by FireMon
Há alguns anos, na RSA Conference, participei de uma apresentação conjunta sobre as principais “kill chains” de ataques à nuvem. Shawn Harris @infotechwarrior e eu percorremos o que considerávamos serem os 10+ principais ataques reais à nuvem. Para cada ataque, percorremos cada etapa, e alguns ataques tinham múltiplas ramificações para mostrar as diferentes opções.
Nós as chamávamos de “kill chains”, mas, tecnicamente, uma cyber kill chain é uma técnica muito específica de modelagem de ataques desenvolvida pela Lockheed Martin. Cada ataque começa com Reconhecimento e passa por uma série de etapas prescritas até Ações sobre os Objetivos. Na palestra, mencionamos o trabalho da Lockheed Martin e como nossa abordagem diferia, já que não nos limitamos a etapas prescritas. Em vez disso, percorremos cada etapa de um ataque bem-sucedido. Isso também difere da ferramenta MITRE ATT&CK, que, em vez disso, se concentra em classificar técnicas de ataque em categorias, mas não exige que um determinado ataque passe por todas as fases em ordem. O ATT&CK também inclui uma modelagem aprofundada de técnicas e subtécnicas.
Ambas as ferramentas nos ajudam a modelar ataques para identificar onde podemos inserir controles de segurança que os interrompam. Sempre gostei da ideia de “chain” (corrente) em “kill chain”, pois quebrar um elo das etapas de um ataque bem-sucedido interrompe o ataque. Mas... kill chain soa como algo que uma empresa de defesa inventaria. O ATT&CK adota uma abordagem diferente e documenta as TTPs (táticas, técnicas e procedimentos) dos adversários em uma base de conhecimento. Ambos nos ajudam a descrever como os atacantes agem, para que possamos definir nossas defesas.
Inspirado pela nuvem
A motivação original daquela apresentação na RSA Conference foi a falta de informações públicas sobre como os atacantes realmente invadem implantações em nuvem. A maior parte da pesquisa refletia coisas interessantes pelas quais o pesquisador se interessava, não necessariamente como os ataques realmente tinham êxito. Analisamos a fundo o ATT&CK e a Cyber Kill Chain, mesclando um pouco os conceitos para mapear a sequência exata de etapas de cada um dos principais ataques à nuvem. A modelagem ajuda a encontrar pontos em comum e pontos de estrangulamento capazes de impedir múltiplos ataques.
Simplesmente não há conhecimento institucional coletivo suficiente sobre ataques à nuvem, portanto os defensores precisam de mapas mais claros para internalizar melhor como esses ataques funcionam.
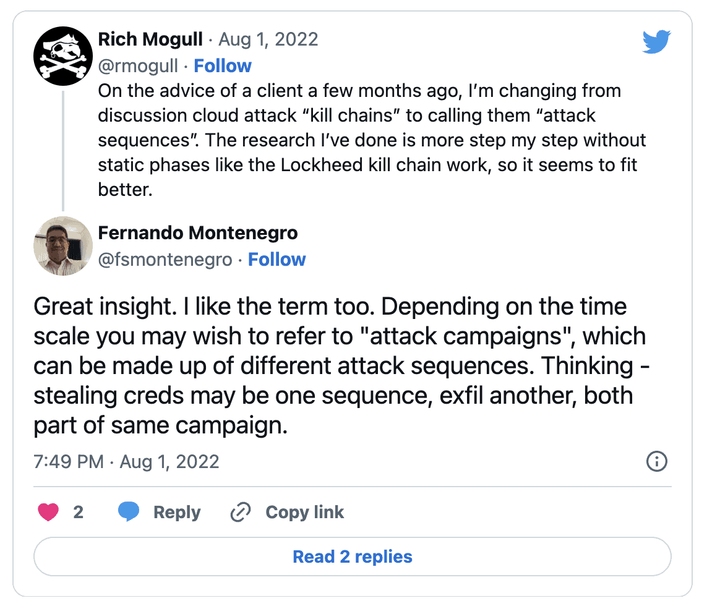
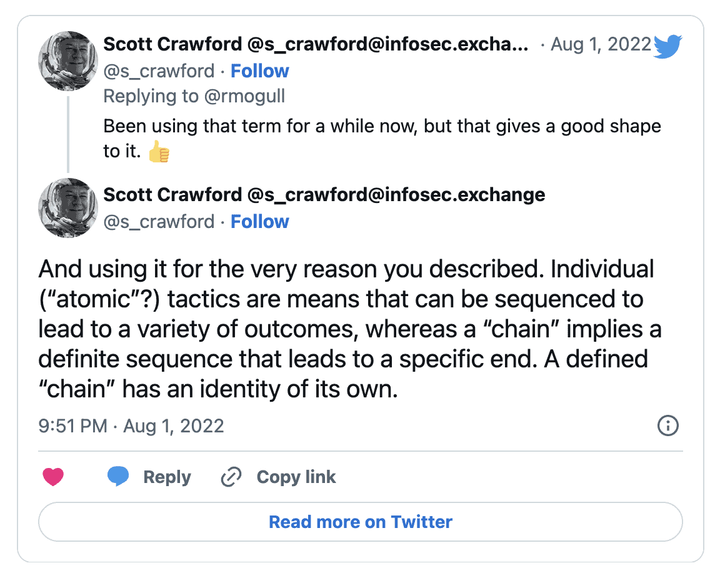
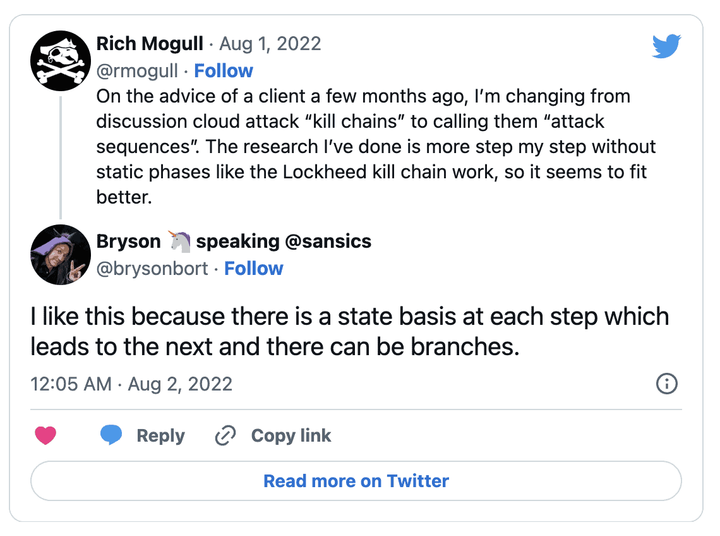
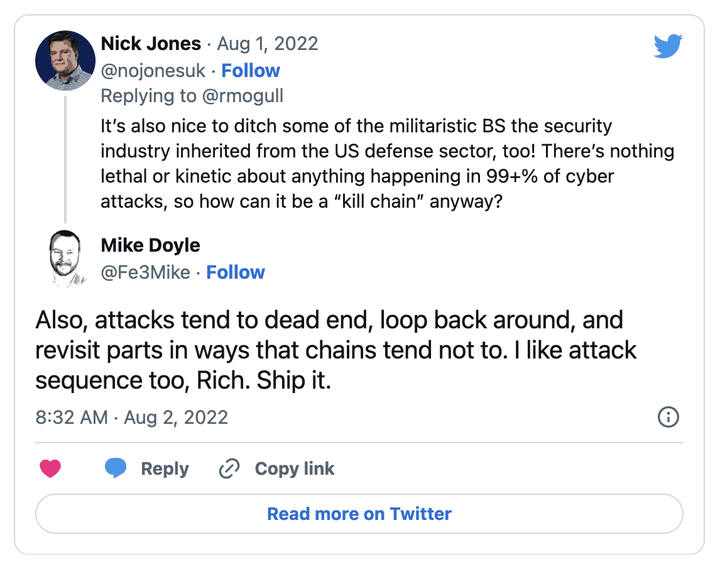
Nós as chamávamos de kill chains, embora não fossem, e há cerca de seis meses, em uma reunião com uma organização que pegou nossa apresentação e a adotou internamente, disseram: “isto não são realmente kill chains, são mais como sequências de ataque”. Lamento não conseguir lembrar com quem eu estava falando, porque essa pessoa merece todo o crédito pelo termo.
Sequência de ataque é uma descrição muito melhor para o trabalho, pois mapeia a sequência exata de etapas necessárias para que o ataque tenha êxito e pode incorporar os diferentes caminhos que podem levar à mesma exploração final. Publiquei isso no Twitter e recebi ótimas respostas:
Construindo uma sequência de ataque
Sequências de ataque não são um modelo rígido com categorias predefinidas. Esses modelos certamente têm o seu lugar, mas pense mais em termos do mapa que reúne essas TTPs para mostrar o início e o fim de um ataque. Diferentemente da Kill Chain da Lockheed, a sequência de ataque pode mapear caminhos distintos até o mesmo destino. Vejamos o ransomware em nuvem como exemplo:
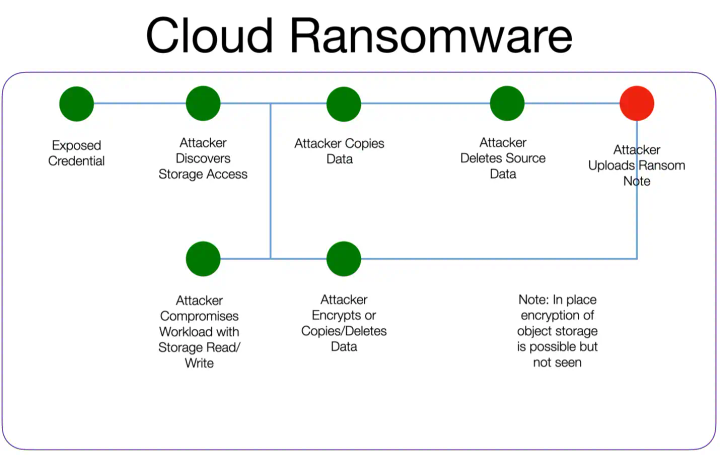
Este modelo destaca alguns pontos:
- Há dois pontos de partida possíveis: credenciais expostas ou uma carga de trabalho comprometida. Existe uma sequência totalmente diferente para credenciais expostas, que inclui muito mais detalhes, mas esta sequência pode remeter àquela para se concentrar em ataques de ransomware.
- Há uma ponte pela qual o atacante pode passar de uma carga de trabalho comprometida com acesso ao armazenamento para o plano de gerenciamento, ou pode atuar diretamente sobre os dados dentro da carga de trabalho.
- Ambos os caminhos convergem novamente com o carregamento de uma nota de resgate.
- Existem outras sequências para ransomware, mas esta se concentra nos caminhos mais comuns. Obviamente, seria possível criar um modelo exaustivo.
- TTPs e indicadores de ataque/comprometimento podem ser identificados e documentados para cada fase da sequência.
- Esta é uma sequência genérica (aplica-se à maioria dos provedores de nuvem), mas não é difícil estendê-la para uma versão específica de um provedor ou até mesmo de um serviço de nuvem em particular.
- Construir defesas significa romper cada caminho possível, ou o ponto em que os caminhos se combinam. DICA: credenciais expostas aparecem na grande maioria das sequências de ataque à nuvem.
É uma abordagem flexível e fácil de entender. Você pode mantê-la em alto nível, como no meu exemplo, ou aprofundar-se e modelar indicadores específicos. Acredito que ela combina muito bem com o ATT&CK.
Mesmo os ataques automatizados têm um adversário por trás. Conhecer TTPs e IoCs é importante, mas também é importante compreender o panorama geral de como o ataque se articula e quais são as diferentes opções dos adversários.