Entenda o risco das políticas. Faça perguntas sobre políticas em linguagem natural. Solicite uma demonstração →
Published:
Configuração de firewall: um guia para empresas
by FireMon
Configurar corretamente um firewall é uma das medidas mais importantes que se pode adotar para proteger a rede corporativa. Embora os firewalls funcionem como a primeira linha de defesa, a sua eficácia depende de uma configuração adequada e de monitorização contínua. Um firewall mal configurado pode deixar a rede vulnerável a ameaças cibernéticas, problemas de desempenho e riscos de conformidade. Este guia detalha os aspetos essenciais da configuração de firewalls corporativos, apresenta passos práticos para proteger a sua implementação e explica por que a monitorização contínua é fundamental para a proteção a longo prazo. Pontos principais:
- Um firewall bem configurado protege dados corporativos sensíveis, melhora o desempenho da rede e assegura a conformidade regulamentar.
- Os passos essenciais incluem a aplicação de regras de acesso com privilégio mínimo, a ativação de registos e o uso de automação para simplificar a monitorização e a gestão.
Por que a configuração adequada do firewall é crítica para as organizações
Um firewall é uma barreira de segurança crítica, mas, se for configurado incorretamente, acabará inevitavelmente por causar mais prejuízo do que benefício. As configurações incorretas de firewall deixam lacunas que os cibercriminosos podem explorar, levando a:
- Maior risco de ciberataques: Um firewall configurado incorretamente pode expor dados sensíveis e deixar a sua rede aberta a violações.
- Incumprimento regulamentar: Definições de firewall fracas podem resultar em falhas de conformidade, originando coimas ou sanções em auditorias.
- Problemas de desempenho: Uma configuração deficiente pode criar estrangulamentos na rede, atrasando operações essenciais do negócio.
- Custos mais elevados: Uma violação de dados causada por um firewall mal configurado pode gerar perdas financeiras e prejudicar a reputação da sua empresa.
Vulnerabilidades por erro humano: Erros simples durante a configuração ou a gestão podem criar lacunas de segurança. (Saiba mais no nosso guia sobre como evitar o erro humano.)
Os efeitos das configurações incorretas de firewall
As configurações incorretas de firewall estiveram na origem de alguns dos ciberataques mais significativos da história recente. Eis dois incidentes de grande dimensão que evidenciam por que é crítico acertar nas definições do firewall:
Violação de dados da Capital One (2019)
Em 2019, um firewall mal configurado permitiu que um atacante acedesse à infraestrutura em nuvem da Capital One, expondo informações pessoais de mais de 100 milhões de pessoas. Esta violação sublinhou a necessidade crítica de regras de firewall seguras para impedir acessos não autorizados.
Exposição de dados do Microsoft Power Apps (2021)
Durante a pandemia de COVID-19, uma configuração incorreta na plataforma Power Apps da Microsoft tornou 38 milhões de registos acessíveis publicamente. O problema resultou de uma definição predefinida que exigia ajustes manuais para garantir a privacidade, evidenciando os riscos de depender de configurações predefinidas sem uma gestão de segurança ativa. Estes casos demonstram por que as empresas devem configurar proativamente e auditar regularmente as definições dos seus firewalls para evitar falhas de segurança semelhantes.
Como configurar as definições do firewall na sua rede
Configurar corretamente um firewall envolve vários passos para assegurar que a sua rede permanece protegida. Siga estes oito passos para criar e manter uma configuração de firewall segura.
1. Aceder à gestão do firewall
Comece por aceder à interface de gestão do firewall, normalmente através de uma GUI web ou de uma interface de linha de comandos. Assegure que os controlos administrativos estão protegidos com palavras-passe fortes e restrições de acesso, permitindo que apenas pessoal autorizado faça alterações.
2. Definir as configurações essenciais da infraestrutura de rede
Mapeie a arquitetura da sua rede, incluindo intervalos de IP, sub-redes e zonas de segurança. Isto ajuda a alinhar as regras do firewall com a estrutura da rede, reduzindo o risco de movimento lateral não autorizado no seu ambiente.
3. Elaborar o conjunto de regras e as políticas do firewall
Estabeleça regras claras para o tráfego de entrada e de saída com base no princípio do privilégio mínimo. Permita apenas as ligações necessárias, bloqueando tudo o resto por predefinição. Para uma abordagem aprofundada, consulte o nosso guia sobre a otimização de regras de firewall.
4. Estabelecer protocolos de registo e monitorização
Ative o registo para captar a atividade do firewall e acompanhar os padrões de tráfego. A revisão regular dos registos, como parte da monitorização de firewalls contínua, ajuda a identificar comportamentos invulgares numa fase inicial e a responder antes que as ameaças se agravem.
5. Implementar a tradução de endereços de rede
Configure a tradução de endereços de rede (NAT) para ocultar os endereços IP internos de ameaças externas. Esta camada adicional de segurança impede que os atacantes mapeiem a sua rede interna e visem ativos vulneráveis.
6. Configurar controlos de deteção e prevenção de ameaças
Ative funcionalidades de segurança como sistemas de deteção de intrusões (IDS) e sistemas de prevenção de intrusões (IPS) para detetar e bloquear atividades suspeitas. Muitos firewalls modernos incluem também segurança ao nível da aplicação para defesa contra ameaças avançadas.
7. Validar a integridade da configuração do firewall
Realize revisões de firewall regulares para detetar configurações incorretas antes que se tornem riscos de segurança. Procure portas abertas, regras demasiado permissivas e políticas desatualizadas que possam expor a sua rede a ataques.
8. Monitorizar e validar continuamente a configuração
A segurança é um processo contínuo. Como tal, implemente uma monitorização da configuração do firewall permanente para assegurar que as configurações se mantêm atualizadas, seguras e em conformidade.
Simplifique a gestão da configuração de firewalls com a FireMon
Gerir manualmente firewalls em toda a empresa pode ser avassalador, sobretudo em redes grandes e complexas. Ferramentas como o Policy Manager da FireMon simplificam a gestão da configuração de firewalls, oferecendo monitorização centralizada, otimização de políticas e verificações automatizadas de conformidade. Também apoiam a realização de auditorias de conformidade de firewalls, garantindo que a sua configuração atenda aos padrões do setor. Book a demo hoje mesmo para ver como a FireMon pode ajudá-lo a assumir o controle da segurança do seu firewall.
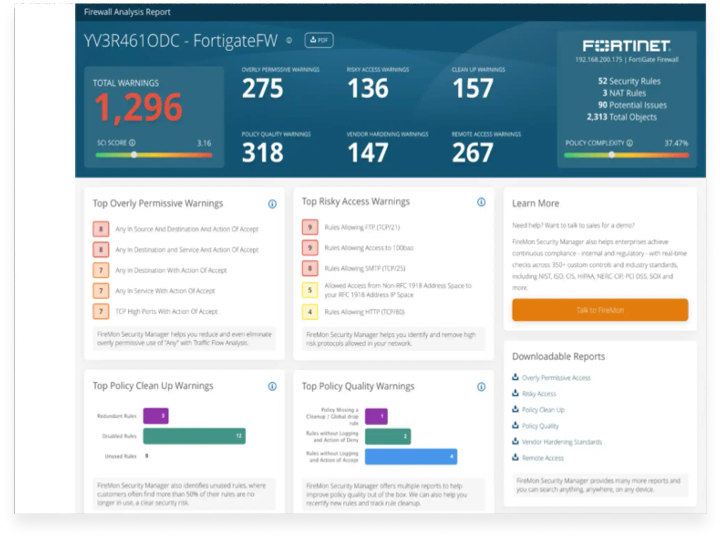
- Aumente a visibilidade: elimine pontos cegos com um gerenciador de segurança de rede que oferece uma visão completa de todas as políticas de firewall em todo o ambiente
- Reduza o risco: corrija vulnerabilidades relacionadas a políticas com visibilidade e controle em tempo real
- Gerencie mudanças: evite configurações incorretas, acelere o negócio e melhore a segurança
- Aplique e mantenha a conformidade: evite violações, evite riscos e evite multas
Perguntas frequentes
Com que frequência devo revisar e atualizar as configurações do firewall?
Em resumo, o seu ciclo de revisão de firewall deve ser tão dinâmico quanto o seu ambiente: trimestral no mínimo, mas preferencialmente contínuo. Quanto mais proativo você for, menos reativo precisará ser quando ocorrer um evento de segurança. Você deve revisar e atualizar as regras de firewall pelo menos trimestralmente, ou antes disso se houver mudanças significativas na sua rede. Auditorias frequentes ajudam a eliminar regras desatualizadas, otimizar o desempenho e evitar lacunas de segurança. Ferramentas de monitoramento automatizado podem tornar esse processo mais rápido e eficiente.
Quais métricas devo acompanhar para avaliar o desempenho do firewall?
Para avaliar o desempenho do firewall, é preciso acompanhar métricas que ofereçam tanto informações de segurança quanto de eficiência operacional. Firewalls não servem apenas para bloquear ameaças — precisam fazê-lo sem criar gargalos na sua rede. Estas são as principais métricas que você deve monitorar:
- Eficiência da filtragem de pacotes – indica o quão bem o seu firewall bloqueia tráfego malicioso ou não autorizado, permitindo a passagem do tráfego legítimo. Se tráfego indevido estiver passando em excesso, você tem um problema.
- Uso de CPU e memória – o seu firewall é uma ferramenta de segurança essencial, mas não deve sobrecarregar os recursos do sistema. Alto consumo de CPU ou memória pode reduzir o desempenho da rede e até causar interrupções.
- Taxa de transferência – mede quanto tráfego o seu firewall consegue processar sem descartar pacotes. Se o seu negócio está crescendo e o tráfego de rede está aumentando, é preciso garantir que o firewall acompanhe esse ritmo.
- Latência – o seu firewall deve acrescentar o mínimo de atraso ao tráfego de rede. Se os usuários reclamam de conexões lentas, problemas de latência causados por um firewall sobrecarregado podem ser um dos fatores.
- Frequência de alertas e tempo de resposta – com que frequência o seu firewall sinaliza ameaças de segurança e, mais importante, com que rapidez elas são tratadas? Se você recebe um volume excessivo de alertas, mas os tempos de resposta estão atrasados, é hora de otimizar as regras de firewall e os fluxos de trabalho de resposta a incidentes.
Acompanhar essas métricas de forma consistente garantirá que o seu firewall continue sendo um ativo de segurança eficaz, mantendo o desempenho ideal da rede.
Quais são as principais diferenças entre firewalls de hardware e firewalls baseados em nuvem?
- Firewalls de hardware – são dispositivos físicos implantados no perímetro da sua rede. São excelentes para proteger ambientes locais e oferecer controle granular sobre o tráfego interno. No entanto, exigem manutenção contínua e atualizações manuais, e podem ser caros de escalar à medida que a sua rede cresce.
- Firewalls baseados em nuvem – frequentemente entregues como serviço (FWaaS), esses firewalls são hospedados na nuvem e projetados para ambientes distribuídos, híbridos e com prioridade remota. São altamente escaláveis, oferecem atualizações automáticas e são mais fáceis de gerenciar em vários locais. A contrapartida? Muitas vezes você depende de um provedor terceirizado para a configuração e a disponibilidade.