Entenda o risco das políticas. Faça perguntas sobre políticas em linguagem natural. Solicite uma demonstração →
Published:
Relatório Automating Enterprise Cyber Security
by FireMon
Perspetivas sobre imperativos, inibidores, talento e orçamento da automação
Com base na atual conjuntura macroeconómica global, há poucos indícios de que os orçamentos venham a aumentar durante o primeiro semestre de 2021. Dito isto, atacantes automatizados cada vez mais complexos estão a identificar novas vulnerabilidades e a desencadear novas violações nas empresas. Infelizmente, e de forma inevitável, algumas dessas violações estão a tornar-se verdadeiros incidentes. A automação da cibersegurança empresarial e a IA aplicada à cibersegurança pareceram, para muitos, algo dispensável até agora. Não será esse o caso daqui em diante. Os executivos de cibersegurança estão agora a separar o trigo do joio na procura de soluções de automação. Encontrar um fornecedor com resultados demonstráveis é imprescindível. Os CISOs estão a adotar uma postura colaborativa e proativa na resposta ao panorama atual de ameaças - e na antecipação do que aí vem. À medida que o setor avança coletivamente, aproveitamos a oportunidade para publicar o nosso relatório Automating Enterprise Cyber Security.
Imperativos da automação
O imperativo universal é, naturalmente, reduzir o risco de negócio, garantindo que os executivos de cibersegurança dedicam o seu tempo a proteger efetivamente a empresa. A automação promete aumentar a eficiência e reduzir os custos em toda a empresa. Com a afluência de tecnologias e feeds de informação sobre ameaças disponíveis para a organização, é muito fácil ficar atolado em informação sobre a qual não é possível agir. A chave está em focar as pessoas da cibersegurança apenas em informação acionável e de elevado impacto. Assim, a automação deve ser responsável por recolher dados, correlacionar informação, identificar significado e sugerir as ações adequadas.
FOCO
O nosso Cyber Security Hub Mid Year Report on Spend and Trends revelou que dois em cada cinco executivos indicam as tecnologias de automação SIEM e SOAR como as soluções que constituíram as maiores prioridades nos últimos 6 meses: 28 SIEM + 11 SOAR = 39% (61% outras). Cerca de três em cada dez membros da comunidade Cyber Security Hub tiraram partido do Security Information and Event Management (SIEM) até à data. Mas os atuais detratores desta tecnologia observam que os sistemas SIEM apenas geram mais informação, desnecessariamente detalhada, sobre a questão, sem resolver o problema. Isso significa que os analistas de cibersegurança têm agora de percorrer volumes e volumes de ruído de fundo, em vez de se concentrarem em informação acionável.
SIEM VS. SOAR
Assim, muitos veem a tecnologia SIEM como um precursor dos sistemas de Security Orchestration, Automation and Response (SOAR). A parte “And Response” do SOAR sugere a automação das respostas. Esse é o objetivo: obter inteligência efetiva a partir da informação para orquestrar a remediação automática. Infelizmente, a verdadeira eficácia das tecnologias SOAR ainda é conceptual para uma boa parte do setor. Embora as tecnologias SIEM e SOAR estejam em foco, existe a indicação, por parte da comunidade de cibersegurança, de que as próprias tecnologias poderiam ser melhoradas. Santosh Kamane, VP de Segurança da Informação do DBS Bank, partilha: “A automação, neste momento, destina-se a descobrir onde estão as violações às minhas políticas. E quem está a violar as minhas normas? Podem ser criados centenas de registos a partir das ferramentas, mas as ferramentas não são muito fáceis de ler nem de compreender, pois são muito técnicas.” Barra lateral7 perguntas sobre automação de políticas de segurançaMelhora a eficiência das pessoas ou dos processos?Como pode ser medida?Resulta numa maior consistência?Pode ser quantificada?De que forma reduz o risco?As competências de investigação estão alinhadas para alcançar osobjetivos definidos?Poupa dinheiro à empresa?Tim Woods, FireMon
PROMESSA VS. CONCRETIZAÇÃO
Para além de o setor procurar melhorias na tecnologia, os executivos gostariam também de ver mais rigor na mensagem em torno das soluções: “Muitos fornecedores têm neste momento um marketing assente em IA e machine learning e no modo como isso se encaixa na componente de automação. Penso que algumas empresas estão a fazer coisas boas neste espaço, mas ainda há um caminho a percorrer no que toca a respostas automatizadas a ameaças.” São palavras de Jeff Campbell, CISO da Horizon Power, que sugere que as soluções de automação - neste momento - não devem ser consideradas plug and play. Existe um desfasamento no setor entre a promessa da solução e a sua concretização. Há a perceção de que a atual promessa de capacidade das soluções por parte dos fornecedores não contextualiza os recursos internos necessários para concretizar os resultados pretendidos.
RECURSOS
Há executivos em instituições de grande dimensão que confiam nos resultados das tecnologias SOAR e que conseguem afetar recursos a essas soluções a partir de analistas internos já contratados. Por isso, esses executivos estão muito satisfeitos com as soluções que adquiriram. Para outros, um foco essencial poderá ter de ser uma solução mais direta de Proteção contra Phishing ou de Filtragem de E-mail, dada a falta de elasticidade nos atuais números de pessoal e a escassez das competências específicas necessárias para as tecnologias de automação entre os colaboradores atuais. Consulte mais informação sobre recursos abaixo, na secção Talento em automação.
Inibidores da automação
Existem inúmeros inibidores da automação da cibersegurança. Os processos nunca são perfeitos. Uma pessoa, porém, pode instituir uma solução alternativa para um processo e potencialmente detetar vulnerabilidades quando esses processos decorrem a ritmo humano. Ao automatizar um processo deficiente, os resultados desse processo deficiente concretizam-se muito mais depressa. Isso significa que podem ficar expostas vulnerabilidades por descobrir e potencialmente exponenciais, que só serão detetadas quando ocorrer uma violação. A questão da própria automação é apenas um inibidor. A falta de normalização em torno dos processos e soluções de automação significa que os executivos de cibersegurança a nível global não falam a mesma linguagem, lançando assim as bases para novas vulnerabilidades. Se a normalização é um objetivo, a personalização também o é. A complexidade dos sistemas de cibersegurança exige uma boa dose de personalização em torno das tecnologias de automação. A personalização das tecnologias expõe fragilidades e prolonga o tempo e o custo associados à implementação.
FALTA DE NORMALIZAÇÃO
A passagem para uma força de trabalho maioritariamente distribuída desestabilizou toda a normalização que existia no 1.º trimestre de 2020. Embora os executivos de cibersegurança tenham realizado um feito hercúleo para otimizar os ambientes remotos, ainda há trabalho por concluir. Assim, a compatibilidade dos sistemas legados com as ferramentas mais recentes fora das instalações não é a ideal. Sem uma compatibilidade e interoperabilidade ótimas dos sistemas, a normalização é difícil. Sem normalização, a automação baseada em regras torna-se difícil.
DIFICULDADE COM A PERSONALIZAÇÃO
“Encontrar uma tecnologia que compreenda o seu ambiente, compreenda o que é normal, identifique esse comportamento anómalo e depois execute uma resposta automatizada a esse comportamento anómalo é algo difícil de alcançar.” Jeff Campbell, CISO, Horizon Power
TEMPO
Uma das principais promessas da automação é poupar tempo às equipas de cibersegurança. Com os sistemas em funcionamento e devidamente dotados de recursos, seria de facto esse o caso. Mas é necessário encontrar sistemas que funcionem no seu ambiente específico, comprovar que funcionam nesse ambiente, implementá-los, concluir a implementação, afiná-los e dotá-los de recursos. Partindo do zero, trata-se de um processo de seis meses quando tudo corre bem e não existem outros impedimentos ao projeto.
COMPETÊNCIAS
A procura e a implementação de uma ferramenta de automação são apenas a base para que insights automatizados fundamentem decisões de segurança coerentes dentro da empresa. Os CISOs estão a perceber que, por muito que um parceiro tecnológico realce a natureza low code ou no code da tecnologia, é necessário fazer scripting e programação internos para tirar o máximo partido dos sistemas de automação. “Há organizações neste momento que utilizam uma metodologia de threat hunting para encontrar e expulsar agentes de ameaça antes de estes obterem uma persistência prolongada. O truque está em fazê-lo manualmente uma vez e depois perceber como automatizar. Pode então concentrar-se em novos tipos de threat hunting ou em novos tipos de playbook, tornando assim a sua equipa muito mais eficaz sem necessariamente aumentar o pessoal ou aumentar o risco.” Kayne McGladrey, IEEE
CUSTO
Ainda que a promessa de poupar dinheiro através de ganhos de eficiência justifique a ação e um potencial investimento, esse investimento é, neste momento, difícil de suportar para muitos. Há mais do que algumas operações de cibersegurança que esgotaram o orçamento deste ano e um pouco do orçamento do próximo apenas para se manterem à tona no 2.º trimestre de 2020.
5 perguntas para ganhar confiança na automação
O que vai o fornecedor fazer para garantir o ROI? O que precisa a equipa interna de fazer para garantir o ROI? O fornecedor consegue apresentar provas reais de ROI alcançado? Qual é o verdadeiro investimento em euros de segurança? Onde se verificará o retorno (consistência, eficiência, melhoria da postura, melhoria da segurança)? Tim Woods, FireMon
Controlos de automação
Estando a automação responsável por recolher dados, correlacionar informação, identificar significado e sugerir as ações adequadas, a questão passa a ser que outros controlos podem ser automatizados. Quando questionada, a comunidade Cyber Security Hub apontou inúmeras oportunidades em que a automação pode cumprir o princípio de aumentar a eficiência e reduzir os custos na cibersegurança. Para além dos registos, há muitas: identificar vulnerabilidades realizar testes de intrusão envolver um hacker ético para executar ferramentas automatizadas e scripts manuais encontrar a remediação acelerar o reporte encontrar padrões nos dados de tendências recorrer à análise de dados para construir algo significativo a partir dos seus registos e obter a análise dos padrões comportamentais da empresa Santosh Kamane, DBS Bank
Remediação e fluxos de trabalho
A remediação, com a ressalva de que funciona bem no espaço de TI, mas não tão bem no espaço de TO. Dentro da TO, tudo gira em torno da disponibilidade. Para além da remediação, a automação pode apoiar os fluxos de trabalho relacionados com a gestão de incidentes e automatizar alguns desses fluxos. A automação pode integrar-se num sistema de tickets, que depois gera um alerta para a sua equipa de SOC atuar. Portanto, identificar os seus casos de utilização, construir um fluxo de trabalho em torno do caso de utilização e automatizar esse fluxo. Jeff Campbell, Horizon Power É difícil, a esta altura, encontrar um controlo técnico que não possa ser automatizado.
- As questões tradicionais em torno da gestão de identidades e acessos podem ser automatizadas
- A prevenção de perda de dados (DLP) pode ser automatizada
- O threat hunting pode ser automatizado A ingestão de feeds de informação sobre ameaças pode ser automatizada (partindo do princípio de que os encara apenas como um feed de dados e não como um feed de inteligência. A inteligência é uma função humana, não algo que se automatize.)
- A Endpoint Detection Response (EDR) pode ser automatizada filtrando os falsos positivos
Kayne McGladrey, IEEE
Segurança à velocidade da mudança
A realidade do problema atual é que o negócio avança mais depressa do que a nossa capacidade de o proteger. Os controlos que estamos a implementar simplesmente não acompanham a velocidade do negócio. Para nos anteciparmos a isto, temos de pensar em como vamos automatizar as operações de firewall e a aplicação das políticas de segurança de rede. Tim Woods, FireMon
Talento em automação
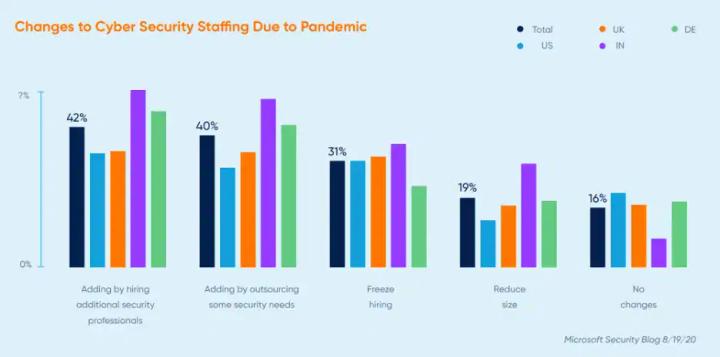
O objetivo da automação é reduzir a carga sobre as pessoas que têm cada vez menos tempo para executar cada vez mais tarefas. Mas o talento interno não é necessariamente fácil de realocar para apoiar a automação. A automação é mais valiosa quando a equipa interna é responsável pela programação, assegurando uma integração e interoperabilidade perfeitas de todos os seus sistemas. A abundância de talento necessária em DevSecOps antecipa e sobrepõe-se à abundância de talento necessária na automação. O próximo Cyber Security Hub Year End Report evidencia que os CISOs querem reforçar as equipas em 2021, mas que os orçamentos deverão manter-se estáticos ou ser reduzidos. Os líderes notaram também que parte do orçamento de 2021 já foi gasta em 2020 devido a necessidades imediatas relacionadas com a força de trabalho distribuída. O blogue Microsoft Security traça um quadro semelhante, referindo que o orçamento aumentou na sequência da pandemia e que uma boa parte planeia reforçar as equipas daqui em diante. Mas mesmo com respostas otimistas dos executivos, dois em cada três preveem não haver alterações, congelar ou reduzir as equipas.
Competências diferentes
“A automação, sobretudo no espaço da IA e do ML, exige um bom domínio da matemática e dos algoritmos que sustentam a resposta matemática às anomalias. Por isso, encontrar bons matemáticos que compreendam o domínio das ciências da computação será sempre um desafio, penso eu, porque são muito poucos os indivíduos que têm verdadeiramente uma paixão profunda pela matemática.” Jeff Campbell, Horizon Power
Plataforma vs. defesa em profundidade
“Embora possa não fazer a coisa mais recente, melhor e mais espetacular, a vantagem de optar por uma solução assente numa plataforma é que faz seguramente 90% do que precisa e, normalmente, todas as ferramentas estão integradas. Isso reduz o tempo de implementação, porque tem uma linguagem de design comum na interface de utilizador, tem uma forma comum de trabalhar, o que reduz efetivamente o tempo de aprendizagem associado para as pessoas. Sempre que introduzimos uma nova ferramenta na organização, é preciso ter alguém que a aprenda. E isso retira tempo às suas tarefas diárias. Não se pode aprender uma ferramenta enquanto se está a apagar um incêndio. Não é assim que o mundo funciona.” Kayne McGladrey, IEEE
Tempo e talento finitos podem ser ampliados com um toque de automação
Quer se olhe para um número que indica que 69% das organizações têm equipas de segurança com falta de pessoal, quer para 350,000 vagas por preencher no setor, é claro que os recursos de que dispomos estão a ser esticados até ao limite. Enquanto setor, estamos a fazer cedências no nosso perfil de segurança. E quando fazemos cedências, acontecem coisas más. Tim Woods, FireMon