Comprendete il rischio delle policy. Ponete domande sulle policy in linguaggio naturale. Richiedi una demo →
Published:
Addio “kill chain”, benvenute “sequenze di attacco”
by FireMon
Qualche anno fa, alla RSA Conference, ho tenuto un intervento insieme ad altri sulle principali “kill chain” di attacco al cloud. Shawn Harris @infotechwarrior ed io abbiamo illustrato quelli che consideravamo i 10 e più principali attacchi al cloud nel mondo reale. Per ciascun attacco abbiamo esaminato ogni fase, e alcuni attacchi presentavano diverse ramificazioni per mostrare le varie opzioni.
Le abbiamo chiamate “kill chain”, ma tecnicamente una cyber kill chain è una tecnica molto specifica per modellare gli attacchi, sviluppata da Lockheed Martin. Ogni attacco inizia con la ricognizione e attraversa una serie di fasi prestabilite fino alle azioni sugli obiettivi. Nell'intervento abbiamo fatto riferimento al lavoro di Lockheed Martin e a come il nostro approccio se ne discostasse, poiché non ci siamo limitati a fasi prestabilite. Abbiamo invece ripercorso ogni fase di un attacco riuscito. Questo si differenzia anche dallo strumento MITRE ATT&CK, che si concentra invece sulla classificazione delle tecniche di attacco in categorie, ma non richiede che un determinato attacco attraversi ogni fase in ordine. ATT&CK include inoltre una modellazione approfondita di tecniche e sotto-tecniche.
Entrambi gli strumenti ci aiutano a modellare gli attacchi per individuare dove inserire controlli di sicurezza in grado di interromperli. Mi è sempre piaciuto il termine “chain” in “kill chain”, poiché spezzare un solo anello nella sequenza di fasi di un attacco riuscito lo blocca. Ma… kill chain suona un po' come qualcosa che potrebbe inventare un fornitore della difesa. ATT&CK adotta un approccio diverso e documenta le TTP (tattiche, tecniche e procedure) degli avversari in una knowledge base. Entrambi ci aiutano a descrivere il modo in cui operano gli attaccanti, per aiutarci a definire le nostre difese.
Ispirati dal cloud
La motivazione originaria di quella presentazione alla RSA Conference era la mancanza di informazioni pubbliche su come gli attaccanti riescano realmente a violare le implementazioni cloud. La maggior parte delle ricerche rifletteva aspetti interessanti per il ricercatore, non necessariamente il modo in cui gli attacchi riuscivano davvero. Abbiamo analizzato in profondità ATT&CK e la Cyber Kill Chain, unendone in parte i concetti per mappare l'esatta serie di fasi di ciascuno dei principali attacchi al cloud. La modellazione aiuta a individuare elementi comuni e punti di strozzatura che potrebbero prevenire più attacchi.
Non esiste una conoscenza istituzionale collettiva sufficiente sugli attacchi al cloud, per cui chi si occupa di difesa ha bisogno di mappe più chiare che lo aiutino a interiorizzare meglio il funzionamento di questi attacchi.
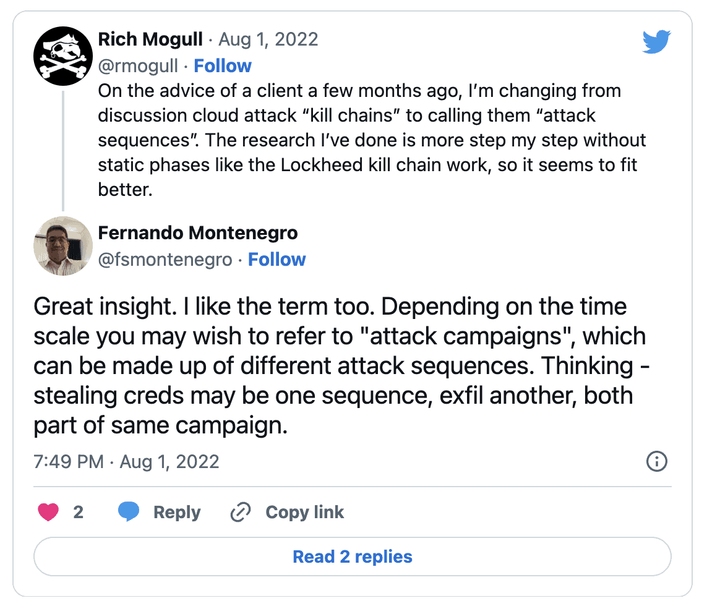
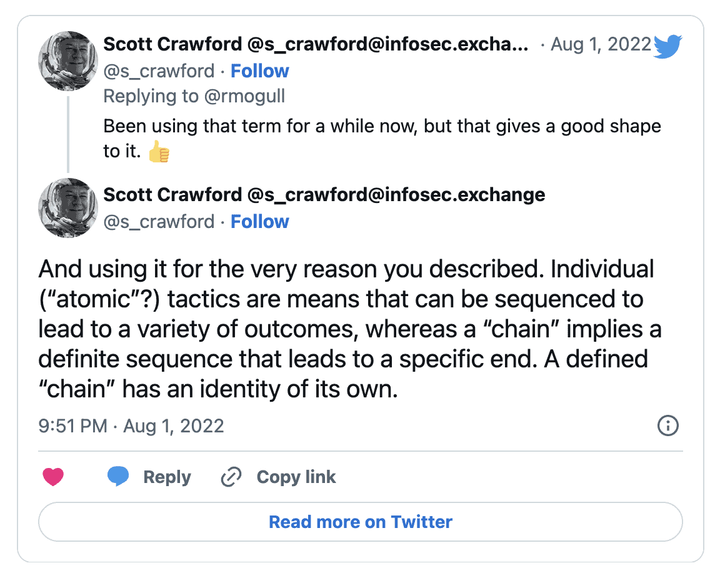
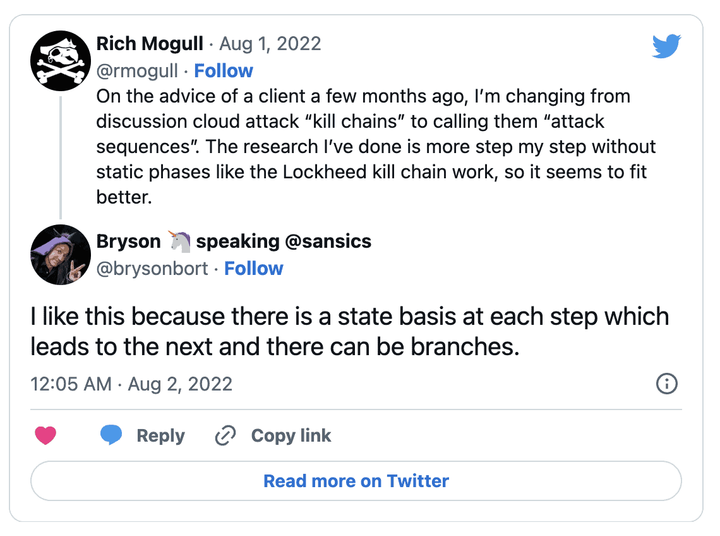
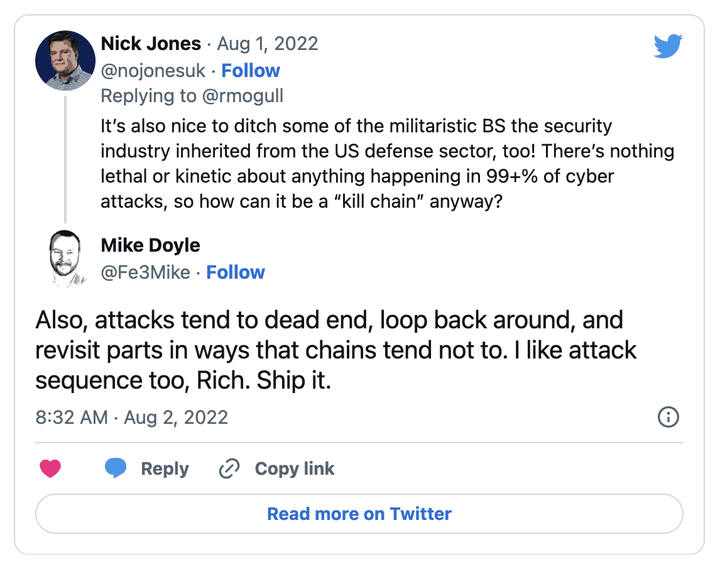
Le abbiamo chiamate kill chain pur non essendolo e, circa sei mesi fa, durante una call con un'organizzazione che aveva ripreso la nostra presentazione adottandola internamente, ci hanno detto: “queste non sono davvero kill chain, sono piuttosto sequenze di attacco”. Mi dispiace non ricordare con chi stessi parlando, perché a quella persona va tutto il merito del termine.
Sequenza di attacco è una descrizione molto più efficace di questo lavoro, poiché mappa l'esatta sequenza di fasi necessarie affinché l'attacco riesca e può incorporare i diversi percorsi che possono portare allo stesso exploit finale. L'ho pubblicato su Twitter e ho ricevuto ottime risposte:
Costruire una sequenza di attacco
Le sequenze di attacco non sono un modello rigido con categorie predefinite. Questi ultimi hanno senz'altro il loro valore, ma pensi piuttosto alla mappa che collega quelle TTP per mostrare un attacco dall'inizio alla fine. A differenza della kill chain di Lockheed, la sequenza di attacco può mappare percorsi diversi verso la stessa destinazione. Prendiamo come esempio il ransomware nel cloud:
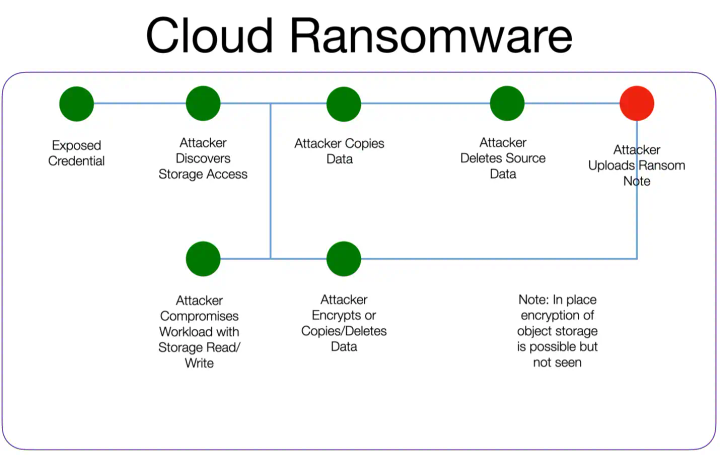
Questo modello mette in evidenza alcuni aspetti:
- Esistono due potenziali punti di partenza: credenziali esposte o un workload compromesso. Per le credenziali esposte esiste una sequenza completamente diversa e molto più dettagliata, ma questa sequenza può richiamarla per concentrarsi sugli attacchi ransomware.
- Esiste un ponte attraverso il quale l'attaccante può passare da un workload compromesso con accesso allo storage al management plane, oppure può agire direttamente sui dati all'interno del workload.
- Entrambi i percorsi convergono nuovamente con il caricamento di una richiesta di riscatto.
- Esistono altre sequenze per il ransomware, ma questa si concentra sui percorsi più comuni. È ovviamente possibile creare un modello esaustivo.
- Per ogni fase della sequenza è possibile identificare e documentare TTP e indicatori di attacco/compromissione.
- Questa è una sequenza generica (si applica alla maggior parte dei provider cloud), ma non è difficile estenderla a una versione specifica per un provider o persino per un particolare servizio cloud.
- Costruire le difese significa interrompere ogni possibile percorso, oppure i punti in cui i percorsi si uniscono. CONSIGLIO: le credenziali esposte compaiono nella stragrande maggioranza delle sequenze di attacco al cloud.
È un approccio flessibile e facile da comprendere. Può mantenerlo a un livello generale, come nel mio esempio, oppure approfondire e modellare indicatori specifici. Ritengo che si integri perfettamente con ATT&CK.
Anche gli attacchi automatizzati hanno un avversario alle spalle. Conoscere TTP e IoC è importante, ma lo è altrettanto comprendere il quadro complessivo di come l'attacco si sviluppa nel suo insieme e quali opzioni diverse abbiano gli avversari.