Comprendete il rischio delle policy. Ponete domande sulle policy in linguaggio naturale. Richiedi una demo →
Published:
Configurazione del firewall: una guida per le aziende
by FireMon
Configurare correttamente un firewall è una delle azioni più importanti per proteggere la rete aziendale. Sebbene i firewall costituiscano la prima linea di difesa, la loro efficacia dipende da una configurazione adeguata e da un monitoraggio continuo. Un firewall configurato in modo errato può esporre la rete a minacce informatiche, problemi di prestazioni e rischi di conformità. Questa guida illustra gli elementi essenziali della configurazione dei firewall aziendali, fornisce passaggi pratici per mettere in sicurezza la propria installazione e spiega perché il monitoraggio continuo è determinante per una protezione a lungo termine. Punti salienti:
- Un firewall ben configurato protegge i dati aziendali sensibili, migliora le prestazioni della rete e garantisce la conformità normativa.
- Tra i passaggi essenziali rientrano l'applicazione di regole di accesso con privilegi minimi, l'attivazione del logging e l'uso dell'automazione per semplificare il monitoraggio e la gestione.
Perché una corretta configurazione del firewall è fondamentale per le organizzazioni
Un firewall è una barriera di sicurezza fondamentale, ma se configurato in modo errato finirà inevitabilmente per fare più danni che altro. Le configurazioni errate dei firewall lasciano lacune che i criminali informatici possono sfruttare, con conseguenze quali:
- Maggiore rischio di attacchi informatici: un firewall configurato in modo errato può esporre dati sensibili e rendere la rete vulnerabile alle violazioni.
- Mancata conformità normativa: impostazioni deboli del firewall possono causare violazioni della conformità, con conseguenti sanzioni o penalità in sede di audit.
- Problemi di prestazioni: una configurazione inadeguata può creare colli di bottiglia nella rete, rallentando operazioni aziendali essenziali.
- Costi più elevati: una violazione dei dati causata da un firewall configurato in modo errato può comportare perdite finanziarie e danneggiare la reputazione dell'azienda.
Vulnerabilità dovute all'errore umano: semplici errori durante la configurazione o la gestione possono creare lacune di sicurezza. (Maggiori informazioni nella nostra guida su come evitare l'errore umano.)
Gli effetti delle configurazioni errate dei firewall
Le configurazioni errate dei firewall sono state all'origine di alcuni dei più rilevanti attacchi informatici degli ultimi anni. Ecco due incidenti di grande portata che evidenziano perché impostare correttamente il firewall è fondamentale:
Violazione dei dati di Capital One (2019)
Nel 2019, un firewall configurato in modo errato ha consentito a un utente malintenzionato di accedere all'infrastruttura cloud di Capital One, esponendo le informazioni personali di oltre 100 milioni di persone. Questa violazione ha messo in evidenza la necessità imprescindibile di regole firewall sicure per impedire accessi non autorizzati.
Esposizione dei dati di Microsoft Power Apps (2021)
Durante la pandemia di COVID-19, una configurazione errata nella piattaforma Power Apps di Microsoft ha reso pubblicamente accessibili 38 milioni di record. Il problema derivava da un'impostazione predefinita che richiedeva modifiche manuali per la tutela della riservatezza, evidenziando i rischi legati all'affidarsi alle configurazioni predefinite senza una gestione attiva della sicurezza. Questi casi dimostrano perché le aziende devono configurare in modo proattivo e verificare regolarmente le impostazioni dei propri firewall per evitare analoghe falle di sicurezza.
Come configurare le impostazioni del firewall per la propria rete
Configurare correttamente un firewall richiede diversi passaggi per garantire che la rete resti protetta. Segua questi otto passaggi per creare e mantenere una configurazione firewall sicura.
1. Accedere alla gestione del firewall
Inizi accedendo all'interfaccia di gestione del firewall, in genere tramite una GUI web o un'interfaccia a riga di comando. Si assicuri che i controlli amministrativi siano protetti con password robuste e restrizioni di accesso, consentendo modifiche solo al personale autorizzato.
2. Definire le impostazioni principali dell'infrastruttura di rete
Mappi l'architettura della rete, compresi intervalli IP, subnet e zone di sicurezza. Questo aiuta ad allineare le regole del firewall alla struttura della rete, riducendo il rischio di movimenti laterali non autorizzati all'interno dell'ambiente.
3. Definire il set di regole e le policy del firewall
Stabilisca regole chiare per il traffico in entrata e in uscita basate sul principio del privilegio minimo. Consenta solo le connessioni necessarie, bloccando per impostazione predefinita tutto il resto. Per un approccio approfondito, consulti la nostra guida all'ottimizzazione delle regole firewall.
4. Definire i protocolli di logging e monitoraggio
Attivi il logging per registrare l'attività del firewall e tracciare i pattern di traffico. L'esame periodico dei log nell'ambito del monitoraggio dei firewall continuo consente di individuare tempestivamente comportamenti anomali e di intervenire prima che le minacce si aggravino.
5. Implementare il Network Address Translation
Configuri il Network Address Translation (NAT) per mascherare gli indirizzi IP interni dalle minacce esterne. Questo ulteriore livello di sicurezza impedisce agli attaccanti di mappare la rete interna e di prendere di mira asset vulnerabili.
6. Configurare i controlli di rilevamento e prevenzione delle minacce
Attivi funzionalità di sicurezza come gli Intrusion Detection Systems (IDS) e gli Intrusion Prevention Systems (IPS) per rilevare e bloccare attività sospette. Molti firewall moderni includono anche la sicurezza a livello applicativo per difendersi dalle minacce avanzate.
7. Verificare l'integrità della configurazione del firewall
Conduca regolari revisioni dei firewall per individuare le configurazioni errate prima che diventino rischi per la sicurezza. Verifichi la presenza di porte aperte, regole eccessivamente permissive e policy obsolete che potrebbero esporre la rete ad attacchi.
8. Monitorare e verificare la configurazione in modo continuo
La sicurezza è un processo continuo. Implementi pertanto un monitoraggio della configurazione del firewall costante per garantire che le configurazioni restino aggiornate, sicure e conformi.
Semplificare la gestione della configurazione dei firewall con FireMon
Gestire manualmente i firewall in un'azienda può risultare gravoso, soprattutto in reti ampie e complesse. Strumenti come Policy Manager di FireMon semplificano la gestione della configurazione dei firewall, offrendo monitoraggio centralizzato, ottimizzazione delle policy e verifiche di conformità automatizzate. Sono inoltre di supporto nello svolgimento di audit di conformità dei firewall, garantendo che la Sua configurazione sia conforme agli standard di settore. Book a demo oggi stesso per scoprire come FireMon può aiutarLa ad assumere il controllo della sicurezza dei Suoi firewall.
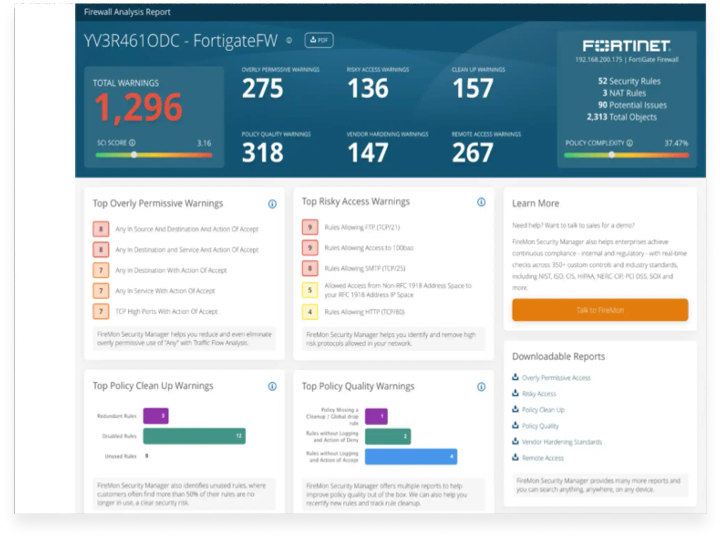
- Aumentare la visibilità: eliminare i punti ciechi con un network security manager che offre una visione completa di tutte le policy dei firewall nell'intero ambiente
- Ridurre il rischio: correggere le vulnerabilità legate alle policy con visibilità e controllo in tempo reale
- Gestire il cambiamento: evitare configurazioni errate, accelerare il business e migliorare la sicurezza
- Applicare e mantenere la conformità: evitare violazioni, rischi e sanzioni
Domande frequenti
Con quale frequenza è necessario rivedere e aggiornare le impostazioni del firewall
In sintesi, il ciclo di revisione dei firewall dovrebbe essere dinamico quanto il Suo ambiente: almeno trimestrale, ma preferibilmente continuo. Più sarà proattivo, meno dovrà essere reattivo al verificarsi di un evento di sicurezza. È opportuno rivedere e aggiornare le regole del firewall almeno ogni trimestre, o prima in caso di modifiche rilevanti alla rete. Audit frequenti aiutano a eliminare le regole obsolete, a ottimizzare le prestazioni e a prevenire lacune di sicurezza. Gli strumenti di monitoraggio automatizzati possono rendere questo processo più rapido ed efficiente.
Quali metriche monitorare per valutare le prestazioni del firewall
Per valutare le prestazioni del firewall occorre monitorare metriche che offrano sia informazioni sulla sicurezza sia indicazioni sull'efficienza operativa. I firewall non servono solo a bloccare le minacce: devono farlo senza creare colli di bottiglia nella rete. Ecco le metriche principali da monitorare:
- Efficienza del filtraggio dei pacchetti – Indica quanto efficacemente il firewall blocca il traffico dannoso o non autorizzato consentendo al tempo stesso il passaggio del traffico legittimo. Se troppo traffico dannoso riesce a passare, c'è un problema.
- Utilizzo di CPU e memoria – Il firewall è uno strumento di sicurezza critico, ma non dovrebbe sovraccaricare le risorse di sistema. Un consumo elevato di CPU o memoria può rallentare le prestazioni della rete e persino causare interruzioni.
- Throughput – Misura la quantità di traffico che il firewall è in grado di gestire senza perdere pacchetti. Se l'azienda cresce e il traffico di rete aumenta, occorre assicurarsi che il firewall sia in grado di reggere il ritmo.
- Latenza – Il firewall dovrebbe introdurre un ritardo minimo nel traffico di rete. Se gli utenti lamentano connessioni lente, i problemi di latenza dovuti a un firewall sovraccarico possono essere un fattore determinante.
- Frequenza degli avvisi e tempo di risposta – Con quale frequenza il firewall segnala minacce alla sicurezza e, soprattutto, con quale rapidità vengono gestite? Se riceve un gran numero di avvisi ma i tempi di risposta sono lenti, è il momento di ottimizzare le regole del firewall e i flussi di lavoro di risposta agli incidenti.
Monitorare queste metriche con costanza garantirà che il firewall resti un'efficace risorsa di sicurezza, mantenendo prestazioni di rete ottimali.
Quali sono le differenze principali tra firewall hardware e firewall basati su cloud
- Firewall hardware – Sono appliance fisiche installate nel perimetro della rete. Sono ideali per proteggere gli ambienti on-premises e per offrire un controllo granulare sul traffico interno. Richiedono però manutenzione continua e aggiornamenti manuali e possono risultare costosi da scalare con la crescita della rete.
- Firewall basati su cloud – Spesso erogati come servizio (FWaaS), questi firewall sono ospitati nel cloud e progettati per ambienti distribuiti, ibridi e remote-first. Sono altamente scalabili, offrono aggiornamenti automatici e sono più semplici da gestire su più sedi. Il compromesso? Spesso si dipende da un fornitore terzo per la configurazione e la continuità del servizio.