Comprendete il rischio delle policy. Ponete domande sulle policy in linguaggio naturale. Richiedi una demo →
Published:
Automating Enterprise Cyber Security Report
by FireMon
Prospettive su imperativi dell'automazione, fattori frenanti, talenti e budget
Sulla base dell'attuale quadro macroeconomico globale, non vi sono segnali di un aumento dei budget nel primo semestre 2021. Detto questo, attaccanti automatizzati sempre più complessi stanno individuando nuove vulnerabilità e attivando nuove violazioni aziendali. Purtroppo e inevitabilmente, alcune di queste violazioni si trasformano in veri e propri incidenti. Fino a oggi, l'automazione della cyber security aziendale e la Cyber AI sono sembrate a molti un elemento accessorio. Non sarà più così in futuro. I responsabili della cyber security stanno ora separando il grano dal loglio nella ricerca di soluzioni di automazione. Trovare un fornitore con risultati dimostrabili è imprescindibile. I CISO adottano un atteggiamento collaborativo e proattivo nel rispondere all'attuale panorama delle minacce e nell'anticipare quello futuro. Mentre il settore avanza collettivamente, cogliamo l'occasione per pubblicare il nostro Automating Enterprise Cyber Security Report.
Imperativi dell'automazione
L'imperativo universale è naturalmente ridurre il rischio aziendale, garantendo che i responsabili della cyber security dedichino il proprio tempo a proteggere davvero l'azienda. L'automazione promette di aumentare l'efficienza e ridurre i costi in tutta l'organizzazione. Con l'afflusso di tecnologie e feed di threat intelligence a disposizione dell'organizzazione, è piuttosto facile impantanarsi in informazioni non azionabili. La chiave è concentrare le persone della cyber security esclusivamente su informazioni azionabili ad alto impatto. L'automazione dovrebbe quindi occuparsi di raccogliere i dati, correlare le informazioni, individuarne il significato e suggerire le azioni appropriate.
FOCUS
Il nostro Cyber Security Hub Mid Year Report on Spend and Trends ha rivelato che due dirigenti su cinque indicano le tecnologie di automazione SIEM e SOAR come le soluzioni che hanno rappresentato le maggiori priorità negli ultimi 6 mesi: 28 SIEM + 11 SOAR = 39% (61% altro). Circa tre membri su dieci della community Cyber Security Hub hanno finora fatto ricorso a sistemi di Security Information and Event Management (SIEM). Ma gli attuali detrattori della tecnologia osservano che i sistemi SIEM si limitano a produrre informazioni più numerose e inutilmente dettagliate sul problema, senza risolverlo. Ciò significa che gli analisti di cyber security devono ora districarsi tra volumi e volumi di rumore di fondo, anziché concentrarsi su informazioni azionabili.
SIEM VS. SOAR
Molti considerano quindi la tecnologia SIEM un precursore dei sistemi di Security Orchestration, Automation and Response (SOAR). La parte “And Response” di SOAR indica l'automazione delle risposte. È questo l'obiettivo: ricavare vera intelligence dalle informazioni per orchestrare una remediation automatica. Purtroppo la reale efficacia delle tecnologie SOAR resta ancora un concetto teorico per buona parte del settore. Sebbene le tecnologie SIEM e SOAR siano al centro dell'attenzione, dalla community della cyber security emerge l'indicazione che le tecnologie stesse potrebbero essere migliorate. Santosh Kamane, VP Information Security di DBS Bank, osserva: “Oggi l'automazione serve a scoprire dove si verificano violazioni delle mie policy e chi viola i miei standard. Gli strumenti possono quindi generare centinaia di log, ma non sono affatto facili da leggere o da comprendere, perché sono molto tecnici.” Sidebar7 domande sull'automazione delle policy di sicurezzaMigliora l'efficienza delle persone o dei processi?Come si può misurare?Produce una maggiore coerenza?È quantificabile?In che modo riduce il rischio?Le competenze di ricerca sono allineate al raggiungimento degliobiettivi definiti?Fa risparmiare denaro all'azienda?Tim Woods, FireMon
PROMESSA VS. REALIZZAZIONE
Oltre a chiedere miglioramenti della tecnologia, i dirigenti vorrebbero anche una maggiore accuratezza nella comunicazione sulle soluzioni: “In questo momento molti vendor propongono attività di marketing su AI e machine learning e su come si inseriscono nella parte di automazione. Penso che alcune aziende stiano facendo cose valide in questo ambito, ma c'è ancora strada da fare per quanto riguarda le risposte automatizzate alle minacce.” A parlare è Jeff Campbell, CISO di Horizon Power, secondo cui le soluzioni di automazione, a oggi, non dovrebbero essere considerate plug and play. Esiste uno scollamento, nel settore, tra la promessa della soluzione e la sua realizzazione. Si percepisce che l'attuale promessa di capacità avanzata dai fornitori non contestualizza le risorse interne necessarie per ottenere i risultati attesi.
RISORSE
Vi sono dirigenti di istituzioni molto grandi che hanno fiducia nei risultati delle tecnologie SOAR e sono in grado di supportare tali soluzioni con analisti interni già assunti. Questi dirigenti sono quindi molto soddisfatti delle soluzioni acquisite. Per altri, l'attenzione principale può necessariamente ricadere su una soluzione più diretta di Phishing Protection o di Email Filtering, data la scarsa elasticità degli organici attuali e la carenza, nel personale in forza, delle competenze specifiche richieste dalle tecnologie di automazione. Per ulteriori informazioni sulle risorse, si veda di seguito la sezione Talenti per l'automazione.
Fattori frenanti dell'automazione
Gli ostacoli all'automazione della cyber security sono innumerevoli. I processi non sono mai perfetti. Una persona, però, può introdurre una soluzione alternativa a un processo e potenzialmente intercettare vulnerabilità quando tali processi si svolgono a velocità umana. Automatizzando un processo difettoso, i risultati di quel processo si manifestano molto più rapidamente. Ciò significa che vulnerabilità non rilevate e potenzialmente esponenziali possono essere esposte e non riconosciute fino al verificarsi di una violazione. La questione dell'automazione in sé è solo uno dei fattori frenanti. La mancanza di standardizzazione di processi e soluzioni di automazione fa sì che i responsabili della cyber security a livello globale non seguano lo stesso spartito, ponendo così le basi per ulteriori vulnerabilità. Se la standardizzazione è un obiettivo, lo è anche la personalizzazione. La complessità dei sistemi di cyber security richiede un livello considerevole di personalizzazione delle tecnologie di automazione. La personalizzazione delle tecnologie espone punti deboli e allunga tempi e costi legati all'implementazione.
MANCANZA DI STANDARDIZZAZIONE
Il passaggio a una forza lavoro prevalentemente distribuita ha destabilizzato la standardizzazione in essere nel primo trimestre 2020. Sebbene i responsabili della cyber security abbiano compiuto un'impresa titanica per ottimizzare gli ambienti remoti, resta ancora del lavoro da completare. La compatibilità dei sistemi legacy con i nuovi strumenti off premise non è quindi ideale. Senza una compatibilità e un'interoperabilità ottimali dei sistemi, la standardizzazione è complessa. Senza standardizzazione, l'automazione basata su regole è difficile.
DIFFICOLTÀ DI PERSONALIZZAZIONE
“Trovare una tecnologia che comprenda il vostro ambiente, capisca cosa sia la normalità, individui i comportamenti anomali e poi esegua una risposta automatizzata a tali comportamenti è un'impresa sfuggente.” Jeff Campbell, CISO, Horizon Power
TEMPO
Una delle promesse fondamentali dell'automazione è far risparmiare tempo ai team di cyber security. Con sistemi operativi e adeguatamente dotati di risorse, sarebbe effettivamente così. Ma i sistemi adatti al proprio ambiente specifico devono essere individuati, verificati in quell'ambiente, distribuiti, implementati completamente, ottimizzati e supportati con risorse. Partendo da zero, si tratta di un processo di sei mesi quando tutto procede senza intoppi e non vi sono altri impedimenti al progetto.
COMPETENZE
La ricerca e la distribuzione di uno strumento di automazione sono semplicemente la base di insight automatizzati che orientano decisioni di sicurezza coerenti all'interno dell'azienda. I CISO si rendono conto che, per quanto un partner tecnologico insista sulla natura low code o no code della tecnologia, per ottenere il massimo dai sistemi di automazione occorrono attività interne di scripting e coding. “Ci sono organizzazioni che oggi utilizzano una metodologia di threat hunting per individuare ed espellere gli attori delle minacce prima che ottengano una persistenza prolungata. Il trucco è farlo manualmente una volta e poi capire come automatizzarlo. Potete quindi concentrarvi su nuovi tipi di threat hunting o nuovi tipi di playbook, rendendo il vostro personale molto più efficace senza necessariamente aumentarne il numero o aumentare il vostro rischio.” Kayne McGladrey, IEEE
COSTO
Anche se la promessa di risparmiare denaro grazie a maggiori efficienze giustifica un intervento e una potenziale spesa, in questo momento per molti la spesa effettiva è difficile da sostenere. Non sono poche le operations di cyber security che hanno bruciato il budget di quest'anno e una parte di quello dell'anno prossimo solo per tornare a galla nel secondo trimestre 2020.
5 domande per acquisire certezze dall'automazione
Cosa farà il fornitore per garantire il ROI? Cosa deve fare il team interno per garantire il ROI? Il fornitore può citare prove concrete di ROI raggiunti? Qual è l'investimento reale in termini di spesa per la sicurezza? Dove si vedrà il ritorno (coerenza, efficienza, postura migliorata, sicurezza migliorata)? Tim Woods, FireMon
Controlli automatizzabili
Se l'automazione si occupa di raccogliere i dati, correlare le informazioni, individuarne il significato e suggerire le azioni appropriate, la domanda diventa quali altri controlli possano essere automatizzati. Interpellata, la community Cyber Security Hub ha indicato numerose opportunità in cui l'automazione può realizzare il principio di aumentare l'efficienza e ridurre i costi nella cyber security. Oltre ai log, sono molte: Individuare le vulnerabilità Eseguire penetration testing Coinvolgere un ethical hacker per eseguire strumenti automatizzati e script manuali Individuare la remediation Accelerare la reportistica Individuare pattern nei dati di tendenza Utilizzare la data analytics per costruire qualcosa di significativo a partire dai log E ottenere l'analisi dei pattern comportamentali aziendali Santosh Kamane, DBS Bank
Remediation e workflow
La remediation, con l'avvertenza che funziona bene nell'ambito IT ma non altrettanto bene in quello OT. Nell'OT, tutto ruota attorno alla disponibilità. Oltre alla remediation, l'automazione può supportare i workflow legati alla gestione degli incidenti e automatizzare alcuni di essi. L'automazione può integrarsi in un sistema di ticketing, che genererà poi un alert su cui il team SOC potrà intervenire. Si tratta quindi di identificare i propri casi d'uso, costruire un workflow attorno al caso d'uso e automatizzare il workflow. Jeff Campbell, Horizon Power A questo punto è difficile trovare un controllo tecnico che non possa essere automatizzato.
- Gli elementi tradizionali legati a identity e access management possono essere automatizzati
- La data loss prevention (DLP) può essere automatizzata
- Il threat hunting può essere automatizzato L'acquisizione dei feed di threat intelligence può essere automatizzata (presupponendo che li consideriate semplicemente un feed di dati e non un vero e proprio feed di intelligence. L'intelligence è una funzione di intelligenza umana, non qualcosa che si automatizza.)
- L'Endpoint Detection Response (EDR) può essere automatizzata filtrando i falsi positivi
Kayne McGladrey, IEEE
Sicurezza alla velocità del cambiamento
La realtà del problema odierno è che il business si muove più rapidamente della nostra capacità di metterlo in sicurezza. I controlli che implementiamo non rispettano la velocità del business. Per anticipare questa dinamica, dobbiamo riflettere su come automatizzare le operazioni sui firewall e l'applicazione delle policy di sicurezza di rete. Tim Woods, FireMon
Talenti per l'automazione
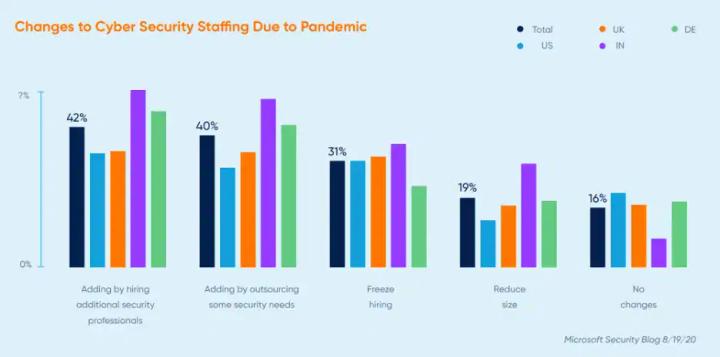
L'obiettivo dell'automazione è ridurre il carico sulle persone che hanno sempre meno tempo per eseguire un numero crescente di attività. Ma i talenti interni non sono necessariamente riassegnabili con facilità all'automazione. L'automazione è tanto più preziosa quando il team interno è responsabile del coding, garantendo integrazione e interoperabilità senza soluzione di continuità tra tutti i sistemi. L'abbondanza di talenti necessaria nel DevSecOps anticipa e si sovrappone a quella richiesta nell'automazione. Il prossimo Cyber Security Hub Year End Report evidenzia come i CISO vogliano aumentare il personale nel 2021, ma i budget rimarranno probabilmente invariati o saranno ridotti. I leader hanno inoltre osservato che parte del budget 2021 è già stata spesa nel 2020 per esigenze immediate legate alla forza lavoro distribuita. Il blog Microsoft Security delinea un quadro simile: i budget sono aumentati sulla scia della pandemia e una buona parte prevede di aumentare il personale in futuro. Ma anche a fronte di risposte ottimistiche da parte dei dirigenti, due su tre prevedono nessun cambiamento, un blocco o una riduzione del personale.
Competenze diverse
“L'automazione, in particolare nell'ambito AI e ML, richiede una buona comprensione della matematica e degli algoritmi che sostengono una risposta matematica alle anomalie. Trovare bravi matematici che comprendano il dominio dell'informatica sarà quindi sempre una sfida, credo, perché sono pochissime le persone che hanno una passione davvero profonda per la matematica.” Jeff Campbell, Horizon Power
Piattaforma vs. difesa in profondità
“Anche se magari non fa la cosa più recente, più grande e migliore, il vantaggio di scegliere una soluzione basata su piattaforma è che fa sicuramente il 90% di ciò che serve e che tipicamente tutti gli strumenti sono integrati. Questo riduce i tempi di implementazione, perché c'è un linguaggio di progettazione comune nell'interfaccia utente e un modo di lavorare comune, il che riduce davvero il tempo di apprendimento per le persone. Ogni volta che introduciamo un nuovo strumento nell'organizzazione, occorre qualcuno che lo impari. E questo sottrae tempo alle attività quotidiane. Non si può imparare uno strumento mentre si sta spegnendo un incendio. Il mondo non funziona così.” Kayne McGladrey, IEEE
Tempo e talenti limitati si possono ampliare con un po' di automazione
Che si guardi al dato secondo cui il 69% delle organizzazioni ha team di sicurezza sottodimensionati o alle 350.000 posizioni non coperte nel settore, è chiaro che le risorse a disposizione sono troppo poche. Come settore, stiamo facendo compromessi sul nostro profilo di sicurezza. E quando si fanno compromessi, accadono cose spiacevoli. Tim Woods, FireMon