洞察策略风险,用自然语言提问策略问题。 申请演示 →
Published:
再见“杀伤链”,你好“攻击序列”
by FireMon
几年前,我在 RSA Conference 上与他人共同演讲,主题是最主要的云攻击“杀伤链”。Shawn Harris @infotechwarrior 和我一起梳理了我们认为最主要的 10 多种真实世界云攻击。对于每一种攻击,我们都逐步进行了讲解,其中一些攻击包含多个分支,用以呈现不同的可选路径。
我们称之为“杀伤链”,但从技术上讲,网络杀伤链是一种非常特定的攻击建模方法,由洛克希德·马丁开发。每一次攻击都从侦察开始,并按照一系列规定的步骤推进,直至达成目标行动。在演讲中,我们提到了洛克希德·马丁的成果,以及我们的方法有何不同——我们并未将自己局限于规定的步骤,而是逐步梳理一次成功攻击的每个环节。这也不同于MITRE ATT&CK 工具,后者侧重于将攻击技术归入不同类别,但并不要求某次特定攻击按顺序经历每个阶段。ATT&CK 还包含对技术和子技术的深入建模。
这两种工具都能帮助我们对攻击进行建模,从而确定可以在哪些环节插入安全控制措施加以阻断。我一直很喜欢“杀伤链”中的“链”这个字,因为只要打断成功攻击步骤中的任何一环,攻击就会中止。不过……“杀伤链”听上去有点像国防承包商会想出来的说法。ATT&CK 采取了不同的思路,将攻击者的 TTP(战术、技术和流程)整理成知识库。两者都有助于我们描述攻击者的行为方式,从而帮助我们确定防御措施。
源自云的启发
那场 RSA Conference 演讲最初的动因,是公开信息中缺乏关于攻击者如何真正入侵云部署的内容。大多数研究反映的是研究人员自己感兴趣的有趣议题,未必是攻击真正得手的方式。我们深入研究了 ATT&CK 和网络杀伤链,将两者的概念做了一定融合,为每一种主要云攻击绘制出确切的步骤序列。这种建模有助于发现共性环节和咽喉要点,从而可能阻止多种攻击。
业界关于云攻击的共同积累知识仍然不足,因此防御方需要更清晰的图谱,以便更好地内化理解这些攻击的运作方式。
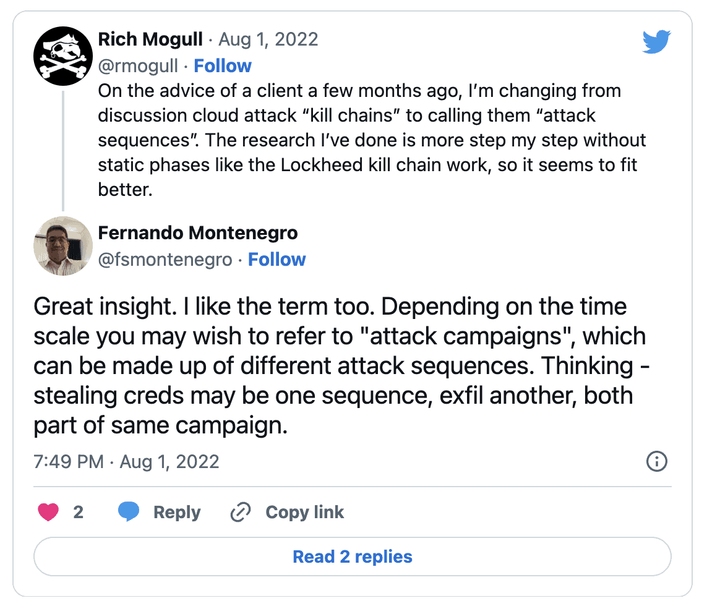
我们把它们称作杀伤链,尽管它们并不是。大约六个月前,在与一家采用了我们演讲内容并在内部推广的机构通话时,他们说:“这些其实并不是杀伤链,更像是攻击序列。”我很懊恼自己记不起当时与谁通话,因为这个术语的功劳完全归于对方。
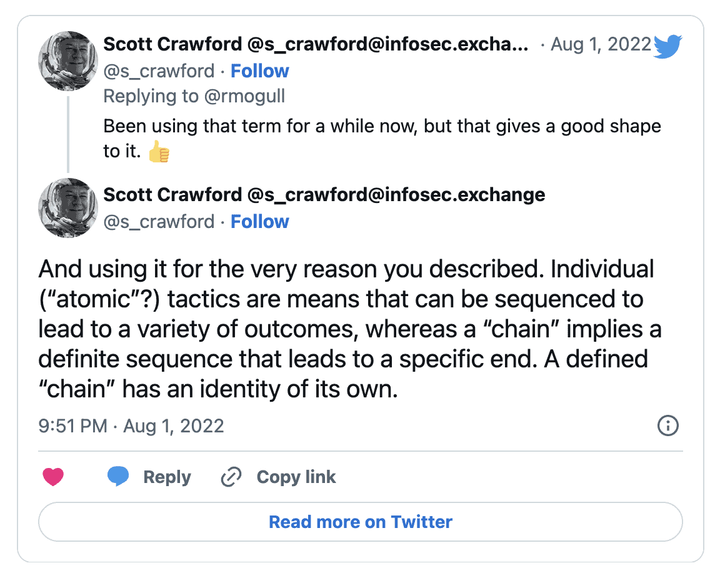
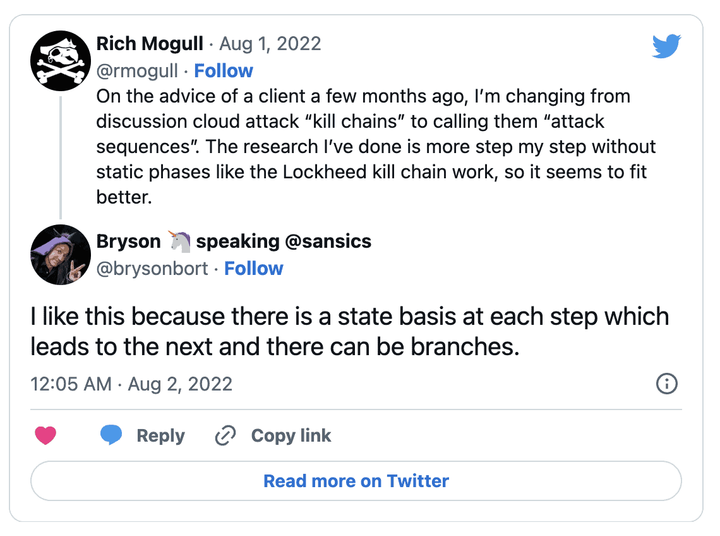
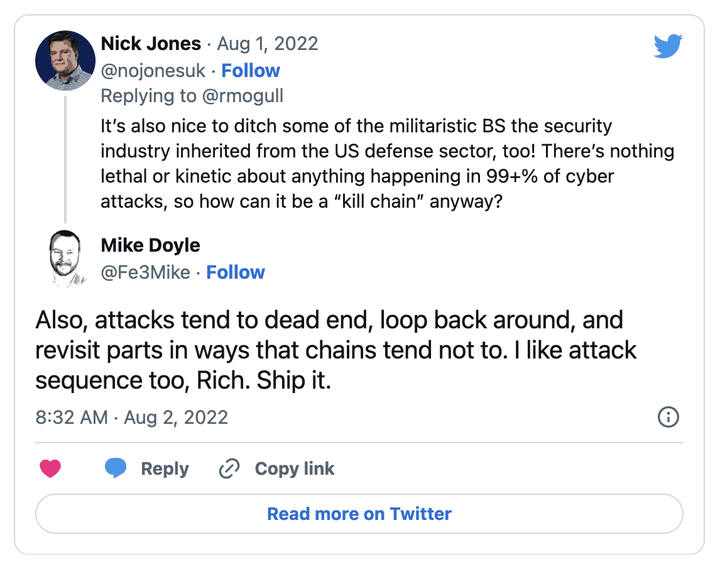
“攻击序列”是对这项工作更贴切的描述,因为它描绘出攻击得手所需的确切步骤顺序,并且能够涵盖可能导向同一最终利用结果的不同路径。我把这个想法发到了 Twitter 上,得到了一些很好的回应:
构建攻击序列
攻击序列并不是带有预定义分类的刚性模型。那类模型自有其价值,但更应将攻击序列理解为一张地图,它把各项 TTP 串联起来,呈现一次攻击从开始到结束的全过程。与 Lockheed 杀伤链不同,攻击序列可以映射通向同一目标的不同路径。我们以云勒索软件为例:
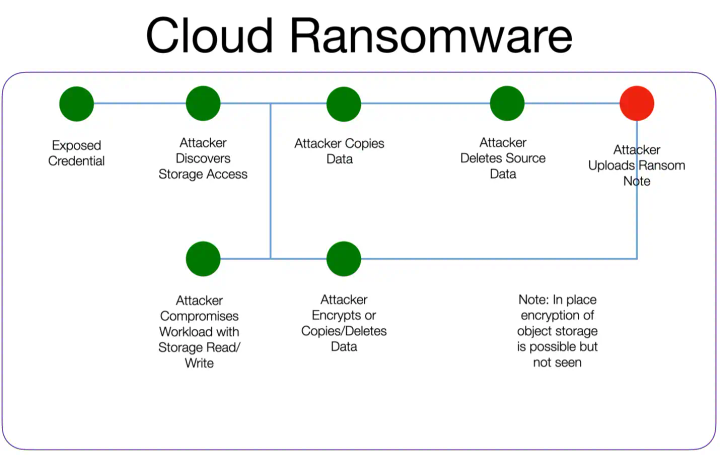
该模型突出了以下几点:
- 存在两个可能的起点——泄露的凭证或被入侵的工作负载。泄露凭证有一套完全不同且更为详细的序列,但本序列可以回溯引用该序列,从而专注于勒索软件攻击。
- 其中存在一个桥接点:攻击者可以从具备存储访问权限的、被入侵的工作负载转入管理平面,也可以直接操作工作负载内的数据。
- 两条路径在上传勒索信这一步再次汇合。
- 通向勒索软件的还有其他序列,但这里聚焦于最常见的路径。显然,您也可以构建一个详尽无遗的模型。
- 可以针对序列的每个阶段识别并记录 TTP 以及攻击指标/失陷指标。
- 这是一个通用序列(适用于大多数云服务提供商),但要将其扩展为面向某个提供商、甚至某项特定云服务的版本并不困难。
- 构建防御意味着切断每一条可能的路径,或路径汇合之处。专业提示:绝大多数云攻击序列中都存在泄露的凭证。
这是一种灵活且易于理解的方法。您可以像我的示例那样保持在高层次,也可以深入挖掘并对具体指标建模。我认为它与 ATT&CK 配合得非常好。
即便是自动化攻击,其背后也有对手。了解 TTP 和 IoC 很重要,但理解攻击如何环环相扣的全局图景以及对手的不同选择同样重要。