洞察策略风险,用自然语言提问策略问题。 申请演示 →
Published:
防火墙配置:面向企业的指南
by FireMon
正确配置防火墙是保护企业网络最重要的举措之一。防火墙虽是第一道防线,但其有效性取决于正确的配置和持续的监控。配置不当的防火墙会使您的网络面临网络威胁、性能问题和合规风险。本指南梳理了企业防火墙配置的要点,提供了确保配置安全的实用步骤,并说明了为何持续监控是长期防护的关键。 要点概览:
- 配置得当的防火墙可保护企业敏感数据、提升网络性能并确保符合监管要求。
- 关键步骤包括实施最小权限访问规则、启用日志记录,以及利用自动化简化监控与管理。
为何正确配置防火墙对组织至关重要
防火墙是关键的安全屏障,但若配置错误,必然弊大于利。防火墙配置错误会留下可被网络犯罪分子利用的漏洞,从而导致:
- 网络攻击风险上升:配置不当的防火墙可能暴露敏感数据,使您的网络易遭入侵。
- 不符合监管要求:薄弱的防火墙设置可能导致合规失败,招致罚款或审计处罚。
- 性能问题:配置不佳会造成网络瓶颈,拖慢关键业务运营。
- 成本升高:防火墙配置错误引发的数据泄露会造成经济损失并损害公司声誉。
人为失误带来的脆弱性:配置或管理过程中的简单错误即可造成安全缺口。(详见我们关于避免人为失误的指南。)
防火墙配置错误的影响
防火墙配置错误是近年来一些重大网络攻击的根源。以下两起重大事件说明了正确设置防火墙为何至关重要:
Capital One 数据泄露事件(2019 年)
2019 年,一处防火墙配置错误使攻击者得以访问 Capital One 的云基础设施,导致超过 1 亿人的个人信息外泄。这起事件凸显了通过安全的防火墙规则防止未授权访问的迫切必要性。
Microsoft Power Apps 数据暴露事件(2021 年)
在 COVID-19 疫情期间,Microsoft Power Apps 平台的一处配置错误导致 3800 万条记录可被公开访问。问题源于一项需要手动调整才能保护隐私的默认设置,这凸显了在缺乏主动安全管理的情况下依赖默认配置的风险。这些案例表明,企业必须主动配置并定期审计防火墙设置,以避免类似的安全疏漏。
如何为您的网络配置防火墙设置
正确配置防火墙需要经过多个步骤,才能确保网络持续受到保护。请遵循以下八个步骤,建立并维护安全的防火墙配置。
1. 访问防火墙管理界面
首先访问防火墙的管理界面,通常通过基于 Web 的图形界面或命令行界面进行。请确保以强密码和访问限制锁定管理控制权限,仅允许获得授权的人员进行更改。
2. 定义核心网络基础设施设置
梳理您的网络架构,包括 IP 范围、子网和安全区域。这有助于使防火墙规则与网络结构保持一致,降低环境内未授权横向移动的风险。
3. 制定防火墙规则集与策略
依据最小权限原则,明确制定入站和出站流量规则。仅允许必要的连接,默认阻止其他所有流量。如需深入了解,请参阅我们关于优化防火墙规则的指南。
4. 建立日志记录与监控规程
启用日志记录以捕获防火墙活动并跟踪流量模式。作为持续防火墙监控的一部分,定期审查日志有助于及早发现异常行为,并在威胁升级前作出响应。
5. 实施网络地址转换
配置网络地址转换(NAT),对外部威胁隐藏内部 IP 地址。这一额外的安全层可防止攻击者摸清您的内部网络并瞄准脆弱资产。
6. 配置威胁检测与防护控制
启用入侵检测系统(IDS)和入侵防御系统(IPS)等安全功能,以检测并阻止可疑活动。许多现代防火墙还提供应用层安全能力,用以抵御高级威胁。
7. 验证防火墙配置的完整性
定期开展防火墙审查,在配置错误演变为安全风险之前将其发现。请重点排查开放端口、过于宽松的规则以及可能使网络暴露于攻击之下的过时策略。
8. 持续监控并验证配置
安全是一个持续的过程。因此,请实施持续的防火墙配置监控,以确保配置始终保持最新、安全且合规。
借助 FireMon 简化防火墙配置管理
在整个企业范围内手动管理防火墙可能不堪重负,对于大型复杂网络尤其如此。FireMon 的 Policy Manager 等工具可简化防火墙配置管理,提供集中监控、策略优化和自动化合规检查。它们还有助于开展防火墙合规审计,确保您的配置符合行业标准。预约演示,了解 FireMon 如何帮助您掌控防火墙安全。
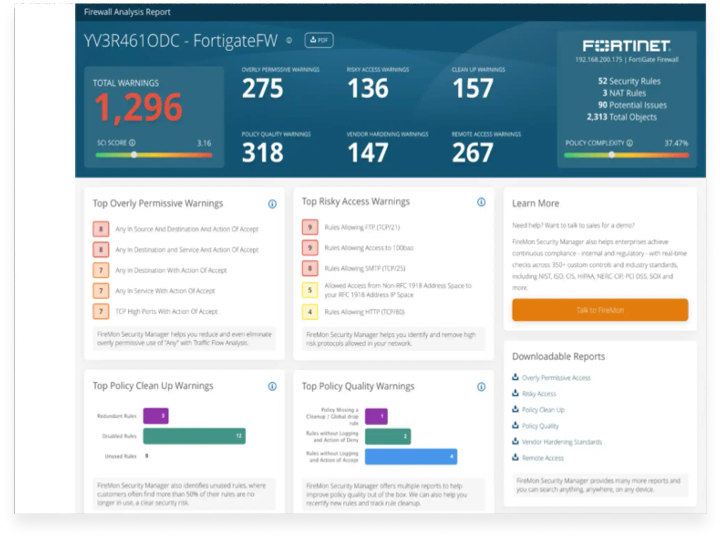
- 提升可见性: 借助网络安全管理工具全面查看整个环境中的所有防火墙策略,消除盲区
- 降低风险: 通过实时可见性与控制能力修复与策略相关的漏洞
- 管理变更: 避免配置错误,加快业务推进,提升安全水平
- 执行并持续保持合规: 避免违规、规避风险、免受罚款
常见问题
应多久审查和更新一次防火墙设置
简而言之,防火墙审查周期应与您的环境同样具有动态性,至少每季度一次,最好是持续进行。您越是主动防范,在发生安全事件时就越无需被动应对。您应至少每季度审查并更新一次防火墙规则;如果网络发生重大变更,则应更早进行。频繁审计有助于清除过时规则、优化性能并防止出现安全缺口。自动化监控工具可让这一过程更快速、更高效。
应跟踪哪些指标来评估防火墙性能
在评估防火墙性能时,您需要跟踪既能提供安全洞察又能反映运营效率的指标。防火墙不仅要阻止威胁,还必须在不造成网络瓶颈的前提下做到这一点。以下是您应监控的关键指标:
- 数据包过滤效率 —— 该指标反映防火墙在放行合法流量的同时阻止恶意或未授权流量的效果。如果过多的恶意流量通过,说明存在问题。
- CPU 与内存占用率 —— 防火墙是关键的安全工具,但不应过度占用系统资源。CPU 或内存消耗过高会拖慢网络性能,甚至导致中断。
- 吞吐量 —— 衡量防火墙在不丢包的情况下可处理的流量规模。如果业务不断增长、网络流量持续上升,您需要确保防火墙能够跟上。
- 时延 —— 防火墙对网络流量造成的延迟应尽可能小。如果用户反映连接缓慢,防火墙过载导致的时延问题可能是原因之一。
- 告警频率与响应时间 —— 防火墙标记安全威胁的频率如何?更重要的是,这些威胁的处理速度如何?如果告警大量涌入而响应时间滞后,就该优化防火墙规则和事件响应流程了。
持续跟踪这些指标,可确保防火墙始终是有效的安全资产,同时保持最佳网络性能。
硬件防火墙与云防火墙的主要区别是什么
- 硬件防火墙 —— 这是部署在网络边界内的物理设备,非常适合保护本地环境并对内部流量实施精细控制。但它们需要持续维护和手动更新,并且随着网络扩展,扩容成本可能较高。
- 云防火墙 —— 这类防火墙通常以服务形式交付(FWaaS),托管在云端,专为分布式、混合和远程优先环境设计。它们具备高度可扩展性,支持自动更新,并且更易于跨多个站点管理。代价是什么?配置与可用性往往依赖第三方服务商。