洞察策略风险,用自然语言提问策略问题。 申请演示 →
Published:
企业网络安全自动化报告
by FireMon
关于自动化必要性、阻碍因素、人才与预算的观点
从当前的全球宏观经济格局来看,几乎没有迹象表明预算会在 2021 年上半年增加。与此同时,日益复杂的自动化攻击者正在发现新的漏洞,并发动新的企业入侵。遗憾且不可避免的是,其中一部分入侵正演变为真正的安全事件。迄今为止,在许多人看来,企业网络安全自动化与网络人工智能只是锦上添花。今后情况将不再如此。网络安全高管如今正在自动化解决方案的甄选过程中去芜存菁。找到一家具备可验证成果的供应商已是必须。面对当前以及可预见的威胁态势,CISO 正采取协作式的主动应对姿态。在业界共同向前推进之际,我们借此机会发布《企业网络安全自动化报告》。
自动化的必要性
普遍的必要性当然在于降低业务风险,确保网络安全高管把时间真正用于保护企业。自动化有望在整个企业范围内提升效率并降低成本。随着大量威胁情报技术与情报源涌入组织,人们很容易陷入无法转化为行动的信息之中。关键在于让网络安全人员只聚焦于高影响、可付诸行动的信息。因此,自动化应负责采集数据、关联信息、识别含义并建议恰当的处置措施。
聚焦
我们的 Cyber Security Hub 支出与趋势年中报告显示,五分之二的高管将 SIEM 与 SOAR 自动化技术列为过去 6 个月中最优先的解决方案:28 SIEM + 11 SOAR = 39%(其他 61%)。截至目前,Cyber Security Hub 社区中约有三成已采用安全信息与事件管理(SIEM)。但该技术当前的批评者指出,SIEM 系统只会就问题提供更多且过于细致的信息,却并不解决问题。这意味着网络安全分析师如今不得不在海量白噪声中费力筛查,而非聚焦于可付诸行动的信息。
SIEM 与 SOAR 的对比
因此,许多人将 SIEM 技术视为安全编排、自动化与响应(SOAR)系统的前身。SOAR 中的“响应”部分意味着响应的自动化。这正是目标所在——从信息中获得真正的情报,以编排自动化修复。遗憾的是,对于业界相当一部分人而言,SOAR 技术的真实成效仍停留在概念层面。尽管 SIEM 与 SOAR 技术备受关注,网络安全社区仍认为这些技术本身尚有改进空间。星展银行信息安全副总裁 Santosh Kamane 表示:“目前的自动化是为了找出:我的策略在哪些地方被违反?谁在违反我的标准?这些工具可能生成数以百计的日志,但这些工具并不易读,也不易理解,因为它们非常技术化。” 边栏安全策略自动化的 7 个问题它是否提升了人员或流程效率?如何衡量?它是否带来更高的一致性?能否量化?它如何降低风险?研究技能是否与既定目标相匹配?它是否为公司节省资金?Tim Woods,FireMon
承诺与落地的差距
除了希望技术本身有所改进,高管们还希望看到围绕解决方案的表述更加准确:“目前很多供应商的营销都围绕人工智能和机器学习,以及它们如何融入自动化。我认为有些公司在这一领域做得不错,但就针对威胁的自动化响应而言,仍有一段路要走。”这是 Horizon Power 首席信息安全官 Jeff Campbell 的看法,他认为自动化解决方案在现阶段还不能被视为即插即用。业界在解决方案承诺与解决方案落地之间存在脱节。人们认为,供应商当前对解决方案能力的承诺,并未结合实现预期成果所需的内部资源投入加以说明。
资源配置
一些超大型机构的高管对 SOAR 技术的成效充满信心,并且能够以内部现有分析师为这些解决方案配置资源。因此,这些高管对所采购的解决方案非常满意。对另一些机构而言,由于当前人员编制缺乏弹性,且现有员工中缺少自动化技术所需的特定技能,重点可能必须放在更为直接的钓鱼防护或邮件过滤解决方案上。有关资源配置的更多信息,请参见下文“自动化人才”部分。
自动化的阻碍因素
网络安全自动化的阻碍因素不胜枚举。流程从来都不完美。然而人可以为流程设立变通办法,并在流程以人的速度运行时有可能发现漏洞。当一个存在缺陷的流程被自动化时,该缺陷流程的后果会以快得多的速度显现。这意味着未被发现、且可能呈指数级扩大的漏洞会被暴露,却要等到发生入侵时才被察觉。自动化本身的问题只是阻碍因素之一。围绕自动化流程与解决方案缺乏标准化,意味着全球网络安全高管并未步调一致,从而为更多漏洞埋下隐患。标准化是目标,定制化同样是目标。网络安全系统的复杂性要求围绕自动化技术进行相当程度的定制。技术定制既会暴露弱点,也会延长实施所需的时间并增加成本。
缺乏标准化
向以分布式为主的办公模式转变,动摇了 2020 年第一季度已有的各项标准化成果。尽管网络安全高管已付出巨大努力来优化远程环境,工作仍未完成。因此,遗留系统与较新的非本地部署工具之间的兼容性并不理想。缺乏最佳的系统兼容性与互操作性,标准化就充满挑战。没有标准化,基于规则的自动化就难以实现。
定制化的难度
“要找到一项能够理解您的环境、了解何为正常状态、识别异常行为,并针对该异常行为执行自动化响应的技术,仍然可望而不可即。”Jeff Campbell,Horizon Power 首席信息安全官
时间
自动化的关键承诺之一是为网络安全团队节省时间。在系统上线运行并配备适当资源的前提下,情况确实如此。但适用于您特定环境的系统需要被找到、在您的环境中被验证有效、推广、全面实施、调优并配置资源。从零起步,在一切顺利且项目没有其他阻碍的情况下,这是一个为期六个月的过程。
技能
寻找并推广一款自动化工具,只是让自动化洞察为企业内部有力的安全决策提供依据的基础。CISO 们逐渐意识到,无论技术合作伙伴如何强调其技术的低代码或无代码特性,要充分发挥自动化系统的价值,内部的脚本编写与编码工作都必不可少。“目前有些组织正采用威胁狩猎方法,在威胁行为者形成长期驻留之前将其发现并驱逐。其中的诀窍是先手动做一次,然后想办法把它自动化。此后您就可以专注于新型威胁狩猎或新的应对手册,从而在不必增加人手、也不必增加风险的前提下,让团队的效能大幅提升。”Kayne McGladrey,IEEE
成本
尽管通过提升效率来节省资金的前景值得采取行动并可能带来投入,但在当下,实际支出对许多机构而言难以承担。不止少数几家网络安全机构在 2020 年第二季度为了渡过难关,花光了今年的预算,还动用了一部分明年的预算。
有助于确认自动化成效的 5 个问题
供应商将采取什么措施来保证投资回报?内部团队需要做什么来保证投资回报?供应商能否提供实现投资回报的真实案例证据?安全资金的真实投入是多少?回报将体现在哪里(一致性、效率、态势改善、安全性提升)?Tim Woods,FireMon
自动化控制措施
既然自动化负责采集数据、关联信息、识别含义并建议恰当的处置措施,问题就变成:还有哪些控制措施可以自动化。在被问及时,Cyber Security Hub 社区列举了大量可通过自动化实现网络安全提效降本原则的机会。除日志之外,还有许多:识别漏洞 开展渗透测试 聘请道德黑客运行自动化工具与手动脚本 找到修复方案 加快报告产出 在趋势数据中发现规律 借助数据分析从日志中提炼出有价值的内容 以及获得对企业行为模式的分析 Santosh Kamane,星展银行
修复与工作流
修复,但需注意它在 IT 领域效果良好,在 OT 领域则不尽如人意。在 OT 领域,一切以可用性为先。除修复之外,自动化还可以协助围绕事件管理的工作流,并将其中一部分工作流自动化。自动化可以集成到工单系统中,进而向您的 SOC 团队发出告警以便处置。因此要点在于识别您的用例、围绕用例构建工作流,并将该工作流自动化。Jeff Campbell,Horizon Power 时至今日,很难找到一项无法自动化的技术控制措施。
- 身份与访问管理方面的传统事务可以实现自动化
- 数据防泄漏(DLP)可以实现自动化
- 威胁狩猎可以实现自动化 威胁情报源的摄取可以实现自动化(前提是您只把它们视为数据源,而不真的视其为情报源。情报是一项人工智力工作,并非可以自动化的事物。)
- 端点检测与响应(EDR)可以通过过滤误报来实现自动化
Kayne McGladrey,IEEE
以变化的速度实现安全
当今问题的现实是:业务发展的速度快于我们保护它的能力。我们所部署的控制措施根本跟不上业务的速度。要走在前面,我们需要思考如何将防火墙运维与网络安全策略执行自动化。Tim Woods,FireMon
自动化人才
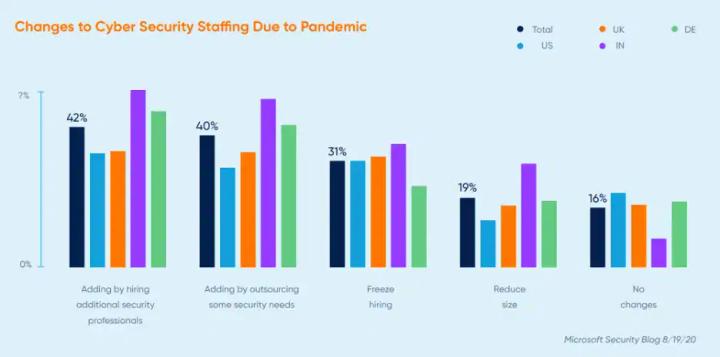
自动化的目标是减轻那些时间越来越少、却要完成越来越多任务的人员的负担。但内部人才未必能轻易转而支持自动化工作。当内部团队负责编码、确保所有系统无缝集成与互操作时,自动化的价值最大。DevSecOps 所需的大量人才,预示并部分重合于自动化所需的大量人才。即将发布的 Cyber Security Hub 年终报告指出,CISO 希望在 2021 年增加人手,但预算很可能保持不变或被削减。领导者还指出,由于分布式办公带来的紧迫需求,2021 年的部分预算已在 2020 年支出。Microsoft 安全博客描绘了类似的图景:疫情之后预算有所增加,且相当一部分机构计划今后增加人手。但即便高管的回应偏于乐观,仍有三分之二的人预计人员规模不变、冻结招聘或缩减。
不同的技能组合
“自动化,尤其是在人工智能与机器学习领域,需要对数学以及支撑异常数学响应的算法有充分理解。因此,找到既精通数学又了解计算机科学领域的优秀人才,我认为始终是一项挑战,因为真正对数学抱有深切热情的人非常少。”Jeff Campbell,Horizon Power
平台化与纵深防御
“尽管它可能做不到最新、最强、最出色的那件事,但采用基于平台的解决方案的优势在于,它确实能满足您 90% 的需求,而且通常所有工具都是集成的。这缩短了实施时间,因为用户界面具有统一的设计语言,工作方式也统一,从而切实减少了人员的学习时间。每当组织引入一款新工具,就必须有人去学习它。而这会占用他们日常工作的时间。您不可能一边救火一边学习工具。世界不是这样运转的。”Kayne McGladrey,IEEE
少许自动化即可拓展有限的时间与人才
无论您看到的数字是 69% 的组织安全团队人手不足,还是业内有 350,000 个职位空缺,都清楚地表明我们拥有的资源正被过度摊薄。作为一个行业,我们正在安全态势上做出妥协。而一旦妥协,坏事就会发生。Tim Woods,FireMon